Tag: منفی

  • سقوط پونس، بیت‌کوین به ۷۸ هزار دلار عقب‌نشینی کرد پیش از انتشار داده‌های تورم آمریکا

    سقوط پونس، بیت‌کوین به ۷۸ هزار دلار عقب‌نشینی کرد پیش از انتشار داده‌های تورم آمریکا

    بیت‌کوین به زیر ۷۸ هزار دلار سقوط کرد؛ آلت‌کوین‌ها در پی آن

    درست چند ساعت پیش از انتشار داده‌های مهم شاخص قیمت تولیدکننده آمریکا (PPI) که اولین رویداد کلان اقتصادی مهم در هفته پیش رو محسوب می‌شود، قیمت بیت‌کوین بار دیگر به سمت ۷۸ هزار دلار عقب‌نشینی کرد. این افت پس از آن رخ داد که این ارز دیجیتال در اوایل هفته جاری در سطح ۸۰ هزار دلار با مقاومت مواجه شد.

    آلت‌کوین‌ها نیز از این روند پیروی کرده و شاهد افت قابل توجهی در ارزش ارزهایی چون BNB، DOGE، XLM، LINK، UNI، CRO و بسیاری دیگر بودیم.

    هفته کاری گذشته برای ارز دیجیتال اصلی بازار، پرفراز و نشیب بود. روز چهارشنبه، قیمت بیت‌کوین تا بیش از ۷۶ هزار و ۸۰۰ دلار کاهش یافت، اما گاوها (خریداران) به سرعت کنترل بازار را در دست گرفتند. به جای ادامه روند نزولی، این دارایی به شدت هجومی عمل کرد و در کمتر از یک روز چندین هزار دلار افزایش یافت و برای اولین بار در بیش از سه ماه گذشته، از مرز ۸۲ هزار و ۴۰۰ دلار عبور کرد.

    با این حال، بیت‌کوین نتوانست این روند صعودی را حفظ کند و به سرعت به ۸۱ هزار دلار بازگشت. انتشار گزارش مشاغل آمریکا که بسیار قوی‌تر از حد انتظار بود، فشار فروش را در روز جمعه تشدید کرد و قیمت BTC را به ۷۸ هزار و ۸۰۰ دلار رساند.

    بیت‌کوین در آخر هفته بهبود یافت و حتی صبح دوشنبه به سمت ۸۰ هزار دلار حمله کرد، اما دوباره در این سطح متوقف شد. این مقاومت به تدریج خود را نشان داد و روز سه‌شنبه با افت قیمت به ۷۷ هزار و ۶۰۰ دلار به اوج خود رسید. تلاش برای بازگشت قیمت در سطح ۷۹ هزار و ۶۰۰ دلار متوقف شد و اکنون بیت‌کوین در سطح ۷۸ هزار دلار در حال مبارزه است؛ هفته‌ای که انتظار می‌رود باز هم پرحادثه باشد. این هفته با اعداد PPI آغاز می‌شود و مهم‌تر از آن، فردا با داده‌های شاخص قیمت مصرف‌کننده (CPI) ادامه خواهد یافت.

    در حال حاضر، ارزش بازار کل ارزهای دیجیتال در سطح ۱.۵۶۰ تریلیون دلار تثبیت شده است، در حالی که تسلط بیت‌کوین بر بازار آلت‌کوین‌ها در سایت CoinMarketCap ۵۹ درصد گزارش شده است.

    عملکرد آلت‌کوین‌ها

    اتریوم در اصلاح امروز بازار عملکرد نسبتاً خوبی داشت و تنها ۱.۵ درصد افت کرد و به زیر ۲۵۰۰ دلار رسید. در مقابل، BNB با ۵ درصد کاهش به زیر ۷۲۰ دلار سقوط کرد، XRP دوباره زیر ۱.۴۰ دلار قرار گرفت، SOL برای حفظ سطح ۱۰۰ دلار تلاش می‌کند، در حالی که DOGE، XLM، LINK، CRO، MNT و ONDO شاهد افت قابل توجه ۵ تا ۷ درصدی بودند.

    ارز PONS بیشترین افت را در میان ۱۰۰ آلت‌کوین برتر داشت و با بیش از ۲۶ درصد کاهش به زیر ۰.۶۰ دلار سقوط کرد. ارزهای DASH (۱۴- درصد)، LIT (۱۳- درصد)، ARB (۱۳- درصد)، PUMP (۱۱- درصد)، TRUMP (۱۱- درصد) و UNI (۱۱- درصد) در رده‌های بعدی قرار گرفتند.

    ارزش کل بازار تمام دارایی‌های رمزارزی در ۲۴ ساعت گذشته بیش از ۲ درصد کاهش یافته و به ۲.۶۶۰ تریلیون دلار در CoinMarketCap رسیده است.
  • هشدار جعلی ترزور: ۲۵ درصد دستگاه‌ها در معرض خطر کمپین فیشینگ جدید

    هشدار جعلی ترزور: ۲۵ درصد دستگاه‌ها در معرض خطر کمپین فیشینگ جدید

    هشدار فیشینگ جدید، کاربران Trezor را هدف قرار داده است

    شرکت سازنده کیف پول‌های سخت‌افزاری Trezor اعلام کرد که ارائه‌دهنده شخص ثالث این شرکت مورد نفوذ قرار گرفته است و به کاربران هشدار داد که ایمیلی با عنوان «هشدار امنیتی حیاتی: آسیب‌پذیری STM32 Entropy» توسط این شرکت ارسال نشده و در واقع یک تلاش برای فیشینگ بوده است.

    این شرکت از کاربران خواست تا روی هیچ لینکی کلیک نکنند.

    در به‌روزرسانی‌ای که در پلتفرم X منتشر شد، Trezor اعلام کرد که دامنه مورد استفاده را مسدود کرده و در حال بررسی چگونگی دسترسی هکرها به دامنه قانونی آن است. پیام فیشینگ مورد نظر تلاش می‌کرد تا کاربران را متقاعد کند که یک نقص امنیتی جدی در میکروکنترلرهای STM32 که در دستگاه‌های این شرکت استفاده می‌شوند، کشف شده است. طبق این هشدار ساختگی، میکروکنترلرهای STM32 قادر به تولید عبارت بازیابی با تصادفی بودن ناکافی هستند که به طور بالقوه می‌تواند دارایی‌های کاربران را در معرض خطر قرار دهد. این ایمیل ادعا می‌کند که تا ۲۵ درصد از دستگاه‌ها ممکن است تحت تأثیر قرار گرفته باشند.

    به گفته نیک نیومن، مدیرعامل و هم‌بنیان‌گذار Casa، این مشکل ممکن است به کاربران Trezor محدود نباشد. وی خاطرنشان کرد که گزارش‌هایی از پیام‌های مشابه در میان افرادی که از دستگاه BitBox استفاده می‌کنند نیز منتشر شده است.

    این اولین بار نیست که یک شریک شخص ثالث مرتبط با Trezor دچار نقض امنیتی می‌شود. در ماه اوت، این پلتفرم از حادثه امنیتی مشابهی با شریک لجستیک خود، ShipMonk، پرده برداشت که منجر به افشای اطلاعات شخصی تعداد زیادی از مشتریان شد.

    اطلاعات افشا شده شامل اطلاعات تماس و تحویل بود. افشاگری قبلی تعداد افراد تحت تأثیر را ۱۳,۶۸۹ نفر اعلام کرده بود. با این حال، Trezor بعداً تأیید کرد که حدود ۶۷,۰۰۰ مشتری اضافی در ایالات متحده تحت تأثیر قرار گرفته‌اند، که این رقم را به ۸۰,۶۸۹ نفر رساند که اطلاعاتشان افشا شده بود.

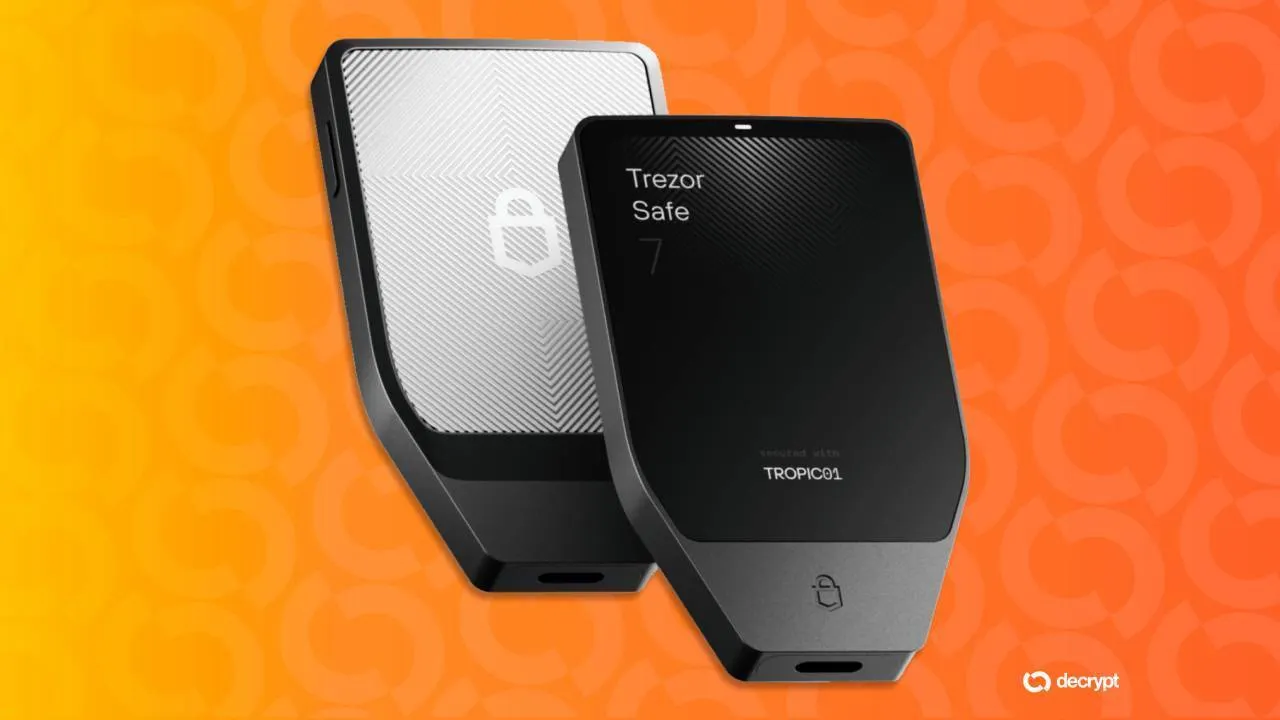
    یک تست امنیتی جداگانه نیز نگرانی‌هایی را در مورد تراشه TROPIC01 موجود در کیف پول Safe 7 شرکت Trezor ایجاد کرده بود. در ماه ژوئن، محققان Donjon شرکت Ledger دریافتند که با استفاده از تجهیزات تخصصی و دسترسی فیزیکی به دستگاه، یک مهاجم می‌تواند در هنگام بررسی سفت‌افزار توسط تراشه، اختلال ایجاد کند.

    محققان از یک لیزر متمرکز با طول موج ۱۰۶۴ نانومتر برای ایجاد خطا در طول فرآیند بوت و به‌روزرسانی استفاده کردند. این امر می‌توانست اجرای سفت‌افزار اصلاح شده را امکان‌پذیر سازد. با این حال، Trezor اعلام کرد که این یافته دارایی‌های کاربران را در معرض خطر قرار نمی‌دهد.

    زک‌ایکس‌بی‌تی (ZachXBT)، کارآگاه بلاکچین، در گذشته در مورد کیف پول‌های سخت‌افزاری صریح بوده است. وی پیش از این گفته بود که تمام کیف پول‌های سخت‌افزاری «آشغال کامل» هستند و او از آن‌ها برای تراکنش‌های مهم یا ذخیره وجوه استفاده نمی‌کند و پیشنهاد کرده بود که یک آیفون جداگانه فقط برای استفاده کیف پول در نظر گرفته شود.

  • ترزور: هکرها به ارائه‌دهنده ایمیل ما نفوذ کردند

    ترزور: هکرها به ارائه‌دهنده ایمیل ما نفوذ کردند

    سازنده کیف پول سخت‌افزاری ترزور (Trezor) روز چهارشنبه به کاربران خود هشدار داد که هکرها به ارائه‌دهنده ایمیل شخص ثالث این شرکت نفوذ کرده و از آن برای توزیع ایمیل فیشینگ با پوشش هشدار امنیتی حیاتی استفاده کرده‌اند.

    هشدار ترزور درباره ایمیل فیشینگ

    ترزور در پلتفرم X نوشت: «لطفاً توجه داشته باشید که ایمیل با عنوان «هشدار امنیتی حیاتی: آسیب‌پذیری آنتروپی STM32» از سوی ما ارسال نشده و یک تلاش برای فیشینگ است. روی هیچ لینکی کلیک نکنید.»

    این شرکت اعلام کرد که دامنه مورد استفاده در این حمله را مسدود کرده و در حال تحقیق درباره چگونگی دسترسی هکرها به دامنه قانونی خود است.

    ایمیل جعلی ترزور ادعا می‌کند که مهندسان این شرکت «یک آسیب‌پذیری حیاتی در سطح سخت‌افزار» را در میکروکنترلرهای STM32 مورد استفاده در دستگاه‌های خود کشف کرده‌اند. سپس به دروغ ادعا می‌کند که این نقص، تخمین زده می‌شود یک چهارم دستگاه‌ها را تحت تأثیر قرار داده و ممکن است عبارات بازیابی (recovery phrases) را با آنتروپی (تصادفی بودن) ناکافی مواجه کند. این ادعا احتمالاً با هدف سوءاستفاده از ترس‌های مرتبط با اکسپلویت اخیر Coldcard که بیش از ۱۳۰ میلیون دلار بیت‌کوین را از کاربران ربود، مطرح شده است.

    ترزور بیانیه‌ای صادر کرد و این ایمیل را جعلی خواند و درست پس از ساعت ۴:۳۰ بعدازظهر به وقت شرقی به کاربران خود هشدار داد. این هشدار ساعت‌ها پس از آن منتشر شد که چندین کاربر گزارش دادند ایمیل کلاهبرداری فیشینگ را از آدرسی دریافت کرده‌اند که به نظر می‌رسید آدرس ایمیل قانونی ترزور باشد.

    گسترش احتمالی حمله

    نیک نیومن، هم‌بنیان‌گذار و مدیرعامل شرکت Casa، گفت که این کمپین ممکن است فراتر از ترزور گسترش یافته باشد و افزود که او همین موضوع را از کاربران Bitbox نیز شنیده است.

    نیومن در X گفت: «به احتمال زیاد یک ارائه‌دهنده ایمیل بازاریابی مورد نفوذ قرار گرفته است. هوشیار باشید و به ایمیل‌های ارائه‌دهندگان که سعی دارند شما را از طریق لینک‌های مشکوک وادار به انجام اقداماتی کنند، اعتماد نکنید.»

    هشدارهای مشابه از سوی کارشناسان امنیتی

    جیمسون لوپ، محقق امنیت بیت‌کوین و مدیر ارشد امنیتی Casa، هشدار مشابهی را مطرح کرد.

    او در پلتفرم X نوشت: «عوامل تهدید ممکن است ارائه‌دهندگان ایمیل مورد استفاده ترزور و BitBox را به خطر انداخته باشند. ایمیل‌های مخربی که ادعا می‌کنند هر دو دارای مولدهای عدد تصادفی (RNG) معیوب هستند و نیاز به به‌روزرسانی امنیتی دارند، ارسال می‌شوند و این ایمیل‌ها به نظر نمی‌رسد جعل شده باشند. هیچ توصیه امنیتی رسمی در این زمینه صادر نشده است!»

    سابقه حملات فیشینگ

    در ماه اوت، ترزور و شرکت سازنده کیف پول سخت‌افزاری Foundation به کاربران در مورد تلاش‌های فیشینگ که از ترس‌های امنیتی کیف پول سخت‌افزاری سوءاستفاده می‌کردند، هشدار دادند. این هشدار پس از آن صادر شد که محققان آسیب‌پذیری‌هایی را در دستگاه‌های Coldcard افشا کردند.

    در همان ماه، ترزور گزارش داد که نفوذ در ارائه‌دهنده خدمات حمل‌ونقل ShipMonk، داده‌های مشتریان متعلق به ۸۰,۶۸۹ نفر از جمله نام، آدرس ایمیل، شماره تلفن و آدرس پستی را افشا کرده است. این شرکت هشدار داد که اطلاعات فاش شده می‌تواند در حملات فیشینگ پیچیده‌تر مورد استفاده قرار گیرد.

  • سقوط امپراتوری جرم ارز دیجیتال با اعتراف جوان ۲۲ ساله

    سقوط امپراتوری جرم ارز دیجیتال با اعتراف جوان ۲۲ ساله

    مالون لام، شهروند سنگاپوری و ساکن جدید میامی، در واشینگتن دی.سی. به مشارکت در یک توطئه بین‌المللی جرایم سایبری که بیش از ۲۴۵ میلیون دلار ارز دیجیتال را سرقت و پولشویی کرده بود، اعتراف کرد.

    اعتراف به گناه

    ژانین فریس پیرو، دادستان، پس از حضور لام در برابر قاضی فدرال، کالین کولار-کوتلی، این اعتراف را اعلام کرد. طبق اطلاعیه مطبوعاتی رسمی، لام ۲۲ ساله به یک فقره مشارکت در توطئه RICO (قانون سازمان یافته فساد و اعمال اخاذی) اعتراف کرد و قاضی جلسه رسیدگی به وضعیت پرونده را برای ۸ دسامبر ۲۰۲۶ تعیین کرد. اسناد دادگاه ادعا می‌کنند که این تشکیلات جنایی حداقل از اکتبر ۲۰۲۳ آغاز شده و تا ماه مه ۲۰۲۵ ادامه داشته است.

    شبکه گسترده و روش‌های فریب

    این گروه از طریق ارتباطات در پلتفرم‌های بازی آنلاین گسترش یافته و شامل افرادی از کالیفرنیا، کنتیکت، نیویورک، فلوریدا و همچنین سایر کشورها بود. اعضای آن برای جمع‌آوری اطلاعاتی که به آنها در تخلیه کیف پول‌های ارز دیجیتال قربانیان کمک می‌کرد، از مهندسی اجتماعی و گاهی اوقات از ورود غیرقانونی به منازل استفاده می‌کردند.

    دادستان آمریکا، پیرو، اظهار داشت: «اگر امپراتوری جرایم سایبری بسازید، ما شما را پیدا خواهیم کرد، عملیاتتان را متلاشی خواهیم کرد و شما را پاسخگو خواهیم دانست. این متهم یک شبکه بین‌المللی را رهبری می‌کرد که از طریق فریب قربانیان را مورد آزار و اذیت قرار می‌داد، حریم خصوصی آنها را نقض می‌کرد و صدها میلیون دلار ارز دیجیتال را سرقت می‌کرد. ما با همکاری شرکای خود در FBI و IRS-CI، به شکار مجرمانی که از فناوری برای سرقت از مردم بی‌گناه استفاده می‌کنند، ادامه خواهیم داد.»

    سبک زندگی لوکس و دستگیری

    لام که با نام‌های مستعار “آن هاتاوی”، “$$$” و “کینگ گریوی” فعالیت می‌کرد، ظاهراً سازماندهی عملیات را بر عهده داشت، اهداف را انتخاب می‌کرد و نقش‌ها را بین همدستان تقسیم می‌کرد. وجوه سرقت شده سپس به شدت صرف کالاهای لوکس و خدمات می‌شد. این گروه تا ۵۰۰ هزار دلار برای یک شب خدمات کلوب شبانه پرداخت می‌کرد، کیف‌های دستی به ارزش ده‌ها هزار دلار برای هدیه دادن در مهمانی‌های کلوب شبانه خریداری می‌کرد و ساعت‌هایی به ارزش ۱۰۰ هزار دلار تا بیش از ۵۰۰ هزار دلار می‌خرید.

    آنها همچنین ده‌ها هزار دلار صرف لباس‌های لوکس می‌کردند، خانه‌هایی را در لس آنجلس، همپتونز و میامی اجاره می‌کردند، جت‌های خصوصی و یک تیم امنیتی خصوصی استخدام می‌کردند و خودروهای لوکس به ارزش بین ۱۰۰ هزار دلار تا ۳.۸ میلیون دلار خریداری می‌کردند. نیروهای انتظامی لام را در ۱۸ سپتامبر ۲۰۲۵ در خانه اجاره‌ای‌اش در میامی دستگیر کردند.

  • سقوط ۹۹ درصدی میم‌کوین لپ‌تاپ هانتر بایدن در روز اول

    سقوط ۹۹ درصدی میم‌کوین لپ‌تاپ هانتر بایدن در روز اول

    توکن میم جنجالی هانتر بایدن در بازار ارزهای دیجیتال؛ پامپ و دامپ سریع

    توکن میم جنجالی هانتر بایدن با نام LAPTOP روز چهارشنبه صبح وارد بازار ارزهای دیجیتال شد و بلافاصله همان مسیری را طی کرد که اکثر “توکن‌های میم سلبریتی” پیش از آن پیموده بودند: ابتدا افزایش قیمت شدید و سپس سقوط.

    این توکن که نامش برگرفته از ماجرای لپ‌تاپ جنجالی است که بایدن را در طول انتخابات ۲۰۲۰ و سال‌های پس از آن تحت فشار قرار داد، ساعت ۸ صبح چهارشنبه به وقت شرق آمریکا بر روی شبکه Base، لایه دوم اتریوم متعلق به کوین‌بیس، راه‌اندازی شد.

    شرکت Arkham، فعال در حوزه اطلاعات بلاک‌چین، گزارش داد که توکن LAPTOP تنها دو دقیقه پس از عرضه، در ساعت ۸:۰۴ صبح، به اوج قیمت ۱۹۰.۸۱ دلار رسید. این اوج قیمت، ارزش‌گذاری کاملاً رقیق‌شده‌ای نزدیک به ۱۴۴ میلیارد دلار را در مقابل استخر نقدینگی تنها ۴۸ هزار دلاری نشان می‌داد.

    این شکاف عظیم بین ارزش‌گذاری و نقدینگی قابل معامله، زمینه را برای سقوط قیمت فراهم کرد. ظرف مدت ۳۰ دقیقه، LAPTOP حدود ۹۰ درصد از ارزش خود را از دست داد و تا پایان یک ساعت اول، با قیمتی نزدیک به ۴.۷۷ دلار معامله می‌شد. نمودار زیر که روند LAPTOP در برابر دلار آمریکا در GeckoTerminal را نشان می‌دهد، این الگو را به وضوح به تصویر می‌کشد: یک کندل سبز صعودی سریع، به دنبال آن یک بازگشت قرمز فوری و سپس یک دنباله طولانی و مسطح.

    تا بعدازظهر، قیمت توکن در سطوح تک‌رقمی پایین تثبیت شد و با قیمتی حدود ۱.۹۷ دلار معامله می‌شد؛ این رقم تقریباً ۹۹ درصد کمتر از اوج روزانه بود، اما همچنان در بازه‌های زمانی کوتاه شاهد افزایش دو رقمی بود، زیرا حجم معاملات کم باعث نوسان قیمت می‌شد. با این حال، این رقم برای ارزش بازار ۷۸۰ میلیون دلاری و ارزش‌گذاری کاملاً رقیق‌شده ۲.۲ میلیارد دلاری کافی بود و آن را در میان ۱۰۰ دارایی برتر ارز دیجیتال از نظر ارزش بازار قرار داد.

    ردیاب‌های آن‌چین، هر دو سوی این معامله را در لحظه ثبت کردند. کسانی که توانستند به سرعت بفروشند، از این عرضه سود بردند. یک کیف پول خاص، ۲۴۹,۸۰۰ دلار را قبل از عرضه از Binance برداشت کرد، ۹,۱۲۴ واحد LAPTOP خرید و سپس بیشتر این موقعیت را چند دقیقه بعد به قیمت تقریبی ۱.۱۸ میلیون دلار فروخت.

    یک معامله‌گر دیگر به این اندازه خوش‌شانس نبود. این معامله‌گر حدود ۲۰۰,۰۰۰ دلار هزینه کرد تا ۹۱۹ واحد LAPTOP را با قیمت نزدیک به ۲۱۸ دلار به ازای هر توکن خریداری کند؛ طبق همان ردیابی، ارزش این موقعیت پس از یک ساعت کمتر از ۳,۰۰۰ دلار بود. تفاوت بین این دو نتیجه تقریباً به طور کامل به زمان‌بندی بستگی داشت که در حد ثانیه، نه دقیقه، اندازه‌گیری می‌شد.

    مسیر توکن LAPTOP در روز عرضه، تقریباً با آنچه برای دو توکن میم سیاسی برجسته پیش از آن رخ داد، مطابقت دارد. توکن TRUMP متعلق به دونالد ترامپ، رئیس‌جمهور سابق آمریکا، پس از عرضه در ژانویه ۲۰۲۵ به اوج قیمت نزدیک به ۷۵ دلار رسید و اکنون با قیمتی حدود ۲.۲۴ دلار معامله می‌شود که کاهشی تقریباً ۹۷ درصدی از اوج خود را نشان می‌دهد.

    نزدیک به یک میلیون دارنده، در مجموع حدود ۳.۸۱ میلیارد دلار در این توکن ضرر کردند. توکن ملانیا ترامپ نیز مسیری مشابه را طی کرد و بیش از ۹۹ درصد از اوج خود سقوط کرد. بایدن، ساختار اقتصادی توکن LAPTOP را مستقیماً بر اساس این تاریخچه بنا نهاده بود و بخشی از ایردراپ توکن را به کیف پول‌هایی اختصاص داده بود که در نگهداری TRUMP ضرر کرده بودند.

    وب‌سایت Decrypt پیش از عرضه LAPTOP، دقیقاً این سناریوی محتمل را پیش‌بینی کرده بود و اشاره کرده بود که توکن‌های سیاسی و سلبریتی به طور قابل اعتمادی موج اولیه‌ای از خریداران را جذب می‌کنند، صرف نظر از اینکه اینترنت در مورد فرد پشت آن‌ها چه احساسی دارد، در حالی که موج دوم – موجی که تعیین می‌کند آیا یک توکن به تیتر خبر تبدیل می‌شود یا به جوک – اغلب به خوبی پیش نرفته است.

    اظهارات مارک کوبان، سرمایه‌گذار، مبنی بر اینکه هر توکن میم “یک کلاهبرداری در حال انجام” است، به نظر می‌رسد فرض عملی معامله‌گران ارز دیجیتال در زمان عرضه چنین توکن‌هایی باشد.

    ساعات اولیه معاملات با الگوی پامپ و دامپ مطابقت داشت: عرضه متمرکز، نقدینگی کم، افزایش سریع قیمت ناشی از ربات‌ها و خریداران اولیه، و سقوط قیمت پس از برداشت سود توسط خریداران اولیه. این تحلیل با تمام داده‌های قابل مشاهده در نمودار و داده‌های آن‌چین مطابقت دارد، اما غیرمنتظره نیست و به نظر می‌رسد بخشی از بسیاری از رویدادهای عرضه باشد.

    برای مقایسه، اسپیس‌ایکس (بزرگترین عرضه اولیه سهام جهان) در بیشتر زمان حضور خود در بازار، زیر قیمت عرضه اولیه خود معامله شده است، به این معنی که اکثر صاحبان خرد آن از زمان عرضه اولیه در ضرر بوده‌اند و هیچ معامله‌گری که SPCX را در هفته اول عرضه خریداری کرده باشد، در حال حاضر سودآور نیست.

    با در نظر گرفتن این موضوع، توکنی که تقریباً ۹۹ درصد از اوج خود سقوط کرده است، فضای کمی برای سقوط بیشتر از نظر درصدی دارد و ساختار اقتصادی LAPTOP همچنان مکانیسم‌هایی دارد – قفل شش ماهه برای توکن‌های بنیان‌گذار، برنامه سوخت‌وساز ۳۰ رویدادی، و دورهای ایردراپ مرحله‌ای – که در طول ماه‌ها، نه ساعت‌ها، اجرا می‌شوند.

    اینکه آیا افزایش اولیه روز چهارشنبه کل داستان بود یا فقط فصل اول آن، بستگی به نحوه معامله توکن پس از آن دارد که خریداران اولیه و ربات‌ها کنار بروند و رفتار واقعی دریافت‌کنندگان ایردراپ با ضرر TRUMP در داده‌ها ظاهر شود.

  • سقوط ۹۹ درصدی میم‌کوین لپ‌تاپ هانتر بایدن در عرض چند ساعت

    سقوط ۹۹ درصدی میم‌کوین لپ‌تاپ هانتر بایدن در عرض چند ساعت

    سقوط ۹۹ درصدی سکه میم هانتر بایدن در عرض چند ساعت پس از عرضه

    سکه میم هانتر بایدن با نماد $LAPTOP در شبکه Base شروع به معامله کرد و تقریباً بلافاصله پس از راه‌اندازی، ۹۹.۲ درصد از اوج درون‌روزی خود در قیمت ۱۹۹.۵۱ دلار سقوط کرد.

    این لپ‌تاپ در اکتبر ۲۰۲۰ در معرض دید عموم قرار گرفت، زمانی که نیویورک پست گزارشی درباره ایمیل‌های یک دستگاه مرتبط با بایدن منتشر کرد. این مطالب در ابتدا توسط برخی مقامات به عنوان «اطلاعات نادرست احتمالی» رد شد و بعدها توسط چندین سازمان خبری تأیید شد.

    بایدن در پلتفرم X نوشت: «آنها لپ‌تاپ را به یک سلاح تبدیل کردند. من آن را به یک توکن تبدیل کردم.»

    استیون فایندیسن، کارآگاه ارزهای دیجیتال که بیشتر با نام Coffeezilla شناخته می‌شود، پیش از آغاز معاملات، مخاطبان خود را از خرید این توکن برحذر داشت و به آنها گفت: «آن را نخرید.»

    همانطور که انتظار می‌رفت، این توکن پیش از راه‌اندازی رسمی نیز تقلبی‌های خود را داشت. بیش از دوازده سکه تقلبی LAPTOP در شبکه‌های Solana، BNB Chain و TON در حدود یک ساعت پس از انتشار گزارشی از وال استریت ژورنال درباره این پروژه ظاهر شدند و مجموعاً حدود ۶.۹ میلیون دلار معامله داشتند. هیچ‌کدام از این سکه‌ها آدرس قرارداد رسمی نداشتند، زیرا هیچ آدرسی منتشر نشده بود.

    طبق گزارش Solidus Labs، توکن‌های تقلبی یک خطر شناخته شده در شبکه Base هستند که در هفته‌های اول پس از راه‌اندازی در سال ۲۰۲۳ بیش از ۵۰۰ توکن کلاهبرداری را به خود جلب کرد.

    در هر صورت، در روز اول، CoinGecko ارزش بازار LAPTOP را نزدیک به ۵۶۰ میلیون دلار و ارزش‌گذاری کاملاً رقیق شده آن را نزدیک به ۱.۶ میلیارد دلار با حجم معاملات ۲۴ ساعته حدود ۵.۲ میلیون دلار ثبت کرد.

    بایدن چند روز قبل این سکه را اعلام کرده بود و یک پنجم از عرضه را برای ایردراپ به کیف پول‌هایی که در سکه TRUMP دونالد ترامپ ضرر کرده بودند، اختصاص داده بود.

    LAPTOP با حدود ۳۵ درصد از عرضه باز شده آغاز به کار کرد و مابقی قرار بود از طریق دوره‌های قفل‌گذاری و وستینگ طی ۳۶ ماه آزاد شود. این سکه در استخرهای صرافی غیرمتمرکز بدون قیمت پیشنهادی ثابت معامله شد. CoinGecko اوج قیمت ۱۹۹.۵۱ دلاری را پیش از سقوط به حدود ۱.۶۱ دلار ثبت کرد.

    Lookonchain کیف پول‌هایی را شناسایی کرد که پیش از راه‌اندازی ۲۵۰ هزار دلار از بایننس خارج کرده و حدود ۲۰۰ هزار دلار در نزدیکی اوج قیمت، LAPTOP خریداری کرده بودند. ارزش این سرمایه‌گذاری در زمان انتشار گزارش توسط این شرکت تحلیلی، با استناد به داده‌های DeBank، حدود ۳ هزار دلار بود. CryptoPotato پیش از این گزارشی از یک معامله‌گر TRUMP منتشر کرده بود که در عرض یک ساعت پس از خرید در ماه مارس، ۲۰۷ هزار دلار ضرر کرده بود.

    از مجموع ۱ میلیارد توکن عرضه شده، ۲۰ درصد برای دارندگان TRUMP که ضرر کرده بودند، مشترکان Substack او و فهرستی پستی که توسط روزنامه‌نگار ویدئویی اندرو کالاهان اداره می‌شد، در نظر گرفته شده بود. ۳۰ درصد نیز به تیم بنیانگذار تحت یک دوره قفل‌گذاری شش ماهه و وستینگ تقریباً دو ساله اختصاص یافت.

    سازمان Public Citizen تخمین زده است که سرمایه‌گذاری‌های مرتبط با ارزهای دیجیتال ترامپ حداقل ۴.۷ میلیارد دلار ضرر به سرمایه‌گذاران وارد کرده است که تنها سکه میم TRUMP ۳.۲ میلیارد دلار از این مجموع را به خود اختصاص داده است.

  • XRP و قانون شفافیت: ۱۵ سپتامبر، آزمونی بزرگ

    XRP و قانون شفافیت: ۱۵ سپتامبر، آزمونی بزرگ

    تمام نگاه‌ها در دنیای ارزهای دیجیتال به دو رویداد مهم هفته آینده (و همچنین داده‌های تورم شاخص قیمت مصرف‌کننده در روز جمعه) دوخته شده است. برخی نشست کمیته بازار آزاد فدرال (FOMC) را مهم‌تر می‌دانند، در حالی که برخی دیگر رأی‌گیری درباره «قانون شفافیت» (CLARITY Act) در ۱۵ سپتامبر را از اهمیت بیشتری برخوردار می‌دانند.

    جامعه کاربری XRP به نظر می‌رسد در اردوگاه دوم قرار دارد، زیرا شمارش معکوس برای این رأی‌گیری به یکی از داغ‌ترین موضوعات بحث در میان آن‌ها، به‌ویژه در پلتفرم X و ردیت، تبدیل شده است.

    یکی از کاربران محبوب با نام کاربری RippleXity در پلتفرم X اخیراً به اهمیت «قانون شفافیت» برای XRP اشاره کرده و گفته است که این قانون می‌تواند توکن XRP را «در مرکز توجه» قرار دهد.

    این قانون که انتظار زیادی از آن می‌رود، چارچوب جامعی را برای تقسیم مسئولیت نظارت بر ارزهای دیجیتال میان کمیسیون بورس و اوراق بهادار (SEC) و کمیسیون معاملات آتی کالا (CFTC) ایجاد خواهد کرد. برای توکن بومی ریپل (XRP)، یکی از این پرسش‌های کلیدی نظارتی پیش از این از طریق یک دعوای حقوقی طولانی و پرهزینه پاسخ داده شده است.

    در ماه مارس، SEC به صراحت XRP را در کنار بیت‌کوین (BTC)، اتریوم (ETH)، سولانا (SOL)، آوالانچ (ADA) و چندین دارایی دیجیتال دیگر، یک «کالای دیجیتال» معرفی کرد. این نهاد نظارتی اعلام کرد که کالاهای دیجیتال ارزش خود را عمدتاً از عملکرد شبکه‌های زیربنایی و پویایی عرضه و تقاضا به دست می‌آورند، نه از انتظار سود حاصل از تلاش‌های مدیریتی دیگران.

    به این ترتیب، «قانون شفافیت» می‌تواند در بلندمدت چیزی ارزشمندتر را فراهم کند: دوام و پایداری. تفاسیر فعلی SEC و CFTC به‌طور بالقوه می‌توانند توسط دولت‌های آینده تغییر کنند، اما تصویب قوانین فدرال به‌مراتب دشوارتر قابل برگشت است.

    این لایحه همچنین یک رژیم نظارتی رسمی برای صرافی‌ها، کارگزاران و معامله‌گران کالاهای دیجیتال ایجاد خواهد کرد و نقش CFTC را در نظارت بر بازارهای کالاهای دیجیتال اسپات گسترش خواهد داد.

    ریپل در مصاحبه‌ای اخیر، ۱۵ سپتامبر را «نشانه‌ای کلیدی» برای پیشرفت احتمالی قوانین جامع ارزهای دیجیتال در کنگره توصیف کرد. او همچنین استدلال کرد که این لایحه بنیان بسیار پایدارتری نسبت به مقررات صرفاً اداری فراهم می‌کند.

    اگرچه جامعه کاربری XRP امید زیادی به ۱۵ سپتامبر بسته‌اند، اما لازم به توضیح است که سنا در آن روز درباره تصویب نهایی «قانون شفافیت» رأی‌گیری نخواهد کرد. در عوض، قانون‌گذاران درباره «بستن بحث» (cloture) در مورد پیشنهاد پیشبرد لایحه H.R. 3633 رأی خواهند داد. این اقدام نیازمند ۶۰ رأی است و به قانون اجازه می‌دهد تا برای بررسی رسمی در سنا پیش برود.

    با این حال، عدم پیشرفت در این مرحله می‌تواند شانس موفقیت لایحه را در سال جاری به‌طور مؤثری از بین ببرد، در حالی که شانس موفقیت آن در ماه‌های گذشته از بیش از ۷۰ درصد به حدود ۳۰ درصد کاهش یافته است.

    یک مانع مهم در اجرای قانون هفته گذشته با اعلام بی‌طرفی انجمن ملی کلانترها (National Sheriffs’ Association) برطرف شد. با این حال، گزارش جدیدی در روز دوشنبه حاکی از آن است که اختلاف نظر اخلاقی حل‌نشده ممکن است جدی‌تر باشد.

    وب‌سایت «سمافور» (Semafor) ادعا کرده است که چندین سناتور جمهوری‌خواه اکنون معتقدند این قانون به‌احتمال زیاد هفته آینده شکست خواهد خورد، به‌ویژه اگر کاخ سفید برای پر کردن شکاف بر سر محدودیت‌های مربوط به سود بردن مقامات دولتی از این صنعت کمک نکند.

    در نهایت، XRP احتمالاً از رأی موفقیت‌آمیز «بستن بحث» بهره‌مند خواهد شد، اما این تأثیر اندک خواهد بود. تأثیر اصلی زمانی انتظار می‌رود که لایحه به قانون تبدیل شود. با این حال، اگر رأی‌گیری در ۱۵ سپتامبر شکست بخورد، XRP، همراه با سایر بازار، می‌تواند سقوط شدیدی را تجربه کند. این وضعیت می‌تواند یک روز بعد بدتر شود اگر فدرال رزرو نرخ بهره را افزایش دهد و موضعی تهاجمی‌تر اتخاذ کند.

  • دادگاه لهستان پنجمین مظنون پرونده صرافی زونداکریپتو را بازداشت کرد

    دادگاه لهستان پنجمین مظنون پرونده صرافی زونداکریپتو را بازداشت کرد

    دادگاهی در لهستان حکم بازداشت موقت پنجمین مظنون در پرونده تحقیقاتی صرافی ارز دیجیتال Zondacrypto را صادر کرد.

    بازداشت مظنون پنجم در پرونده Zondacrypto

    والدمار ژورک، دادستان کل لهستان، روز دوشنبه اعلام کرد که دادگاهی در این کشور با بازداشت موقت پنجمین مظنون در تحقیقات مربوط به صرافی ارز دیجیتال Zondacrypto موافقت کرده است.

    «رومن ژ.» که طبق عرف لهستانی نام خانوادگی مظنونان به اختصار ذکر می‌شود، روز دوشنبه با اتهام عضویت در یک گروه مجرم سازمان‌یافته و در این راستا، اختلاس وجوه مشتریان از طریق کلاهبرداری رایانه‌ای روبرو شد.

    دادستان‌ها مدعی هستند که این گروه با ایجاد تغییرات، حذف و اضافات غیرمجاز در داده‌های صرافی و همچنین اختلال در نحوه پردازش و انتقال اطلاعات، حداقل ۷.۸ میلیون زلوتی (حدود ۲ میلیون دلار) از کاربران صرافی را برداشت کرده است. وی در صورت اثبات جرم، با مجازات حداکثر ۱۰ سال حبس روبرو است.

    پلیس روز شنبه وی را در منطقه سیلسیا بازداشت و اسناد مربوط به صرافی را ضبط کرد. این مظنون اتهامات وارده را رد کرده و اظهاراتی را ارائه داده است.

    این صرافی در سال ۲۰۱۴ با نام BitBay در کاتوویتسه راه‌اندازی شد و توسط «سوسک» بنیان‌گذاری گردید. این شرکت پس از انتقال ثبت خود به استونی در سال ۲۰۲۰ تحت یک شرکت مادر به نام BB Trade Estonia، نام Zondacrypto را برگزید. این صرافی ادعا می‌کرد ۱.۳ میلیون مشتری دارد که بیشتر آن‌ها لهستانی بودند.

    دادستان‌ها می‌گویند یک گروه سازمان‌یافته از سال ۲۰۲۰ تا ۲۰۲۶ با هدف تصاحب دارایی‌های «سوسک» فعالیت می‌کرده است.

    صرافی Zondacrypto در ماه آوریل برداشت وجوه را مسدود کرد و فعالیت خود را متوقف نمود. «پرزمیزلاو کرال»، وکیلی که پس از ناپدید شدن «سوسک» در مارس ۲۰۲۲ به عنوان مدیرعامل این صرافی منصوب شد، از ۱۶ آوریل تاکنون دیده نشده است. وی به مشتریان اعلام کرده بود که صرافی ۴۵۰۰ بیت‌کوین در اختیار دارد که تنها «سوسک» قادر به باز کردن آن‌هاست. واحد اطلاعات مالی استونی نیز در تاریخ ۲۹ ژوئن مجوز BB Trade Estonia را لغو کرد.

    «آنا پ.»، «یارومیر و.» و «رافال ز.» در تاریخ ۴ سپتامبر با حکم بازداشت موقت سه ماهه روبرو شدند. از جمله اتهامات وارده به آن‌ها این است که حدود ۸ میلیون یورو در اکتبر گذشته از حساب اپراتور صرافی برای خرید ملک در فرانسه خارج شده است؛ و همچنین یک وام ۲.۹ میلیون یورویی به عنوان بازپرداخت شده ثبت شده، در حالی که چنین اتفاقی رخ نداده است. علاوه بر این، دو ملک در کاتوویتسه به ارزش ۷۰۰ هزار و ۸۰۰ هزار زلوتی بدون پرداخت وجه واگذار شده‌اند و ۷.۵ میلیون زلوتی از طریق خریدهای ملکی صوری پولشویی شده است. یک اتهام دیگر نیز مربوط به ۱.۷ میلیون زلوتی است.

    یکی از اتهامات به طور خاص به تحقیقات درباره خود «سوسک» مربوط می‌شود. دادستان‌ها مدعی هستند که «آنا پ.» با خارج کردن یک هارد دیسک از دستگاه ضبط دوربین مداربسته یک جایگاه سوخت و همچنین تحریک به شهادت دروغ، روند تحقیقات مربوط به محرومیت وی از آزادی را مختل کرده است.

    هر سه مظنون اتهامات وارده را رد کرده‌اند. دفتر دادستانی منطقه‌ای کاتوویتسه در ماه آوریل پرونده‌ای را در خصوص کلاهبرداری و پولشویی در مقیاس بزرگ گشوده و تاکنون هزاران شکایت را دریافت کرده است.

  • هارمونی: تهدیدات هوش مصنوعی، دلیل پیشنهاد توقف بلاکچین

    هارمونی: تهدیدات هوش مصنوعی، دلیل پیشنهاد توقف بلاکچین

    هارمونی، رقیب سابق اتریوم، پیشنهاد توقف فعالیت بلاک‌چین خود را در روز یکشنبه مطرح کرده و دلیل آن را تهدیدهای فزاینده از سوی عوامل هوش مصنوعی و بازیگران دولتی عنوان کرده است.

    تهدیدهای فزاینده و پیشنهاد توقف فعالیت

    این اعلامیه در حالی منتشر می‌شود که صنعت ارزهای دیجیتال تلاش می‌کند تا در برابر حملات سایبری پیچیده‌تر که با مدل‌های پیشرفته هوش مصنوعی مانند Claude Mythos از Anthropic و GPT-6 Astra از OpenAI تقویت شده‌اند، از خود دفاع کند.

    تیم هارمونی در پستی در شبکه اجتماعی X نوشت: «تهدیدهای ناشی از بازیگران دولتی و عوامل هوش مصنوعی بیش از حد بزرگ هستند. از زمان راه‌اندازی شبکه اصلی ما در سال ۲۰۱۹، جامعه ما در برابر حملات و تغییرات مقاومت کرده است، اما زمان آن فرا رسیده است که شبکه هارمونی را به طور کامل متوقف کنیم.»

    مهاجرت توکن ONE به اتریوم و اقتصاد جدید

    برای کاهش این تهدید، هارمونی پیشنهاد کرده است که توکن ONE هارمونی به اتریوم منتقل شود و از توکن‌های جدید صادر شده برای تأمین مالی ابتکار جدید اکوسیستم با عنوان «اقتصاد ریمیکس برای ویدئوی هوش مصنوعی» (The Remix Economy for AI Video) استفاده شود. اعتبارسنج‌ها (Validators) که تراکنش‌های شبکه را تأیید می‌کنند، می‌توانند نقش‌های مدیریتی را بر عهده بگیرند یا به کسب‌وکار ویدئوی هوش مصنوعی بپیوندند.

    هارمونی که در سال ۲۰۱۹ راه‌اندازی شد، یک بلاک‌چین لایه ۱ است که از اثبات سهام (Proof-of-Stake) استفاده می‌کند، جایی که اعتبارسنج‌ها توکن‌های خود را برای کمک به امنیت شبکه متعهد می‌کنند، و از شاردینگ (Sharding) بهره می‌برد که تراکنش‌ها را به گروه‌های کوچک‌تر تقسیم کرده و به صورت موازی پردازش می‌کند. هدف این طراحی، پرداختن به «معمای سه‌گانه بلاک‌چین» (blockchain trilemma) از طریق افزایش ظرفیت بدون به خطر انداختن امنیت یا تمرکز کنترل است.

    جزئیات مهاجرت توکن ONE

    طبق گفته هارمونی، این مهاجرت، موجودی توکن‌های ONE را در آخرین بلاک شبکه ثبت خواهد کرد – فرآیندی که «اسنپ‌شات» (snapshot) نامیده می‌شود – تا تخصیص هر دارنده به توکن‌های جایگزین در اتریوم مشخص شود. این فرآیند شامل کیف پول‌ها، توکن‌های استیک شده، پاداش‌های اعتبارسنج‌ها، قراردادهای هوشمند و صرافی‌های متمرکز خواهد بود.

    توکن‌های جایگزین به همان آدرس‌های کیف پول در اتریوم ایردراپ (airdrop) خواهند شد و سهام‌های واگذار شده و پاداش‌های ادعا نشده به خزانه مدیران (governor vaults) فردی منتقل می‌شوند. لیستینگ‌های صرافی نیز به توکن جدید منتقل خواهند شد.

    اگرچه این پیشنهاد بیان می‌کند که دارندگان نیازی به ثبت درخواست ندارند، اما کاربران با دارایی در قراردادهای هوشمند با مهلت زمانی جداگانه‌ای روبرو هستند.

    تیم هارمونی نوشت: «کیف پول‌های چند امضایی (Multisig safes)، استخرهای نقدینگی (liquidity pools) و برنامه‌های آن‌چین (onchain apps) قابل مهاجرت نیستند؛ از کاربران خواسته می‌شود قبل از ۱۰ سپتامبر ۲۰۲۶ از تمام قراردادهای هوشمند خارج شوند.»

    هارمونی همچنین پیشنهاد کرده است که از یک استخر ۱.۳۷۲ میلیون دلاری برای پرداخت به اعتبارسنج‌های واجد شرایط و نمایندگان آن‌ها در چهار قسط فصلی استفاده شود، مشروط بر اینکه اعتبارسنج‌ها سهام خود را حفظ کنند، توافق‌نامه‌ای را امضا کنند و به عنوان مدیر خدمت کنند.

    این تیم نوشت: «کل عرضه و نرخ انتشار توکن ONE بدون تغییر باقی خواهد ماند. توکن‌های صادر شده از طریق انتشار اکنون به مأموریت جدید ما، «اقتصاد ریمیکس برای ویدئوی هوش مصنوعی»، با توجه به بازخورد مدیران، اختصاص داده خواهد شد.»

    حملات هوش مصنوعی و ارزهای دیجیتال

    این پیشنهاد مهاجرت، جدیدترین نمونه از حملاتی است که منجر به افزایش نظارت بر شبکه‌های بلاک‌چین شده است.

    در ماه اوت، هارمونی پس از اینکه یک مهاجم حدود ۴ میلیارد توکن ONE غیرمجاز ایجاد کرد، وقوع یک سوءاستفاده را تأیید کرد. این تیم یک وصله (patch) منتشر کرد و اعلام کرد که در حال بررسی بازگردانی (rollback) است که با بازیابی نسخه قبلی بلاک‌چین، تراکنش‌ها را معکوس می‌کند.

    پست روز یکشنبه در X نشان می‌دهد که هوش مصنوعی نقش بزرگ‌تری در امنیت ارزهای دیجیتال ایفا می‌کند، به طوری که شرکت‌ها حملات احتمالی با کمک هوش مصنوعی را گزارش می‌دهند و توسعه‌دهندگان از این فناوری برای یافتن و رفع آسیب‌پذیری‌ها استفاده می‌کنند.

    در ماه ژوئیه، شرکت Coinkite، سازنده کیف پول Coldcard، اعلام کرد که مشکوک است مهاجمی از هوش مصنوعی برای یافتن نقصی استفاده کرده که حدس زدن کلیدهای کیف پول را آسان‌تر می‌کند – آسیب‌پذیری‌ای که بررسی هوش مصنوعی خودشان آن را نادیده گرفته بود. این شرکت پس از اینکه سرقت‌ها از ۱۰۰ میلیون دلار فراتر رفت، در ماه اوت امنیت خود را بازنگری کرد.

    پس از حمله به Coldcard، توسعه‌دهندگان تیم قرمز بیت‌کوین (Bitcoin Red Team) را تشکیل دادند تا قبل از اینکه مهاجمان بتوانند از آسیب‌پذیری‌ها سوءاستفاده کنند، آن‌ها را بیابند. این گروه مدل‌های هوش مصنوعی، از جمله Kimi K3 از Moonshot AI، را با بررسی انسانی ترکیب می‌کند تا کیف پول‌ها، برنامه‌های پرداخت و سایر نرم‌افزارهای بیت‌کوین را بررسی کرده و سپس به صورت خصوصی به توسعه‌دهندگان در مورد نقص‌ها اطلاع دهد.

    طبق گفته Calle، یکی از اعضای مستعار و توسعه‌دهنده این تیم، این گروه به حدود ۲۰ تا ۲۵ داوطلب رسیده است. او گفت که هیچ مشکلی در پروتکل زیربنایی بیت‌کوین پیدا نکرده است.

    Calle به Decrypt گفت: «دلیل وجود تیم قرمز بیت‌کوین در حال حاضر این است که ما باید تا حد امکان سریع‌تر از مهاجمان جلوتر باشیم.»

  • هکرها ۳۲۰ میلیون دلار بیت‌کوین از شبکه لیکویید برداشتند؛ بازگرداندن پس از رفع مشکل

    هکرها ۳۲۰ میلیون دلار بیت‌کوین از شبکه لیکویید برداشتند؛ بازگرداندن پس از رفع مشکل

    شبکه لایه ۲ بیت کوین، لیکویید نتورک (Liquid Network)، از وقوع یک حادثه امنیتی خبر داده است که در آن هکرهای مدعی کلاه سفید، حدود ۴۰۰۰ بیت کوین به ارزش ۳۲۰ میلیون دلار را از کیف پول لیکویید فدراسیون برداشت کرده‌اند.

    تلاش برای تماس با عاملان حادثه

    شرکت بلاک‌استریم (Blockstream) در تلاش است تا از طریق پیام امضا شده در بلاک‌چین با طرف‌های درگیر در این حادثه تماس برقرار کند.

    جزئیات حادثه و اقدامات صورت گرفته

    لیکویید در به‌روزرسانی خود اعلام کرد که وجوه با استفاده از کلید مجوز خروج از استیبل کوین (SideSwap PAK) برداشت شده است، اما تاکید کرد که خود این کلید به خطر نیفتاده و هیچ کلید دیگری نیز در معرض خطر نبوده است. صرافی‌های ارز دیجیتال مطلع شده‌اند و در حال حاضر واریز و برداشت LBTC را تعلیق کرده یا در شرف تعلیق آن هستند.

    لیکویید همچنین اعلام کرد که سایر دارایی‌های موجود در شبکه، از جمله USDT، DePix و دارایی‌های دنیای واقعی، تحت تأثیر این حادثه قرار نگرفته‌اند. این شبکه همچنین گره‌های پل (bridge nodes) خود را به طور موقت غیرفعال کرده است، به این معنی که تراکنش‌های جدید قابل ثبت نیستند. در نتیجه، سایدچین (sidechain) در حال حاضر عملاً متوقف شده است تا این مسئله مورد بررسی قرار گیرد.

    در بیانیه‌ای آمده است: «کیف پول‌های لیکویید تحت تأثیر قرار خواهند گرفت و ما از هرگونه ناراحتی احتمالی عذرخواهی می‌کنیم. اعضای فدراسیون به طور فعال در حال تلاش برای حل این مشکل هستند تا بتوانیم فعالیت عادی شبکه را بازیابی کنیم.»

    مذاکرات در بلاک‌چین

    گفتگوی عمومی بین بلاک‌استریم و طرفی که مدعی است هکر کلاه سفید پشت این برداشت است، در بلاک‌چین ادامه دارد. به گفته سمسون مو (Samson Mow)، به نظر می‌رسد هکر ترجیح می‌دهد به جای ایمیل، به صورت عمومی ارتباط برقرار کند و پیام‌های خود را از طریق داده‌های تراکنش بیت کوین منتشر می‌کند.

    این تبادل نظر در ساعت ۱۱:۳۰ صبح به وقت اقیانوس آرام (PDT) آغاز شد، زمانی که هکر نوشت: «ما کلاه سفید هستیم. از طریق بلاک‌چین با ما تماس بگیرید.» بلاک‌استریم در ساعت ۱۲:۳۱ بعد از ظهر روز ۶ سپتامبر پاسخ داد و از هکر خواست تا از طریق ایمیل با تیم امنیتی این شرکت تماس بگیرد. بعدها، بلاک‌استریم یک پیام رمزگذاری شده و امضا شده با PGP را به کلید هکر ارسال کرد.

    در ساعت ۷:۲۰ بعد از ظهر، هکر اعلام کرد که قصد دارد بیشتر وجوه را بازگرداند و پرسید که آیا آدرس مشخص شده مورد قبول است یا خیر. حدود یک ساعت بعد، آنها اظهار داشتند که ابتدا باید باگ برطرف شود و افزودند: «زنجیره در آخرین کامیت در معرض خطر است. اطمینان حاصل کنید که همه نودها وصله شده‌اند. سپس پس از تأیید رفع مشکل، پول را با خیال راحت بازمی‌گردانیم.»

    بلاک‌استریم در ساعت ۸:۳۰ بعد از ظهر پاسخ داد: «بله، متشکریم.» تا ساعت ۹:۱۲ بعد از ظهر به وقت اقیانوس آرام، حدود ۳۹۹۸.۵ بیت کوین بدون تغییر باقی مانده بود. هیچ پیام دیگری از هیچ یک از طرفین منتشر نشد.

    تردیدها در مورد ادعای کلاه سفید

    چارلز گیومِت (Charles Guillemet)، مدیر ارشد فناوری لجر (Ledger)، نسبت به ادعای کلاه سفید بودن هکرها ابراز تردید کرد و خاطرنشان ساخت که محققان امنیتی قانونی معمولاً یک پل را تخلیه نمی‌کنند و سپس درخواست تماس از طریق بلاک‌چین را مطرح نمی‌کنند.

    او این حادثه را با هک رونین (Ronin) مقایسه کرد که در آن مهاجمان پس از به خطر افتادن کلیدهای اعتبارسنجی، حدود ۶۲۵ میلیون دلار سرقت کردند، و همچنین با سوءاستفاده از پروتکل اولر (Euler)، که در آن مهاجم پس از سرقت به دنبال مذاکره برای بازگرداندن وجوه بود.

    این اقدام برای ارسال پیام از طریق سیگنال (Signal) نیز نظر گیومِت را مبنی بر اینکه این رفتار شبیه فعالیت‌های معمول کلاه سفیدها نیست، تغییر نداد. با این حال، این مقام اجرایی خاطرنشان کرد که گروه‌های جنایتکار نیز معمولاً با قربیان خود تماس نمی‌گیرند.