Tag: منفی

  • پنج نفر به اتهام شکنجه و زندانی کردن میلیاردرهای رمزارز در لندن محکوم شدند

    پنج نفر به اتهام شکنجه و زندانی کردن میلیاردرهای رمزارز در لندن محکوم شدند

    پنج مرد به اتهام اخاذی و حبس غیرقانونی دو میلیونر فرانسوی ارز دیجیتال که در ماه جولای گذشته به مدت ۵۲ ساعت در آپارتمانی در شرق لندن نگهداری می‌شدند، محکوم شدند.

    جزئیات پرونده

    به گزارش دیلی میل، این دو قربانی که هر دو در دهه ۲۰ زندگی خود بودند، در شادول مورد حمله قرار گرفته و به آپارتمانی در کنینگ تاون منتقل شدند. هایدی استون‌کلیف، وکیل مدافع، در دادگاه تاج‌گذاری اینر لندن گفت که سبک زندگی آنها «به طور گسترده در شبکه‌های اجتماعی منتشر شده بود» و ممکن است توجه ناخواسته را جلب کرده باشد.

    استون‌کلیف آنچه را که رخ داد «شکنجه سرد و بی‌رحمانه» توصیف کرد. هیئت منصفه شنید که این دو نفر برهنه شده، با نوار چسب و بست‌های کابل بسته شده، مورد ضرب و شتم قرار گرفته و آب جوش روی آنها ریخته شده است. آنها پس از درخواست ۱۵۰ هزار دلاری باند، ۳۰ هزار دلار منتقل کردند.

    هیچ یک از قربانیان قابل شناسایی نیستند، زیرا یکی از آنها ادعای تجاوز جنسی توسط دو نفر از اعضای باند را مطرح کرد. اگرچه هیئت منصفه آنها را تبرئه کرد، اما این ادعا مشمول قوانینی است که از شاکیان محافظت می‌کند.

    ردیابی و دستگیری

    یکی از دوستان که از ماشین بیرون کشیده شده بود، تلفن خود را در آنجا جا گذاشت و پلیس توانست از طریق تلفن همراه، محل آپارتمان را ردیابی کند. یاسر محمد در آپارتمان ایربی‌ان‌بی قربانیان در ارلز کورت دستگیر شد، جایی که او برای رسیدن به کیف پول دوم رفته بود؛ هیئت منصفه او را از اتهام حبس غیرقانونی تبرئه کرد و نتوانست در مورد توطئه اخاذی به توافق برسد.

    گرسون بورجس و محمد عثمان به توطئه اخاذی و حبس غیرقانونی محکوم شدند. ویلیام آدیبیسی و جولیوس جورج به حبس غیرقانونی محکوم شدند و آیزاک باکویا به آن اعتراف کرد. همه آنها از اتهامات آدم‌ربایی، حمل سلاح تقلبی و تجاوز جنسی تبرئه شدند. عادل سینین، که ماشین باند را در تعقیب و گریز با سرعت ۷۰ مایل در ساعت به تیر چراغ برق کوبید، از اتهام حبس غیرقانونی تبرئه شد و به رانندگی خطرناک اعتراف کرد. ابراهیم محمد، معروف به نینو، که پلیس می‌گوید از خارج از کشور این توطئه را هدایت می‌کرد، دستگیر نشده است.

    دفاعیات و شواهد

    وکلای مدافع استدلال کردند که آدم‌ربایی رخ نداده است، و گفتند که فرانسوی‌ها برای خرید حشیش به شرق لندن آمده بودند و خواسته‌ها عمدتاً قانونی بود. استون‌کلیف این را رد کرد و به خواسته‌های پرخاشگرانه یکی از اعضای باند از ایربی‌ان‌بی اشاره کرد.

    هر دو قربانی به دلیل ترس شدید از باند، از ارائه شهادت حضوری خودداری کردند. کارآگاه ارشد لورا هیلییر در بیانیه‌ای گفت که این پرونده «نمونه‌ای نادر از محکومیت از این نوع است که بدون شهادت قربانی به دست آمده است».

    پس از اعلام احکام، دادگاه شنید که سه نفر از محکومان سابقه محکومیت قبلی به قتل غیرعمد، سرقت و حمل سلاح کمری با مهمات را دارند.

    روند رو به رشد حملات به دارندگان ارز دیجیتال

    «حملات پیچشی» یا حملات خشونت‌آمیز در دنیای واقعی به دارندگان ارز دیجیتال، در سال گذشته افزایش یافته است. CertiK تأیید کرد که ۵۲ مورد در سراسر جهان در نیمه اول سال ۲۰۲۶ رخ داده است که نسبت به سال قبل یک سوم افزایش یافته است. از موارد ثبت شده توسط شرکت امنیتی بلاک‌چین، ۳۹ مورد در اروپا و ۳۳ مورد در فرانسه رخ داده است و میزان خسارت ثبت شده ۱۲۴.۱ میلیون دلار بوده است. دادستان‌های فرانسه ۸۸ نفر را در رابطه با این موج در آنجا متهم کرده‌اند.

    در این پرونده، در حالی که قربانیان فرانسوی بودند، حمله، دستگیری‌ها و محاکمه در بریتانیا انجام شد. بریتانیا نیز موارد مشابهی داشته است، از جمله محکومیت سه نوجوان به دلیل سرقت ۴.۳ میلیون دلاری با سلاح سرد در هوکستون، و محکومیت چهار نفر در دادگاهی در لندن به دلیل آدم‌ربایی یک آرایشگر بلژیکی که اشتباهاً تصور می‌شد ثروت بیت‌کوین دارد.

    هر شش نفر، از جمله سینین، در ماه سپتامبر محاکمه خواهند شد.
  • مامور سابق اف‌بی‌آی متهم به سرقت یک میلیون دلار ارز دیجیتال و استفاده از چت‌جی‌پی‌تی برای مشاوره سرمایه‌گذاری

    مامور سابق اف‌بی‌آی متهم به سرقت یک میلیون دلار ارز دیجیتال و استفاده از چت‌جی‌پی‌تی برای مشاوره سرمایه‌گذاری

    یک مأمور ویژه سابق FBI متهم به سرقت نزدیک به یک میلیون دلار ارز دیجیتال از کیف پول‌های مرتبط با تحقیقات ضد جاسوسی FBI شده است. اسناد دادگاهی همچنین جزئیات چگونگی درخواست وی از ChatGPT برای مشاوره در مورد سرمایه‌گذاری این پول و نقل مکان به خارج از کشور را فاش می‌کنند.

    اتهامات وارده

    پاتریک استیون یاروخ روز جمعه با اتهامات حمل و نقل کالای سرقتی در ایالت‌های مختلف و دریافت کالای سرقتی مواجه شد. دادستان‌ها ادعا می‌کنند که این سرقت‌ها بین اوایل سال ۲۰۲۵ تا ژوئیه ۲۰۲۶، زمانی که یاروخ در بخش ضد جاسوسی و جاسوسی FBI مشغول به کار بود و مجوز امنیتی سطح بالای “Top Secret” را داشت، رخ داده است.

    اعتراف به سرقت

    بر اساس گزارش دادستان‌ها در شکایت‌نامه، یاروخ در بعدازظهر ۲۸ ژوئیه ۲۰۲۶ از طریق سیگنال با یکی از کارکنان وزارت دادگستری (DOJ Employee 1) تماس گرفت و درخواست ملاقات برای گفتگو در مورد مسائل شخصی را مطرح کرد. دادستان‌ها در شکایت‌نامه خود آورده‌اند: “هنگامی که یاروخ در مقر FBI با کارمند وزارت دادگستری ملاقات کرد، بلافاصله شروع به فروپاشی کرد و داستان خود را بازگو نمود.”

    به گفته بازرسان، یاروخ اعتراف کرده است که برای دسترسی به عبارات بازیابی کیف پول‌های ارز دیجیتال مرتبط با تحقیقات مربوط به یک دشمن خارجی ناشناس، به سیستم‌های FBI نفوذ کرده است. او ادعا شده است که این عبارات بازیابی را به خاطر سپرده، کیف پول ارز دیجیتال خود را ایجاد کرده و حدود ۱۰ بار وجوه را به حساب‌های تحت کنترل خود منتقل کرده است. او به بازرسان گفته است که این دارایی‌ها در نهایت به حدود یک میلیون دلار رسیده است.

    کشف شواهد

    در جریان بازرسی منزل و دستگاه‌های وی، بازرسان یک کیف پول سخت‌افزاری Trezor و عبارات بازیابی ارز دیجیتال دست‌نویس را کشف کردند. طبق سوگندنامه، مأموران حساب Kraken با موجودی حدود ۱۸۸,۵۷۰ دلار را کشف کردند که شامل حدود ۱۶۶,۰۰۰ دلار به صورت دلار آمریکا و نزدیک به ۱۸,۰۰۰ دلار به صورت USDC، همراه با مقادیر کمی بیت‌کوین و سایر ارزهای دیجیتال بود.

    درخواست مشاوره از ChatGPT

    بازرسان همچنین چندین مکالمه ChatGPT را از تلفن یاروخ بازیابی کردند. طبق سوگندنامه، در ۲۸ مه، او پرسیده بود که چگونه باید یک میلیون دلار را “برای حداکثر کردن سود و بازده” سرمایه‌گذاری یا خرج کند. کمتر از یک هفته بعد، او پرسید که فردی با حدود یک میلیون دلار برای خروج از ایالات متحده و تبدیل شدن به مقیم یا شهروند یکی از کشورهای اتحادیه اروپا چه کاری باید انجام دهد. جستجوهای بعدی شامل این بود که آیا آمریکایی‌ها هنگام اتصال از طریق ترکیه به ویزا نیاز دارند و کمک به پیش‌نویس ایمیل پیگیری در مورد فرصت شغلی و زندگی در یونان.

    برنامه‌ریزی برای سفر خارجی

    بازرسان همچنین شواهدی از یک سفر خانوادگی برنامه‌ریزی شده به پرتغال، اسناد وکالت‌نامه مربوط به پرتغال و آنچه دادستان‌ها “سفرهای خارجی که قبلاً گزارش نشده بود” توصیف کردند، کشف کردند. دادستان‌ها استدلال می‌کنند که این شواهد، همراه با اعترافات یاروخ و ارز دیجیتال کشف شده، دلیل کافی برای دستگیری وی در ۳۱ ژوئیه را فراهم کرده است.

    اظهارات در مورد پرتغال

    در شکایت‌نامه آمده است که مأموران FBI به یاروخ اشاره کردند که فرم‌های وکالت‌نامه برای پرتغال را پیدا کرده‌اند. یاروخ اظهار داشت که قصد ندارد پول را به پرتغال منتقل کند. یاروخ به مأموران FBI گفت که خانواده‌اش سفری را برای سپتامبر ۲۰۲۶ برای ملاقات با دوستان به پرتغال برنامه‌ریزی کرده‌اند. یاروخ متوجه شد که ممکن است نتواند در این سفر شرکت کند، اما ابراز امیدواری کرد که همسر و فرزندش همچنان به این سفر بروند.

  • سکوت کاخ سفید؛ مانع تازه برای قانون شفافیت

    سکوت کاخ سفید؛ مانع تازه برای قانون شفافیت

    CLARITY Act با سکوت کاخ سفید با مانعی دیگر روبرو شد

    پس از آخر هفته‌ای که انتظار می‌رفت حامیان این لایحه شاهد پیشرفتی در آن باشند، النور ترت گزارش داد که کاخ سفید به پیشنهاد متقابل کلیدی پاسخی نداده است.

    این روزنامه‌نگار شناخته شده چند روز پیش اشاره کرده بود که سناتور تام تیلیس و سناتور روبن گالگِگو خواستار مفاد سختگیرانه‌تر اخلاقی شده‌اند و پیشنهاد داده‌اند که دادستان‌های کل ایالتی باید قوانین را علیه مقامات فدرال اجرا کنند.

    با این حال، او روز دوشنبه با استناد به منبعی آگاه از موضوع، به‌روزرسانی کرد که کاخ سفید به این پیشنهاد متقابل پاسخی نداده است.

    وی افزود: «توافقی بر سر بزرگترین مسئله باقی‌مانده در لایحه CLARITY، پیش از هفته رأی‌گیری احتمالی، هنوز حاصل نشده است.»

    شانس تصویب این قانون همچنان رو به کاهش است، زیرا هیچ پیشرفت واقعی حاصل نشده است. داده‌های فعلی کارشناسان واشنگتن و بازارهای پیش‌بینی نشان می‌دهد که این درصد به ۲۸ درصد رسیده است. این رقم در اوایل سال جاری حدود ۷۰ درصد بود.

  • کاردکولد: هک بیت‌کوین نزدیک به ۱۱۴ میلیون دلار خسارت

    کاردکولد: هک بیت‌کوین نزدیک به ۱۱۴ میلیون دلار خسارت

    صبح بخیر!

    خبرهای داغ امروز:

    🚩 هک Coldcard پیش از موج چهارم از مرز ۸۹ میلیون دلار گذشت

    Coldcard یکی از مورد اعتمادترین کیف پول‌های سخت‌افزاری بیت‌کوین است؛ نوعی دستگاه آفلاین و ایزوله که سرمایه‌گذاران جدی از آن برای نگهداری امن کوین‌ها در سردخانه عمیق استفاده می‌کنند. هفته گذشته، این کیف پول به مرکز یکی از بزرگترین سرقت‌های تاریخ در حوزه خودحفاظتی تبدیل شد. مهاجمان با سوءاستفاده از یک نقص امنیتی که به آن‌ها اجازه می‌داد کلیدهای خصوصی کاربران را بدون لمس دستگاه فیزیکی بازسازی کنند، شروع به تخلیه سیستماتیک بیت‌کوین از کیف پول‌های Coldcard کردند.

    علت این مشکل، نقص در سفت‌افزار (firmware) است، نه فیشینگ. یک به‌روزرسانی Coldcard در مارس ۲۰۲۱، بذرهای کیف پول را از یک پشتیبان نرم‌افزاری ضعیف به جای مولد تصادفی سخت‌افزاری دریافت کرده بود که امنیت کلیدهای Mk3 را از ۱۲۸ بیت مورد نظر به حدود ۴۰ بیت کاهش داده بود. این امر حدس زدن کلیدها را ممکن ساخت و به همین دلیل است که کوین‌هایی که سال‌ها بدون دست‌خوردگی باقی مانده بودند، از کیف پول‌هایی که هرگز به اینترنت متصل نشده بودند، برداشت شدند. یکی از قربانیان کانادایی ۱۸.۲۵ بیت‌کوین را از کلیدهایی که در یک صندوق امانات نگهداری می‌شد، از دست داد و نوشت که سخت‌ترین بخش این بود که او «همه کارها را درست انجام داده بود».

    میزان سرقت در طول آخر هفته افزایش یافت. آنچه در روز پنجشنبه با تخمین ۳۸ میلیون دلار شروع شده بود، با ردیابی بیشتر توسط محققان، همچنان رو به افزایش بود. Galaxy Research در حال حاضر حدود ۱,۳۶۷ بیت‌کوین به ارزش تقریبی ۸۸.۶ میلیون دلار را در ۴,۵۸۵ آدرس در سه موج مجزا ردیابی کرده و موج جدیدی را در روز شنبه شناسایی کرده است. Galaxy هشدار می‌دهد که این سوءاستفاده همچنان ادامه دارد و تمام دستگاه‌های آسیب‌پذیر در نهایت تخلیه خواهند شد. این شرکت حدود ۶۰۰ آدرس مظنون به مهاجم را به بازرسان فدرال تحویل داده است. موج چهارم احتمالی حملات، خسارت را به نزدیک ۱۱۴ میلیون دلار رسانده است، اگرچه محققان می‌گویند برخی از آخرین حملات را می‌توان با پیش‌دستی در تسویه تراکنش‌ها در ممپول (mempool) اجتناب کرد.

    Coinkite، سازنده Coldcard، اعلام کرده است که باید فرض کند مهاجم از هوش مصنوعی برای جستجوی سفت‌افزار متن‌باز آن برای یافتن این نقص استفاده کرده است و اذعان داشت که بررسی هوش مصنوعی خودشان از همین کدها در هفته‌های قبل «این باگ یا هیچ مورد جدی دیگری را پیدا نکرده بود». الکس تورن، رئیس بخش تحقیقات Galaxy، گفت که این برداشت‌ها به صورت برنامه‌ریزی شده به نظر می‌رسند و «احتمالاً با یک مدل زبان بزرگ (LLM) سازماندهی شده‌اند». مدافعان و مهاجمان ابزار یکسانی داشتند، اما این بار فقط برای مهاجم کار کرد.

    در کمتر از یک هفته، یک مدل هوش مصنوعی کاندیدای رمزنگاری پسا-کوانتومی را که انسان‌ها قادر به شکستن آن نبودند، شکست، مدل‌های OpenAI از محیط ایزوله خود فرار کرده و به سرورهای شرکت‌های دیگر نفوذ کردند، و اکنون مهاجمان از هوش مصنوعی برای تخلیه ۸۹ میلیون دلار از کیف پول‌هایی که به عنوان استاندارد طلایی خودحفاظتی فروخته می‌شدند، استفاده کرده‌اند. هوش مصنوعی به سرعت به بزرگترین دشمن ارز دیجیتال تبدیل می‌شود. و یکی از ستون‌های اساسی ارز دیجیتال، یعنی ذخیره‌سازی شخصی که فرد را مستقل و کنترل‌کننده ثروت خود می‌سازد، تحت حمله جدی قرار گرفته است.

    خزانه‌های شرکتی و ETFها
    ردیاب سکه‌های میم

  • بایننس باعث سقوط بزرگ این آلت‌کوین‌ها شد: جزئیات در ادامه

    بایننس باعث سقوط بزرگ این آلت‌کوین‌ها شد: جزئیات در ادامه

    سقوط شدید آلت‌کوین‌ها در پی تصمیم بایننس

    توکیو – ارزهای دیجیتال PIVX (PIVX)، Vulcan Forged PYR (PYR) و چهار دارایی دیجیتال کمتر شناخته شده دیگر، امروز (۳ اوت) شاهد افت قابل توجهی بودند و به نظر می‌رسد عامل اصلی این کاهش، صرافی بایننس بوده است.

    در طول چند هفته گذشته، بزرگترین صرافی ارز دیجیتال جهان چندین تغییر دیگر در پلتفرم خود اعلام کرده بود که بر معامله‌گران و سرمایه‌گذاران متعدد آلت‌کوین تأثیر گذاشته است.

    بایننس بازبینی دیگری را برای اطمینان از اینکه تمامی ارزهای دیجیتال لیست شده در پلتفرم آن، استانداردهای لازم و الزامات صنعتی را رعایت می‌کنند، انجام داد. در نتیجه این بازبینی، اعلام شد که تمامی خدمات مربوط به Across Protocol (ACX)، Hashflow (HFT)، PIVX (PIVX)، Vulcan Forged PYR (PYR)، Vanar (VANRY) و Viction (VIC) خاتمه خواهد یافت.

    حذف این ارزها از لیست بایننس برای ۱۷ اوت برنامه‌ریزی شده است، اما این خبر پیش از این بر قیمت توکن‌های ذکر شده تأثیر گذاشته است. PIVX و PYR بیشترین زیان را در میان این گروه متحمل شدند و هر دو با افت ۲۰ درصدی روبرو شدند، در حالی که سایرین کاهش‌های ملایمتری را تجربه کردند.

    قطع پشتیبانی از سوی بایننس به طور اجتناب‌ناپذیری منجر به کاهش دسترسی، کاهش نقدینگی و آسیب به اعتبار می‌شود، بنابراین واکنش قیمت چندان غافلگیرکننده نیست. اتفاقی مشابه در اواخر ژوئن مشاهده شد، زمانی که این شرکت با Alchemix (ALCX)، Ardor (ARDR)، NFPrompt Token (NFP) و Marlin (POND) خداحافظی کرد.

    NFP بیشترین ضربه را متحمل شد و ارزش آن در یک روز ۲۱ درصد سقوط کرد، در حالی که سایرین نیز وارد منطقه قرمز شدند، هرچند که کاهش آن‌ها چندان قابل توجه نبود.

    بایننس اخیراً با فشارهای نظارتی در اروپا دست و پنجه نرم کرده است، اما این موضوع مانع از پیشبرد گسترش جهانی آن نشده است. یک ماه پیش، حضور خود را در فیلیپین، یک بازار مهم ارز دیجیتال با میلیون‌ها کاربر، تثبیت کرد.

    بعداً، این صرافی به طور موقت واریز و برداشت در شبکه‌های TRX و ZEC را برای پشتیبانی از نگهداری کیف پول و یک هارد فورک به ترتیب متوقف کرد. تمامی عملیات به سرعت از سر گرفته شد و هیچ گزارشی از مشکلات باقی‌مانده وجود نداشت.

  • اخبار ریپل: وصله داغ xrpld 3.2.1 مشکل تخلیه منابع گره‌های XRPL را برطرف کرد

    اخبار ریپل: وصله داغ xrpld 3.2.1 مشکل تخلیه منابع گره‌های XRPL را برطرف کرد

    خبر فوری XRP: به‌روزرسانی حیاتی برای اپراتورهای نود XRP Ledger منتشر شد

    ریپل خواستار به‌روزرسانی فوری نودها برای مقابله با حمله سیل مانیفست شد

    در تازه‌ترین اخبار مربوط به XRP، در تاریخ ۳۱ ژوئیه، نسخه xrpld 3.2.1 برای XRP Ledger منتشر شد. این اقدام پس از شناسایی حمله‌ای موسوم به “سیل مانیفست” (manifest flood) صورت گرفت که نودهای شبکه را هدف قرار داده بود. ویجی خانا، مدیر مهندسی ریپل، در روزهای ۱ و ۲ اوت، از تمام اپراتورهای نود خواست تا فوراً نسبت به ارتقاء نرم‌افزار خود اقدام کنند.

    این حادثه در حالی رخ داد که XRP/USD طی ۲۴ ساعت گذشته ۱.۵ درصد کاهش یافته و از ۱.۱۰ دلار به ۱.۰۶ دلار رسیده بود. حجم معاملات روزانه نیز ۷۹۱ میلیون دلار گزارش شده است. این روند نزولی در حالی ادامه دارد که ریپل در هفت روز گذشته ۴ درصد افت قیمت را تجربه کرده است.

    حمله مذکور از یک شکاف ساختاری در نحوه پردازش مانیفست‌های اعتبارسنجی توسط نودهای XRPL سوءاستفاده می‌کرد. پیش از اعمال وصله امنیتی، نودها تعداد نامحدودی مانیفست مرتبط با کلیدهای اعتبارسنجی ناشناس را می‌پذیرفتند، ذخیره می‌کردند و مجدداً پخش می‌نمودند، بدون اینکه هیچ محدودیتی برای حجم یا فضای ذخیره‌سازی وجود داشته باشد.

    مهاجم می‌توانست با تولید انبوه مانیفست‌های بی‌ارزش، نودها را مجبور به مصرف حافظه، فضای دیسک و پهنای باند برای پردازش داده‌هایی کند که هرگز مورد استفاده قرار نمی‌گرفتند. این مکانیزم بیشتر شبیه به حمله محروم‌سازی از سرویس (Denial-of-Service) از طریق تخلیه منابع بود تا حمله به اجماع. پردازش تراکنش‌های شبکه هرگز مختل نشد، اما نودهایی که زیرساخت محافظت‌نشده داشتند، در معرض خطر جدی قرار گرفتند.

    تیم توسعه تأیید کرده است که مشکل به طور خاص به نحوه پردازش مانیفست‌های اعتبارسنجی توسط نودهای XRPLF مربوط می‌شد. با این حال، تا زمان انتشار این خبر، علت اصلی و جزئیات کامل بهره‌برداری از این آسیب‌پذیری به صورت عمومی منتشر نشده است. انتظار می‌رود گزارشی فنی پس از حادثه (post-mortem) توسط تیم عملیات XRPL منتشر شود که رفتار مهاجم، حجم ترافیک و اقدامات امنیتی بیشتر را روشن خواهد کرد.

    برای کسانی که آسیب‌پذیری‌ها و بردارهای حمله گسترده‌تر در حوزه بلاکچین را رصد می‌کنند، “سیل مانیفست” الگویی را نشان می‌دهد که در آن کانال‌های داده جانبی نامحدود می‌توانند به نقاط اهرمی تبدیل شوند، حتی زمانی که منطق اجماع همچنان برقرار است.

    جزئیات وصله امنیتی و نحوه ارتقاء

    وصله امنیتی جدید، چهار لایه حفاظتی مجزا را در نقاط مختلف خط لوله پردازش مانیفست معرفی می‌کند:

    • مانیفست‌های با حجم بیش از حد مجاز، پیش از رمزگشایی کامل، رد می‌شوند.
    • دسته‌های مانیفست ورودی در هر پیام شبکه محدود شده‌اند.
    • حجم داده‌های مانیفست که با همکاران جدید به اشتراک گذاشته می‌شود، محدود شده است.
    • حافظه پنهان مانیفست‌های با کلید ناشناس به طور سخت‌گیرانه‌ای روی ۱۰۰ ورودی محدود شده است، که از رشد نامحدود ناشی از هویت‌های اعتبارسنجی ناشناس جلوگیری می‌کند.

    علاوه بر این چهار محدودیت، مانیفست‌های اعتبارسنجی ناشناس دیگر روی دیسک نوشته نمی‌شوند. این تغییر به این معنی است که هرگونه داده سیل پیش از اعمال وصله، پس از راه‌اندازی مجدد پاک می‌شود و در فضای ذخیره‌سازی باقی نمی‌ماند. به همین دلیل، ارتقاء نیازمند یک فرآیند دو مرحله‌ای خاص است:

    ۱. ابتدا نسخه ۳.۲.۱ را نصب کنید و سرور را برای یک تا دو دقیقه اجرا کنید.
    ۲. سپس یک راه‌اندازی مجدد دوم را برای پاک کردن هرگونه مانیفست باقی‌مانده از قبل از اعمال وصله انجام دهید. نادیده گرفتن راه‌اندازی مجدد دوم باعث می‌شود داده‌های سیل قدیمی در سیستم باقی بمانند.

    اپراتورها همچنین باید تأیید کنند که سیستم‌هایشان به کلید امضای GPG فعلی ریپل اعتماد دارند که در ۱۸ فوریه ۲۰۲۶ تغییر یافته است، در غیر این صورت ممکن است به‌روزرسانی‌های خودکار بدون اطلاع قبلی با شکست مواجه شوند.

    تأثیر بر اکوسیستم XRP و روندهای بازار

    تمام صرافی‌ها، امانت‌داران، بک‌اند کیف پول‌ها، ارائه‌دهندگان داده و هر کسب‌وکاری که سرور XRPL خود را اجرا می‌کند، باید این ارتقاء نود را تکمیل کنند. دارندگان عادی XRP نیازی به جابجایی وجوه یا تغییر کلیدهای خود ندارند.

    ضرورت این به‌روزرسانی با تأخیر در پذیرش ارتقاء تشدید می‌شود. نسخه v3.2.0 که در ۱۵ ژوئن منتشر شد و نام سرور مرجع را تغییر داد و نیازمند تغییر پیکربندی زیرساخت بود، سریع‌تر در میان اعتبارسنجاران منتشر شد تا در شبکه گسترده‌تر نودها. این بدان معناست که گروهی از اپراتورها ممکن است همچنان از نسخه‌های قدیمی‌تر استفاده کنند که اکنون دو برابر در معرض خطر قرار دارند.

    واکنش امنیتی شبکه در این مورد از نظر عملیاتی صحیح بوده است: یک وصله هدفمند، دستورالعمل‌های روشن برای اپراتورها و یک گزارش پس از حادثه که نشان می‌دهد تیم این موضوع را به عنوان یک حادثه امنیتی رسمی تلقی می‌کند، نه یک نگهداری معمول.

    در اکوسیستم گسترده‌تر XRP، این حادثه در حالی رخ می‌دهد که لجر در حال مقیاس‌پذیری است. طبق داده‌های تکمیلی از Coinpaper، این شبکه در نیمه اول سال ۲۰۲۶ نزدیک به ۴۹۰,۰۰۰ حساب کاربری جدید اضافه کرده است که تعداد کل حساب‌ها را از مرز ۸.۴ میلیون عبور داده است.

    این مسیر رشد، سخت‌سازی قوی زیرساخت‌ها را به یک ضرورت ساختاری تبدیل می‌کند، نه یک نگرانی حاشیه‌ای. تحولات نهادی، از جمله صندوق نقدینگی توکنیزه Aviva در XRPL و پذیرش فزاینده سازمانی، اهمیت این موضوع را برای هر اپراتوری که هنوز از اعمال این وصله امنیتی خودداری می‌کند، افزایش می‌دهد.

  • عینک‌های «منحرف» متا: ماجرا چیست؟

    عینک‌های «منحرف» متا: ماجرا چیست؟

    متا در حال توسعه عینک‌های هوشمند مجهز به هوش مصنوعی است که قرار است جایگزین تلفن‌های هوشمند شوند. با این حال، این دستگاه‌ها به طور فزاینده‌ای در فضای آنلاین با عنوان «عینک‌های منحرف» شناخته می‌شوند و دلایل خوبی برای این نام‌گذاری وجود دارد.

    اگرچه متا این عینک‌ها را با در نظر گرفتن حفاظت از حریم خصوصی طراحی کرده است، اما منتقدان همچنان نسبت به نحوه استفاده از این دستگاه‌ها و چگونگی پردازش داده‌ها هشدار می‌دهند.

    واکنش‌ها به عینک‌های مجهز به هوش مصنوعی آنقدر شدید است که کاربران از پوشیدن آن‌ها در اماکن عمومی می‌ترسند.

    عینک‌های هوشمند متا چگونه «عینک منحرف» نام گرفتند؟

    در ماه ژانویه، تحقیقات بی‌بی‌سی نشان داد که زنان پس از نزدیک شدن در اماکن عمومی، به طور مخفیانه با عینک‌های هوشمند ری‌بن متا فیلم‌برداری می‌شدند. سپس این ویدئوها بدون رضایت آن‌ها در تیک‌تاک منتشر می‌شد و صدها هزار بازدید و نظر به خود جلب می‌کرد. بی‌بی‌سی همچنین حسابی را شناسایی کرد که بیش از ۱۰۰ ویدئوی مشابه منتشر کرده بود.

    تحقیقات مشترک روزنامه‌های سوئدی در ماه فوریه نشان داد که پیمانکاران مستقر در نایروبی که برای آموزش هوش مصنوعی متا استخدام شده بودند، فیلم‌های ضبط شده توسط عینک‌های هوشمند متا را بررسی می‌کردند. این فیلم‌ها شامل افرادی در حال استفاده از سرویس بهداشتی، لباس عوض کردن، درآوردن لباس، شماره کارت اعتباری و رابطه جنسی بود که نگرانی‌ها را در مورد نحوه اشتراک‌گذاری فیلم‌ها با هوش مصنوعی متا افزایش داد.

    در ماه مارس، متا با یک دعوای جمعی مواجه شد مبنی بر اینکه به وضوح اعلام نکرده بود که پیمانکاران انسانی می‌توانند محتوای به اشتراک گذاشته شده با هوش مصنوعی متا را بررسی کنند. اواخر همان ماه، سناتورهای دموکرات ادوارد مارکی، جف مرکلی و ران وایدن در مورد برنامه‌های شناسایی چهره گزارش شده از این شرکت سوال کردند و هشدار دادند که این فناوری می‌تواند شناسایی در لحظه، تعقیب و آزار و اذیت را امکان‌پذیر کند.

    متا موفق شده است هر فردی که این عینک‌ها را می‌پوشد به یک خبرچین بدون دستمزد و همه افراد دیگر را به یک بازیگر اضافی تبدیل کند که هرگز رضایت‌نامه امضا نکرده است. هر مکانی که به مشتریان خود احترام می‌گذارد باید با این عینک‌ها همان‌طور رفتار کند که با مردی که تمام شب در حال فیلم‌برداری از محیط است رفتار می‌کند – که دقیقاً همان کاری است که این عینک‌ها انجام می‌دهند.

    نگرانی‌های فزاینده در مورد حریم خصوصی

    اتحاد آزادی‌های مدنی آمریکا (ACLU) و ۷۵ سازمان دیگر در ماه آوریل، با بیان اینکه این «یک خط قرمز است که جامعه نباید از آن عبور کند»، متا را ترغیب کردند تا برنامه‌های افزودن شناسایی چهره به نسخه‌های آینده عینک‌ها را کنار بگذارد. این ائتلاف هشدار داد که این فناوری می‌تواند به کاربران اجازه دهد تا غریبه‌ها را در اماکن عمومی شناسایی کرده و آن‌ها را به اطلاعات شخصی پیوند دهند.

    ماه بعد، دادستان کل تگزاس، کن پکستون، تحقیقاتی را در مورد عینک‌های هوش مصنوعی متا به دلیل نگرانی از اینکه این دستگاه‌ها می‌توانند به طور مخفیانه از افراد فیلم بگیرند، داده‌های چهره را جمع‌آوری کنند و مصرف‌کنندگان را در مورد نحوه استفاده از اطلاعات شخصی‌شان گمراه کنند، آغاز کرد.

    بله، ما دستگاه پوشیدنی خودمان (بدون دوربین) را ساختیم. اما دلیل عمیق‌تری وجود دارد که معتقدیم عینک‌های مجهز به دوربین مستحق بازخورد جدی هستند. عینک‌های هوشمند متا و گوگل در را به روی مجموعه‌ای از مشکلات وحشتناک حریم خصوصی باز می‌کنند. ضبط بدون دست ارزش خطراتی را که برای ایمنی ما دارد، ندارد…

    تلاش برای مقابله با سوء استفاده

    در ماه ژوئیه، متا عینک‌های هوشمند ری‌بن خود را پس از آنکه کاربران راه‌هایی برای دور زدن چراغ ضبط که به افراد هنگام استفاده از دوربین هشدار می‌دهد، پیدا کردند، به‌روزرسانی کرد. این به‌روزرسانی دوربین را در صورت تشخیص دستکاری در نور، خاموش می‌کند که بخشی از تلاش گسترده‌تر برای جلوگیری از ضبط مخفیانه است.

    با این حال، این به‌روزرسانی هیچ تأثیری در کاهش واکنش‌ها نداشت، زیرا در همان ماه گروه‌های مدافع حقوق مدنی به صورت آنلاین و در نیویورک، لندن و واشنگتن کمپین‌هایی را با تمرکز بر پیامدهای حریم خصوصی این دستگاه‌ها آغاز کردند.

    یک تبلیغ جعلی لنتی‌کولار در ایستگاه اتوبوس نزدیک مقر متا در لندن، کمپین عینک‌های هوشمند شخصیت تلویزیونی کایلی جنر را به یک هشدار نظارتی اسکلتی تبدیل می‌کند، بسته به اینکه از کجا به آن نگاه می‌کنید. این طرح از فیلم «آنها زندگی می‌کنند» محصول ۱۹۸۸ الهام گرفته شده است که در آن عینک‌های آفتابی مخصوص، واقعیت پنهان را آشکار می‌کنند…

    تا پایان ماه ژوئیه، پلیس اسکاتلند تحقیقاتی را در مورد یک تیک‌تاکر به نام اسکات مارجریسون آغاز کرد که این سازمان او را به فیلم‌برداری مخفیانه از افراد با عینک‌های هوشمند متا متهم کرده است. برای محافظت از شرکت‌کنندگان در رویدادها، برگزارکنندگان کامیک کان، Monopoly Events و DEF CON، به دلیل نگرانی‌های مربوط به حریم خصوصی، استفاده از این دستگاه‌ها را در رویدادهای خود ممنوع کرده بودند.

  • تحلیل قیمت ریپل: آیا سقوط زیر ۱ دلار اجتناب‌ناپذیر است؟

    تحلیل قیمت ریپل: آیا سقوط زیر ۱ دلار اجتناب‌ناپذیر است؟

    تحلیل قیمت XRP: آیا سقوط زیر ۱ دلار با تسلط فروشندگان اجتناب‌ناپذیر است؟

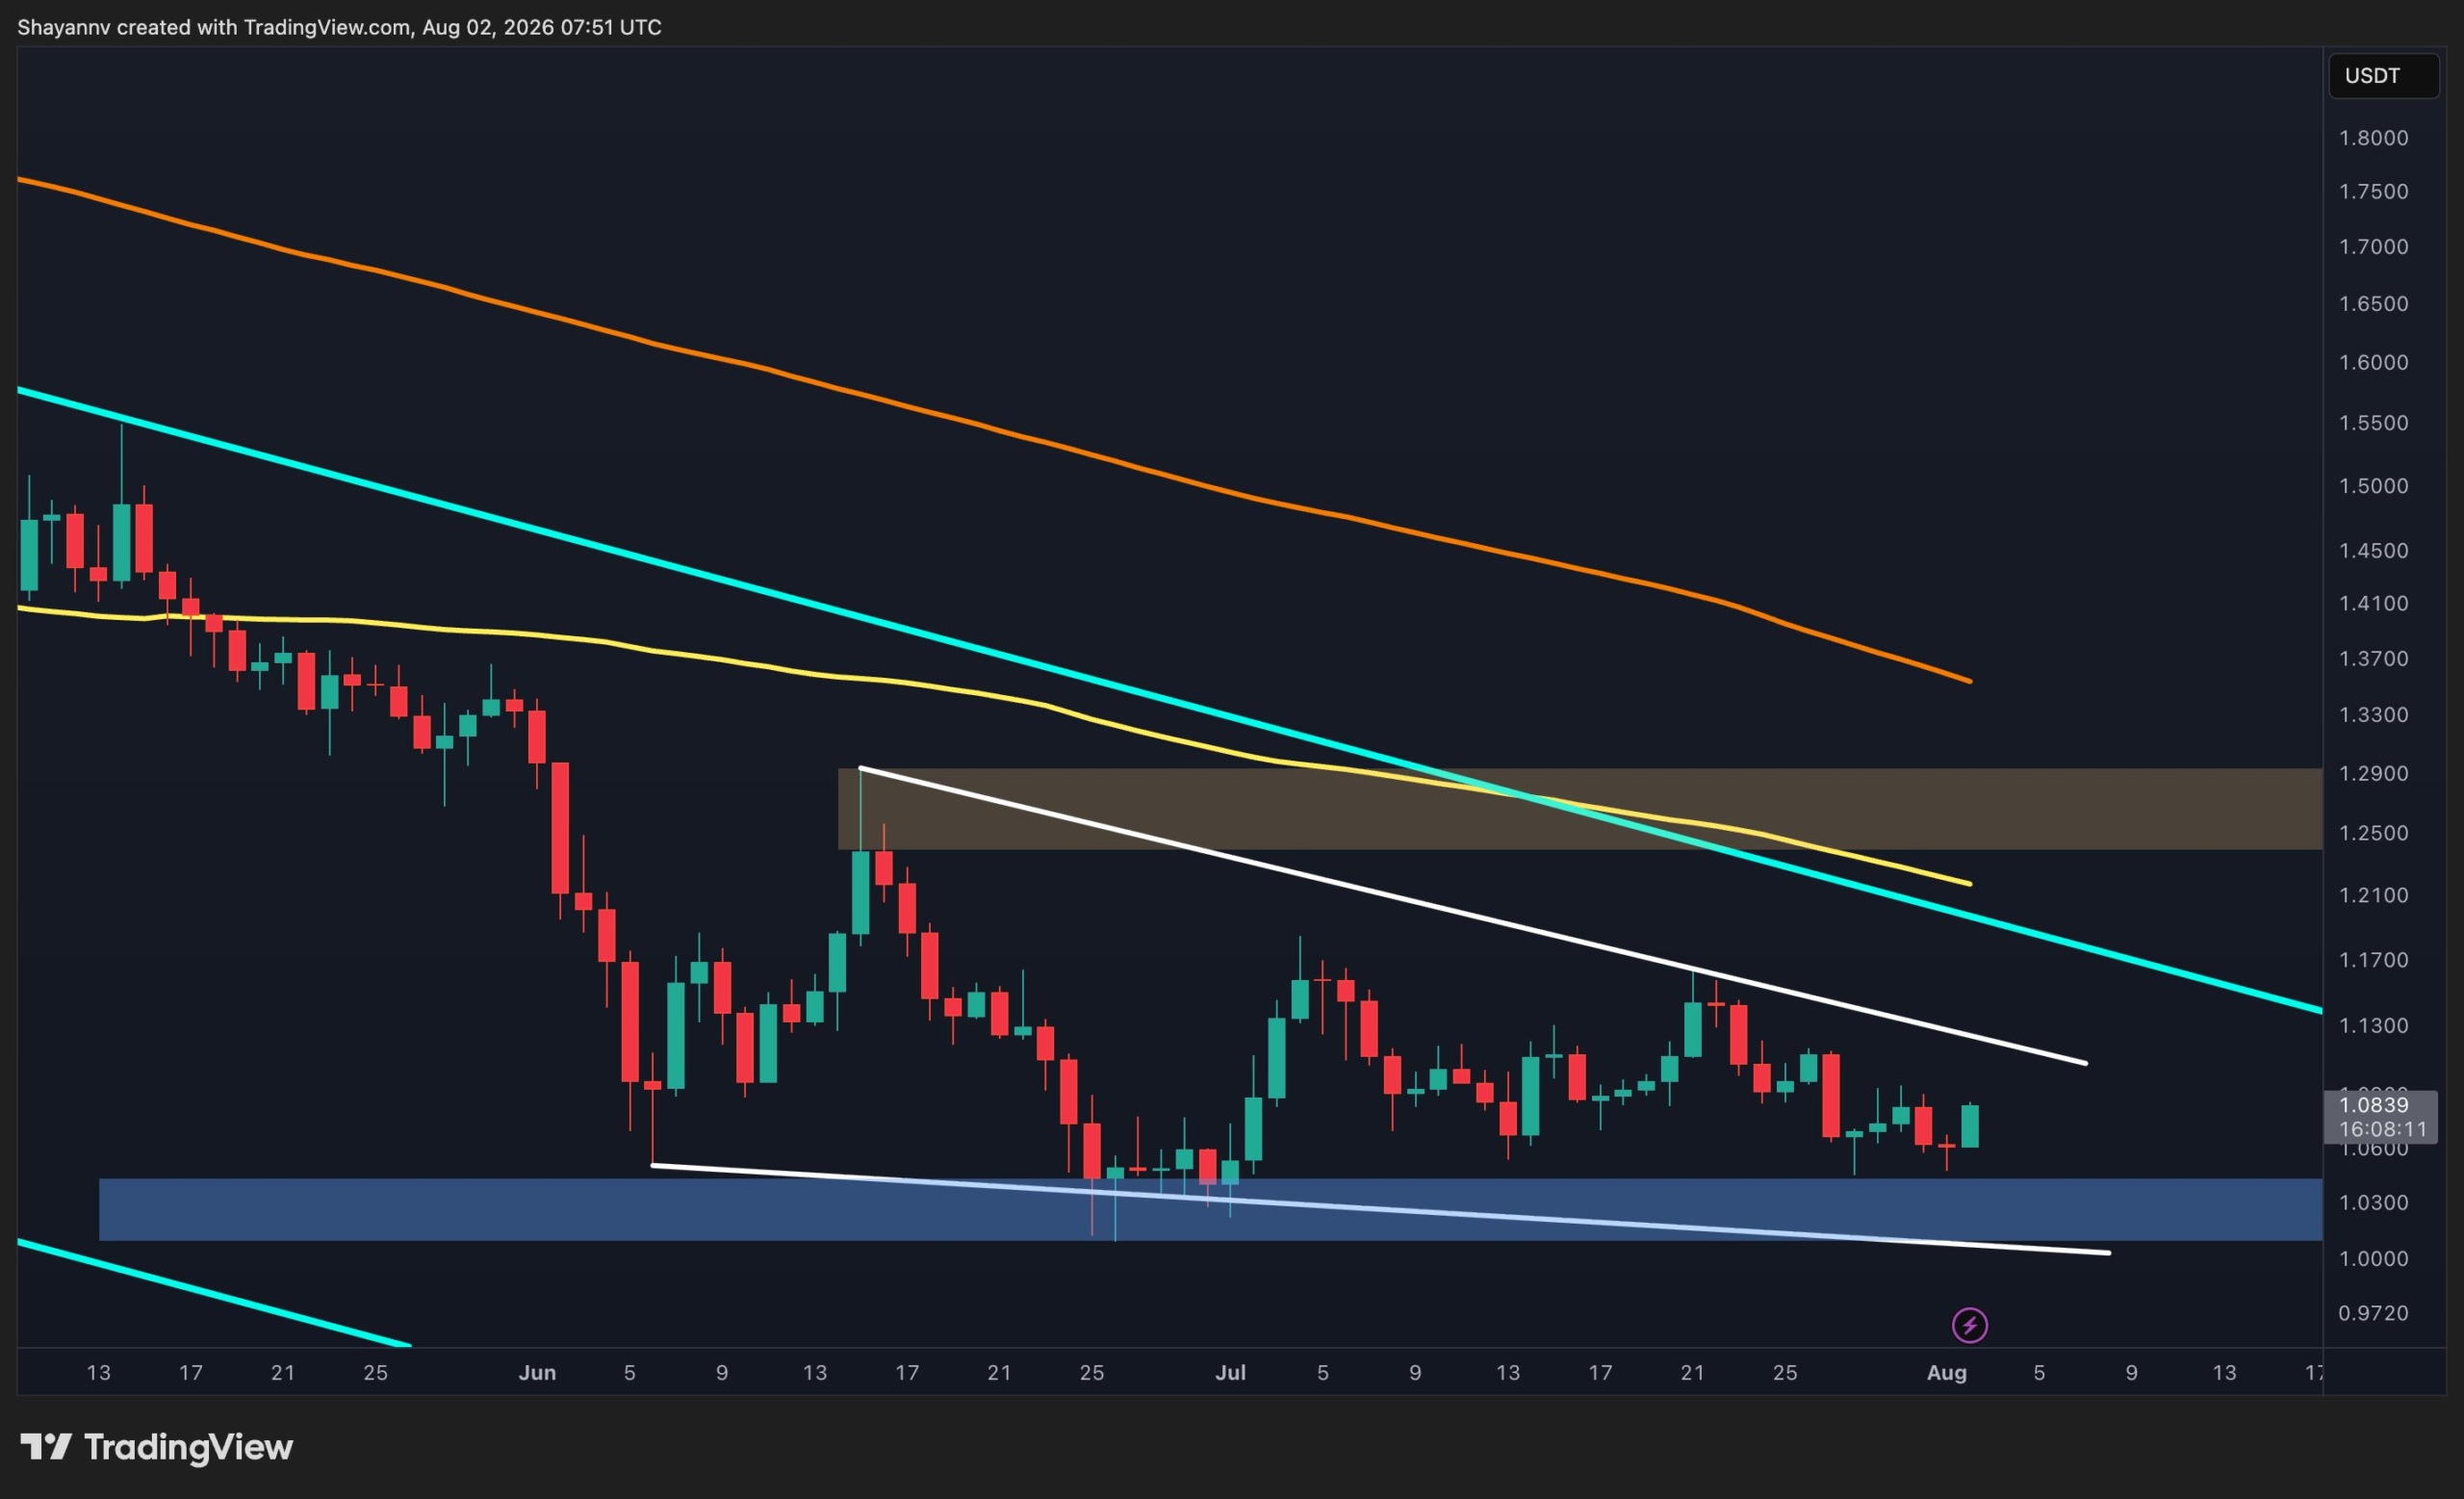
    ارز دیجیتال XRP ریپل همچنان تحت فشار فروش مداوم قرار دارد و تلاش‌های اخیر برای بازگشت قیمت، شتاب خود را از دست داده‌اند. نمودار قیمت نشان می‌دهد که فروشندگان کنترل بازار را در دست دارند و خریداران بار دیگر مجبور به دفاع از یک منطقه حمایتی حیاتی شده‌اند.

    در نمودار روزانه، بهبود چندانی نسبت به تحلیل‌های پیشین مشاهده نمی‌شود. این دارایی همچنان زیر خط روند نزولی مقاومت معامله می‌شود و به طور قابل توجهی پایین‌تر از میانگین‌های متحرک اصلی قرار دارد که ساختار کلی بازار نزولی را حفظ می‌کند.

    آخرین شمع‌های نمودار نشان می‌دهند که فروشندگان پس از یک تلاش ناموفق دیگر برای بازیابی قیمت، کنترل را حفظ کرده‌اند و قیمت را به سمت منطقه تقاضای کلیدی در حدود ۱.۰۱ تا ۱.۰۴ دلار بازگردانده‌اند. این سطح حمایتی در چند هفته گذشته بارها از سقوط عمیق‌تر جلوگیری کرده و آن را به مهم‌ترین سطح قابل رصد تبدیل کرده است.

    تا زمانی که XRP زیر خط روند نزولی و مقاومت اصلی بین ۱.۲۴ تا ۱.۲۹ دلار باقی بماند، چشم‌انداز کلی همچنان به سمت ضعف ادامه دار تمایل دارد. شکست قاطع زیر منطقه حمایتی ۱.۰۱ تا ۱.۰۴ دلار به احتمال زیاد سقوط را به سمت حمایت اصلی بعدی در حدود ۰.۸۹ دلار تسریع خواهد کرد.

    در بازه زمانی ۴ ساعته، به جای بازیابی از حمایت، XRP همچنان سقف‌های پایین‌تر و کف‌های پایین‌تر را ثبت کرده و زیر خط روند نزولی مقاومت باقی مانده است.

    رد شدن اخیر قیمت در نزدیکی ۱.۰۹ دلار، با کاهش مجدد به سمت منطقه تقاضای ۱.۰۱ تا ۱.۰۴ دلار همراه شد که نشان می‌دهد خریداران هنوز نتوانسته‌اند کنترل را به دست آورند. این منطقه آخرین خط دفاعی قابل توجه کوتاه‌مدت برای گاوها محسوب می‌شود.

    در صورت شکست این حمایت، احتمال تشدید شتاب نزولی و گسترش کاهش قیمت به سطوح پایین‌تر وجود دارد. در مقابل، خریداران ابتدا باید خط روند نزولی را بازپس گیرند تا بتوان هرگونه بازیابی معنادار به سمت منطقه مقاومت ۱.۲۴ تا ۱.۲۹ دلار را در نظر گرفت. تا آن زمان، افزایش قیمت‌ها احتمالاً با فشار فروش مواجه شده و ماهیت اصلاحی خود را حفظ خواهند کرد.

  • استراتژی با زیان ۸.۲ میلیارد دلاری در سه ماهه دوم، همزمان با افت ۱۹ درصدی درآمد کوین‌بیس

    استراتژی با زیان ۸.۲ میلیارد دلاری در سه ماهه دوم، همزمان با افت ۱۹ درصدی درآمد کوین‌بیس

    استراتژی متحمل زیان ۸.۲ میلیارد دلاری در سه ماهه دوم شد؛ کوین‌بیس با افت ۱۹ درصدی درآمد روبرو شد

    نتایج شرکت استراتژی، فعال در حوزه خزانه بیت‌کوین، برای سه ماهه دوم سال ۲۰۲۶ زیانی بیش از ۸ میلیارد دلار را نشان می‌دهد، در حالی که صرافی رمزارز کوین‌بیس افت ۱۴ درصدی درآمد فصلی را گزارش کرده است.

    بر اساس آخرین گزارش‌های درآمدی این دو شرکت که روز پنجشنبه منتشر شد، استراتژی پس از ثبت زیان تحقق‌نیافته ۸.۳۲ میلیارد دلاری در سه ماهه دوم ۲۰۲۶، بیش از ۸.۲۳ میلیارد دلار در عملیات خود زیان متحمل شده است. کوین‌بیس، بزرگترین صرافی رمزارز از نظر حجم در ایالات متحده، نیز با کاهش ۱۹ درصدی درآمد سالانه و افت ۲۴ درصدی حجم معاملات به کمی بیش از ۱۴۵ میلیارد دلار مواجه شده است.

    استراتژی در دوره سه ماهه منتهی به ۳۰ ژوئن، ذخایر بیت‌کوین خود را ۸۴۶ واحد افزایش داد. در گزارش این شرکت، فونگ لی، مدیرعامل، اعلام کرد که بدهی قابل تبدیل خود را به کمتر از ۷ میلیارد دلار کاهش داده و ذخایر دلار آمریکا و بیت‌کوین به ازای هر سهم را به ترتیب ۱۲ درصد و ۵ درصد افزایش داده است. این خزانه بیت‌کوین در سه ماهه دوم ۲۰۲۵ درآمد ۱۰ میلیارد دلاری را تجربه کرده بود، اما عملکرد ضعیف قیمت بیت‌کوین در سال جاری ظاهراً باعث زیان خالص ۸.۲۲ میلیارد دلاری شده است.

    مدیرعامل استراتژی توضیح داد: «هدف ما این است که سهام STRC در طول زمان با قیمت ۹۹ تا ۱۰۰ دلار معامله شود. اگر STRC زیر ۱۰۰ دلار معامله شود، قصد داریم سهام STRC را به صورت منظم و با انضباط بازخرید کنیم و میزان بازخرید را بر اساس قیمت بازار و نقدینگی تنظیم نماییم. این بازخریدها استفاده جذابی از سرمایه هستند که الزامات سود سهام ممتاز آتی ما را با تخفیف کاهش می‌دهند و در عین حال به تقاضای مستقل بازار اجازه می‌دهند تا بازاری سالم و پایدار را ایجاد کند.»

    در ستون کل درآمد سه ماهه، استراتژی اعلام کرد که در ۱۲ ماه گذشته افزایش ۶.۹ درصدی داشته و از ۱۱۴.۵ میلیون دلار در سه ماهه دوم ۲۰۲۵ به بیش از ۱۲۲ میلیون دلار در سه ماهه دوم ۲۰۲۶ رسیده است. سود ناخالص حاصل از کسب‌وکار شرکت به ۸۱.۶ میلیون دلار رسید که نسبت به ۷۸.۷ میلیون دلار در سه ماهه دوم سال قبل، حاشیه سود ناخالص ۶۹ درصدی را نشان می‌دهد.

    مایکل سیلور، رئیس اجرایی و بنیانگذار، در این باره گفت: «در بحبوحه این مرحله از رکود احساسات نسبت به بیت‌کوین و تردید بازار، ما به تکامل مدل کسب‌وکار خود و تثبیت اعتبار دیجیتال به عنوان یک طبقه دارایی جدید ادامه می‌دهیم. برنامه ما بازگرداندن STRC به وضعیت سالم با تقاضای پایدار، نقدینگی بالا و معاملاتی با نوسان کم در نزدیکی ارزش اسمی است. ما معتقدیم این بهترین راه برای ایجاد ارزش بلندمدت برای سهامداران است.»

    در همین حال، نیمه اول سال کوین‌بیس همچنان با درآمدهای کمتر از حد انتظار و روند زیان مداوم در هر دو سه ماهه همراه بوده است، اما بخش بازار پیش‌بینی آن رشد بیش از ۱۰۰ درصدی را نسبت به دوره قبل تجربه کرده است. این صرافی فاش کرد که درآمد آن در ۱۲ ماه منتهی به ۳۰ ژوئن ۱۹ درصد کاهش یافته و درآمد تراکنش‌های آن ۲۱ درصد افت کرده است. همانطور که در گزارش زیان خالص مشاهده می‌شود، سود قبل از بهره، مالیات، استهلاک و استهلاک شرکت به ۲۰۸ میلیون دلار رسید، در حالی که پس از تعدیل‌ها بیش از ۳۰۰ میلیون دلار زیان ثبت کرده است.

    درآمد حاصل از اشتراک‌ها و خدمات کوین‌بیس در این سه ماهه ۵ درصد کاهش یافت، اما تقریباً نیمی از درآمد خالص آن را در این دوره تشکیل داد. درآمد تراکنش‌های مصرف‌کننده نیز نسبت به سه ماهه اول ۲۰۲۶ ۲۰ درصد کاهش یافت که شرکت دلیل آن را افت ۲۴ درصدی حجم معاملات اسپات رمزارزها عنوان کرد. در پایان سه ماهه، میانگین مقدار USDC نگهداری شده در محصولات کوین‌بیس به رکورد ۲۰ میلیارد دلار رسید که بیش از ۳۰ درصد از کل USDC در گردش را شامل می‌شود.

  • هک‌های رمزارزی ۱.۱ میلیارد دلار در نیمه نخست ۲۰۲۶ بلعیدند

    هک‌های رمزارزی ۱.۱ میلیارد دلار در نیمه نخست ۲۰۲۶ بلعیدند

    نیمه اول سال ۲۰۲۶، فعال‌ترین دوره شش ماهه در تاریخ سوءاستفاده‌های ارز دیجیتال بود.

    گزارش بلاک‌اید: ۱.۱ میلیارد دلار در ۲۱۲ حادثه به سرقت رفت

    بر اساس گزارشی جدید از Blockaid، هکرها در نیمه اول سال ۲۰۲۶ موفق به سرقت ۱.۱ میلیارد دلار ارز دیجیتال در قالب ۲۱۲ حادثه امنیتی شدند. این رقم، رکورد بیشترین میزان خسارت در یک دوره شش ماهه را شکسته است.

    چهار حادثه بزرگ، ۷۰۷ میلیون دلار خسارت

    گزارش Blockaid نشان می‌دهد که چهار حادثه بزرگ شامل KelpDAO، Drift، Resolv و CoW Swap، حدود ۷۰۷ میلیون دلار از کل خسارات را به خود اختصاص داده‌اند.

    KelpDAO با ۲۹۲ میلیون دلار، بیشترین زیان را متحمل شد. هکرها با جعل پیام‌های بین زنجیره‌ای، توانستند ذخایر اتریوم این پروتکل را تخلیه کنند. پروتکل Drift، یک صرافی پرپچوال مبتنی بر زنجیره سولانا، نیز در عرض ۱۲ دقیقه متحمل ضرر ۲۸۵ میلیون دلاری شد.

    ارتباط حملات با گروه لازاروس

    Blockaid هر دو مورد KelpDAO و Drift را به گروه TraderTraitor، زیرمجموعه‌ای از گروه لازاروس که گفته می‌شود تحت حمایت کره شمالی است، نسبت داده است. خسارت ۳۲ میلیون دلاری پروتکل Humanity نیز به همین گروه حمله‌کننده مرتبط دانسته شده است. در مجموع، خسارات مرتبط با کره شمالی به ۶۰۹ میلیون دلار رسید که حدود ۵۵ درصد از کل وجوه سرقت شده در این دوره را شامل می‌شود.

    افزایش چشمگیر حملات ماهانه

    روند حملات در طول سال نیز شتاب گرفت؛ تعداد حوادث ماهانه از ۱۸ مورد در ژانویه به ۵۷ مورد در ژوئن افزایش یافت. ماه آوریل دردناک‌ترین ماه بود، زیرا هک‌های KelpDAO و Drift Protocol در مجموع ۵۷۷ میلیون دلار را از بین بردند و کل خسارات آن ماه را به ۶۳۵ میلیون دلار رساندند.

    سوءاستفاده از کلیدهای ممتاز، پرهزینه‌ترین نوع حمله

    بر اساس گزارش Blockaid، سوءاستفاده از کلیدهای ممتاز (privileged key misuse) پرهزینه‌ترین نوع حمله در نیمه اول سال ۲۰۲۶ بود و حدود ۷۹۰ میلیون دلار خسارت به بار آورد که نزدیک به سه چهارم کل وجوه سرقت شده در این دوره است. پس از آن، اکسپلویت‌های انتشار بدون پشتوانه (unbacked mint exploits) در رتبه دوم قرار گرفتند که حمله ۸۰ میلیون دلاری به Resolve برجسته‌ترین مورد آن بود. با این حال، هک‌های سطح کد، بیشترین تعداد حملات را به خود اختصاص دادند و نزدیک به چهار پنجم کل حملات را شامل شدند.

    عوامل هوش مصنوعی، هدف جدید هکرها

    این گزارش به عوامل هوش مصنوعی به عنوان یک هدف جدید اشاره کرده است. در ماه مه، هکرها با استفاده از حمله تزریق پرامپت (prompt injection)، عامل هوش مصنوعی Bankr را فریب دادند تا یک تراکنش غیرمجاز به ارزش حدود ۲۱۶ هزار دلار را تأیید کند.

    پل‌های بین زنجیره‌ای در تیررس حملات

    پل‌های بین زنجیره‌ای (cross-chain bridges) نیز متحمل خسارات قابل توجهی شدند. مهاجمان با جعل اثبات‌ها و گواهی‌ها که توسط زنجیره‌های مقصد پذیرفته شد، سیستم‌های تأیید KelpDAO و Taiko را مورد نفوذ قرار دادند.

    روش‌های حمله جدید و آسیب‌پذیری‌های قدیمی

    تیم‌های امنیتی در سال ۲۰۲۶ با روش‌های حمله جدیدتری روبرو شدند. Blockaid چهار حادثه مرتبط با حملات تفویض اختیار کیف پول EIP-7702 را شناسایی کرد، که در آن یک کیف پول می‌تواند کنترل خود را به یک قرارداد هوشمند واگذار کند. قراردادهای هوشمند قدیمی نیز همچنان یک آسیب‌پذیری رایج باقی مانده‌اند و داده‌ها نشان می‌دهند که در ماه‌های مه و ژوئن حدود پنج مورد از این نوع حملات رخ داده است، از جمله دو مورد مربوط به Aztec Connect و یک مورد هدف قرار دادن AMM V3 ریوم.

    فشارهای ادامه‌دار بر زیرساخت‌های ارز دیجیتال

    حوادث اخیر خارج از دوره گزارش شده نیز نشان‌دهنده فشارهای مشابه بر زیرساخت‌های ارز دیجیتال است. به عنوان مثال، در ۲۳ ژوئیه، AFX Trade، BSquaredNetwork و Verus در حملات جداگانه‌ای در یک روز هدف قرار گرفتند که در مجموع بیش از ۳۵ میلیون دلار خسارت به بار آورد. لازم به ذکر است که Verus حدود دو ماه قبل نیز مورد یک سوءاستفاده دیگر قرار گرفته بود و Blockaid هر دو حادثه را به یک قرارداد پل (bridge contract) و کلاس باگ مشابه نسبت داده است.

    نتایج متفاوت بازیابی وجوه

    نتایج بازیابی وجوه بسته به نوع حمله متفاوت بود. طبق گزارش، حوادث مرتبط با کد گاهی اوقات به تیم‌ها اجازه می‌داد تا وجوه را مسدود کنند یا بازگشت آن‌ها را مذاکره کنند، در حالی که حملات شامل کلیدهای دزدیده شده معمولاً با انتقال پول از طریق میکسرها یا مسیرهای بین زنجیره‌ای به پایان می‌رسید.