Tag: منفی

  • جئونگ سانگ-هو دلیو به اتهام اختلاس ۷۰ میلیارد وون رمزارز به ۱۵ سال زندان محکوم شد

    جئونگ سانگ-هو دلیو به اتهام اختلاس ۷۰ میلیارد وون رمزارز به ۱۵ سال زندان محکوم شد

    مدیرعامل دلئو به دلیل اختلاس ۷۰ میلیارد وون در پرونده ارز دیجیتال به ۱۵ سال زندان محکوم شد

    دادگاه منطقه‌ای سئول جنوبی کره جنوبی، جونگ سانگ-هو، مدیرعامل شرکت دلئو (Delio)، را به دلیل اختلاس حدود ۷۰ میلیارد وون (۴۹.۲ میلیون دلار) از دارایی‌های رمزارزی مشتریان، به ۱۵ سال زندان محکوم کرد. این حکم در تاریخ ۱۳ اوت توسط شعبه یازدهم کیفری به ریاست قاضی جانگ چان صادر شد.

    دادگاه همچنین دستور بازداشت سانگ-هو را به دلیل نگرانی از احتمال فرار وی صادر کرد.

    دادستان در ابتدا خواهان مجازات ۲۰ سال زندان برای وی شده بود، اما دادگاه برخی از شواهد ارائه شده توسط دادستان را رد کرد. این تصمیم پس از پذیرش استدلال‌های وکلای سانگ-هو مبنی بر غیرقانونی بودن تفتیش و ضبط سرور شرکت برون‌سپاری گابیا (Gabia) اتخاذ شد.

    بر اساس اعلام دادگاه، دادستان نتوانسته بود حق مشارکت دلئو در روند تفتیش را تضمین کند و فهرستی از اقلام ضبط شده ارائه نداده بود. این امر منجر به غیرقابل استناد شدن اطلاعات پایگاه داده شرکت و شواهد ثانویه مرتبط با آن شد.

    دادگاه در هنگام صدور حکم اعلام کرد: «متهم مرتکب جرمی اختلاس مبلغ هنگفتی از تعداد زیادی قربانی شده است. با در نظر گرفتن شرایط و جزئیات جرم، ابزار و روش‌های به کار رفته، و مقیاس خسارت وارده، ماهیت این تخلف بسیار جدی است. وی هنوز نتوانسته رضایت قربانیانی را که در نتیجه این پرونده متحمل خسارات اقتصادی سنگینی شده‌اند، جلب کند.»

    همزمان، دادگاه اذعان داشت که عوامل خارجی نیز در این پرونده نقش داشته‌اند و خاطرنشان کرد که سانگ-هو سابقه کیفری قبلی با مجازاتی بیش از جریمه نقدی نداشته است. این حکم، کاهش قابل توجهی نسبت به ادعای اولیه دادستان داشت که اختلاس حدود ۲۵۰ میلیارد وون (حدود ۱۷۶ میلیون دلار) و درگیر شدن حدود ۲۸۰۰ مشتری را مطرح کرده بود.

    پس از حذف شواهد مربوط به ادعای بزرگتر، دادگاه سانگ-هو را بر اساس کیفرخواست جایگزین دادستان، که شامل حدود ۷۰ میلیارد وون و بیش از ۱۰۷۸ قربانی بود، مجرم شناخت.

    شرکت دلئو پیش از این با ارائه سودهای بالا بر روی سپرده‌های رمزارزی و تبلیغ خود به عنوان یک بانک دارایی دیجیتال فعالیت می‌کرد. فروپاشی متعاقب آن به شدت با سقوط پلتفرم سوددهی رمزارزی هارو اینوست (Haru Invest) مرتبط بود. گزارش شده است که دلئو بخشی از دارایی‌های مشتریان خود را نزد هارو سرمایه‌گذاری کرده بود تا سود کسب کند. این امر باعث شد که وام‌دهنده کره‌ای زمانی که هارو در ژوئن ۲۰۲۳ به دلیل مشکلات مربوط به ارائه‌دهنده خدمات خود، B&S Holdings، برداشت‌ها را به طور ناگهانی معلق کرد، آسیب‌پذیر شود.

    این وضعیت دلئو را مجبور کرد تا مدت کوتاهی پس از آن برداشت‌ها را متوقف کند، که این امر منجر به بحران نقدینگی و در نهایت ورشکستگی آن شد.
  • پیش‌بینی قیمت ریپل: آیا XRP از ۱ دلار دفاع می‌کند یا ۹۰ سنت در راه است؟

    پیش‌بینی قیمت ریپل: آیا XRP از ۱ دلار دفاع می‌کند یا ۹۰ سنت در راه است؟

    XRP همچنان تحت فشار است و ساختار کلی بازار همچنان به نفع خرس‌ها است، زیرا این دارایی در نزدیکی منطقه ۱ دلاری معامله می‌شود. بازار پس از افت قبلی، شتاب خود را از دست داده است و آخرین تحرکات قیمتی نشان می‌دهد که بهبود پایدار هنوز شکل نگرفته است.

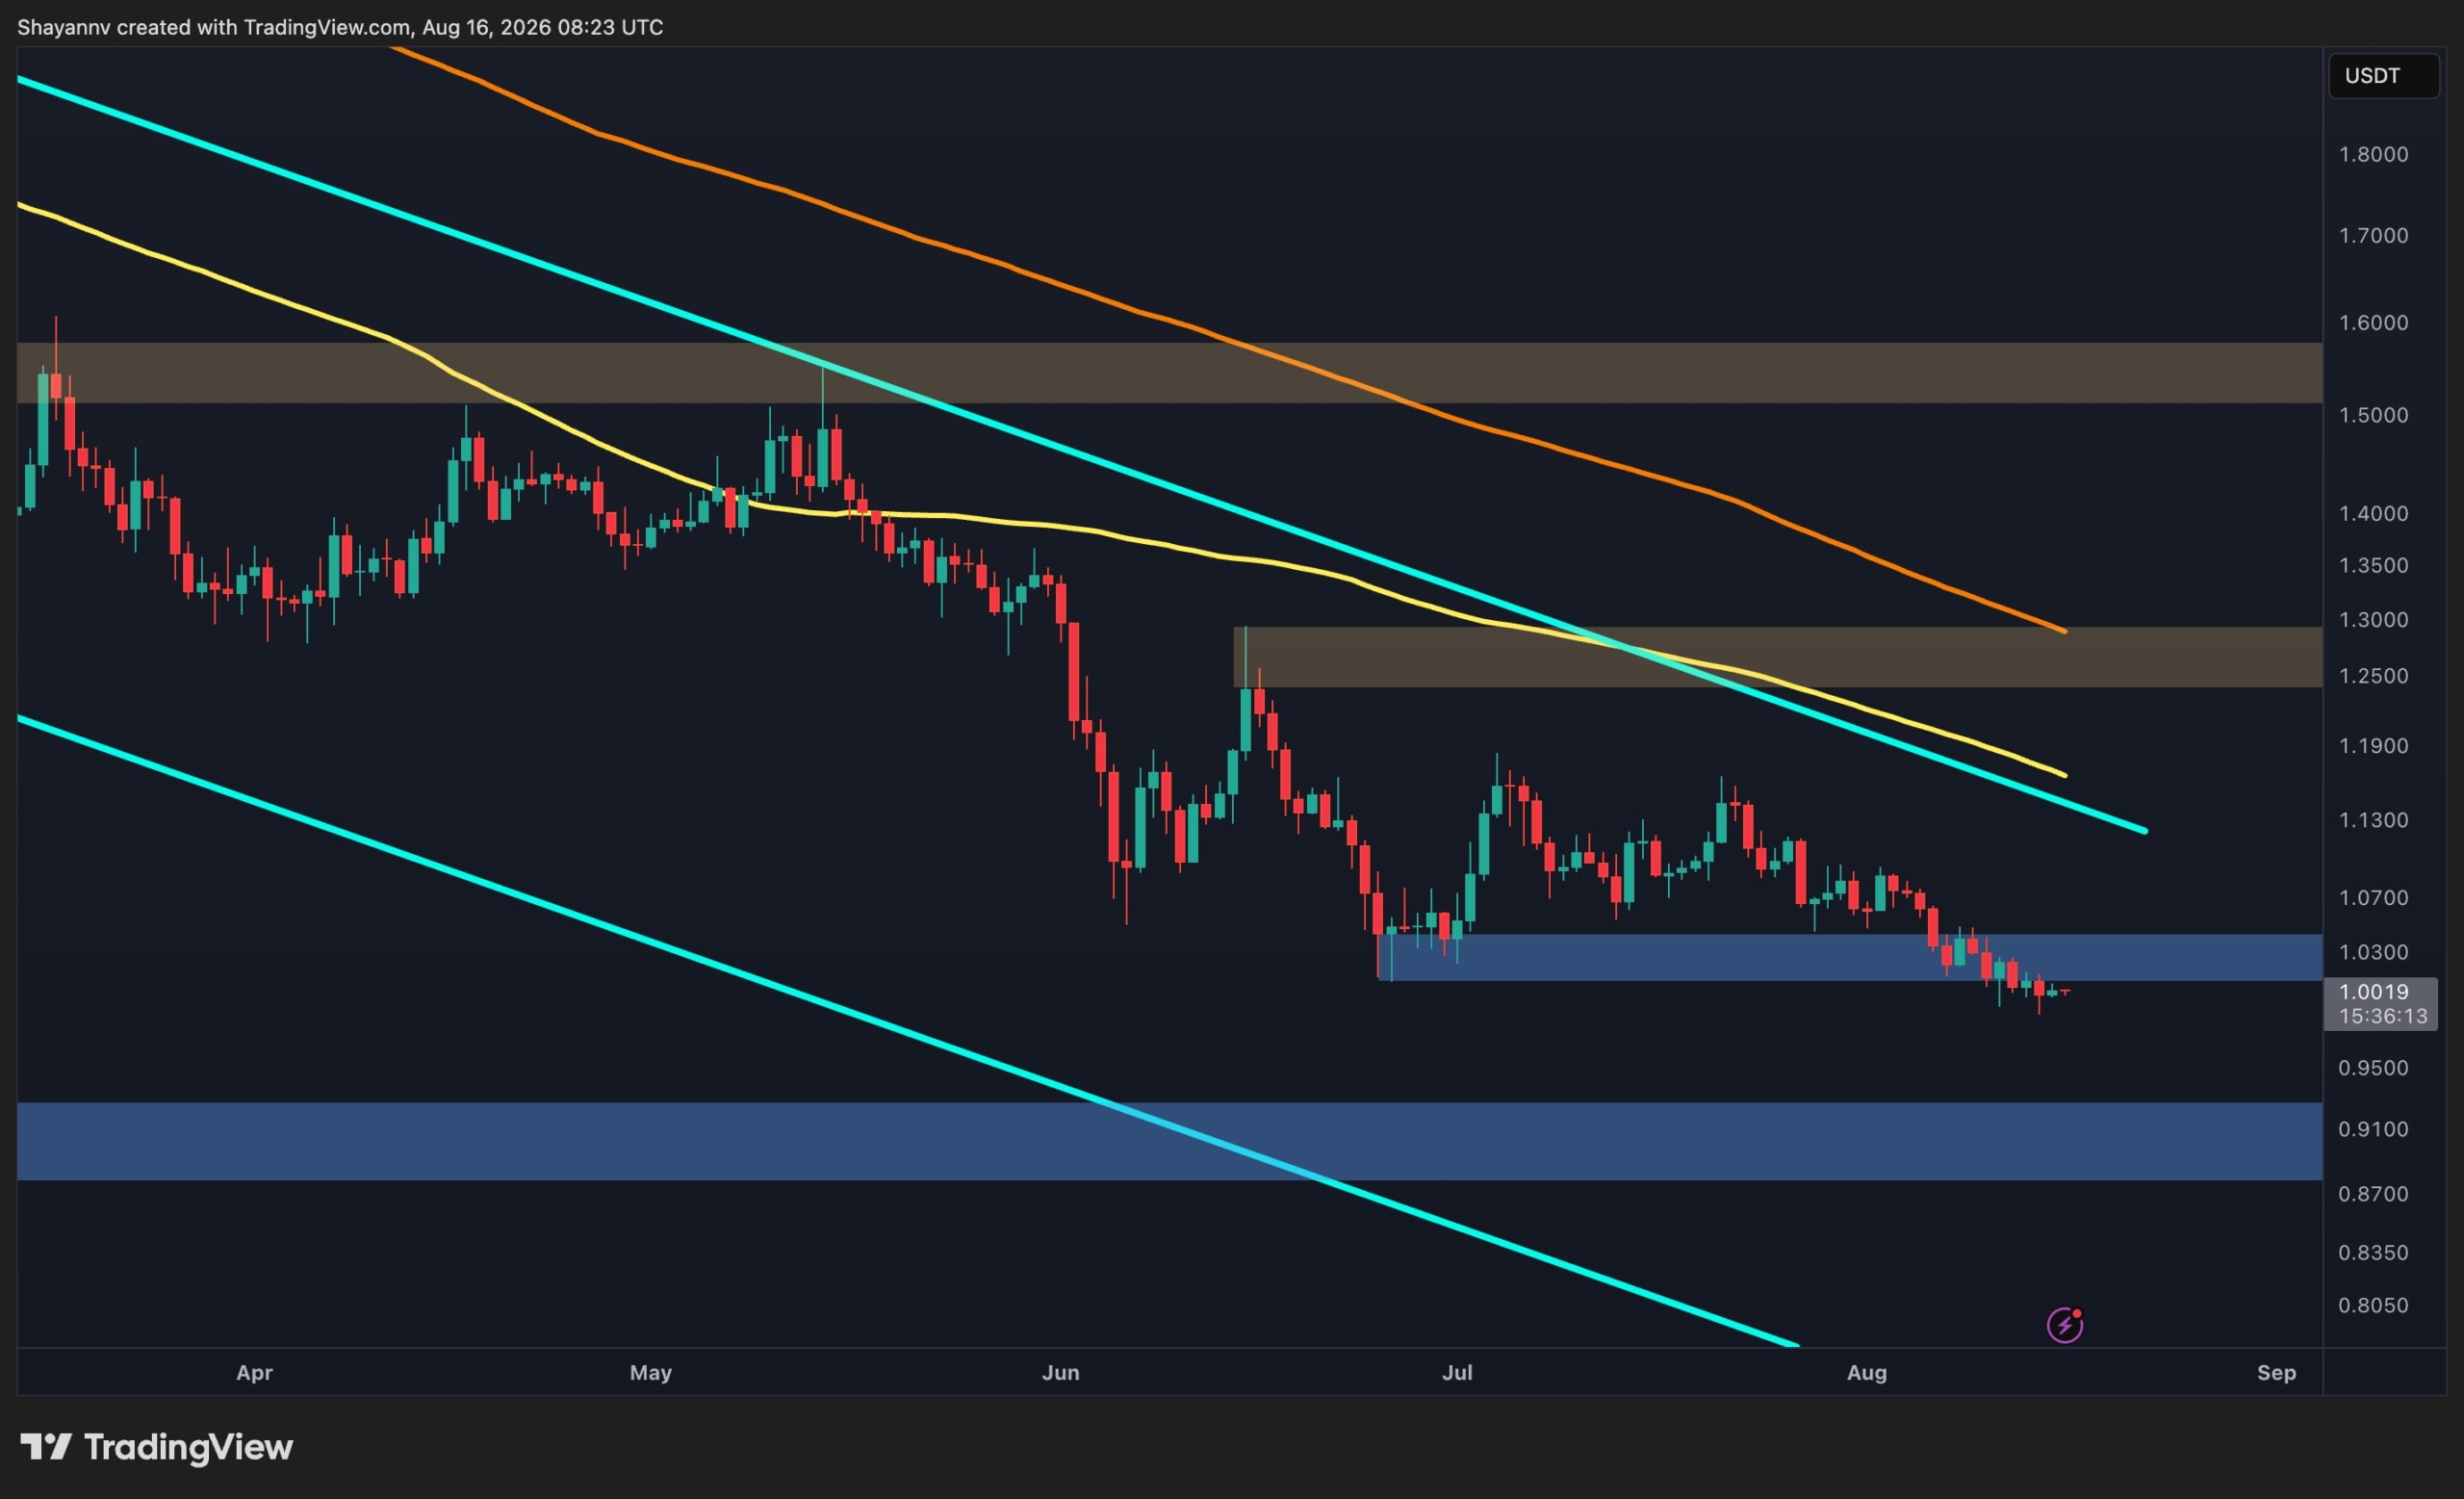
    در تایم فریم روزانه، XRP همچنان در یک ساختار نزولی مشخص قرار دارد. قیمت به طور قابل توجهی زیر میانگین‌های متحرک اصلی معامله می‌شود. این وضعیت، روند کلی را علی‌رغم تثبیت مشاهده شده در چند هفته گذشته، نزولی نگه می‌دارد.

    منطقه ۱.۰۲ تا ۱.۰۴ دلاری اکنون یک منطقه مقاومت مهم است. XRP پیش از این در این ناحیه معامله می‌شد و سپس به سمت پایین شکست، و کندل‌های اخیر همچنان زیر این منطقه باقی مانده‌اند. عبور از این منطقه می‌تواند نشانه اولیه تلاش خریداران برای بازپس‌گیری کنترل باشد، اگرچه خط روند نزولی همچنان مانع بزرگ‌تری خواهد بود.

    در سمت نزولی، ساختار فوری در اطراف سطح روانی ۱ دلاری اهمیت فزاینده‌ای پیدا می‌کند. حرکت پایدار زیر این منطقه می‌تواند منطقه تقاضای آبی رنگ در حدود ۰.۹۱ تا ۰.۹۷ دلاری را آشکار کند. این منطقه نشان‌دهنده حمایت اصلی بعدی است که در نمودار قابل مشاهده است و در صورت حل شدن تثبیت فعلی به سمت نزولی، می‌تواند مرتبط شود.

    در حال حاضر، فقدان یک بازگشت صعودی معنادار نشان می‌دهد که بازار هنوز در مرحله اصلاحی قرار دارد. برای بهبود قابل توجه ساختار روزانه، نیاز به عبور از خط روند نزولی و منطقه مقاومت ۱.۰۲ تا ۱.۰۴ دلاری است. در غیر این صورت، آزمایش مجدد منطقه حمایتی پایین‌تر همچنان محتمل است.

    نمودار ۴ ساعته تصویری نزولی‌تر و فوری‌تر را نشان می‌دهد. XRP در حال تشکیل سقف‌های پایین‌تر زیر یک خط روند نزولی بوده است، در حالی که تلاش‌های اخیر برای بازگشت مکرراً در ایجاد یک شکست ساختاری معنادار ناموفق بوده‌اند.

    این دارایی در حال حاضر در حدود ۱ دلار در نوسان است و قبلاً از منطقه حمایتی ۱.۰۲ تا ۱.۰۳ دلاری که در نمودار نشان داده شده است، عبور کرده است. این حمایت سابق اکنون می‌تواند به عنوان مقاومت عمل کند اگر XRP تلاش برای بازیابی داشته باشد. خط روند نزولی در بالا، ساختار نزولی را بیشتر تقویت می‌کند و منطقه ۱.۰۲ تا ۱.۰۷ دلاری را به یک ناحیه مهم برای هرگونه بازگشت احتمالی تبدیل می‌کند.

    تثبیت فعلی درست زیر ۱ دلار نشان می‌دهد که فروشندگان کنترل را به طور کامل از دست نداده‌اند، اما شتاب نیز در حال فشرده شدن است. اگر منطقه ۱ دلاری به طور قاطع شکسته شود، مرجع نزولی اصلی بعدی منطقه حمایتی ۰.۹۱ تا ۰.۹۷ دلاری است که در نمودار روزانه قابل مشاهده است.

    برعکس، بازپس‌گیری ۱.۰۲ تا ۱.۰۳ دلاری و سپس شکست خط روند نزولی، وضعیت نزولی را تضعیف خواهد کرد. یک بازیابی قوی‌تر بالاتر از منطقه ۱.۰۶ تا ۱.۰۸ دلاری، سیگنال قانع‌کننده‌تری مبنی بر از دست دادن شتاب روند نزولی فعلی ارائه خواهد داد. تا آن زمان، مسیر کمترین مقاومت همچنان به سمت پایین متمایل است.

  • بیت‌کوین تا کجا سقوط می‌کند؟ تحلیلگران تاریخ و محدوده کف قیمت را مشخص کردند

    بیت‌کوین تا کجا سقوط می‌کند؟ تحلیلگران تاریخ و محدوده کف قیمت را مشخص کردند

    تحلیلگران محبوب ارزهای دیجیتال همچنان در حال بحث و بررسی این موضوع هستند که آیا بیت‌کوین (BTC) در این چرخه به کف خود رسیده است یا خیر. جالب اینجاست که چندین نفر معتقدند رویداد واقعی تسلیم (capitulation) هنوز رخ نداده، اما نزدیک است.

    علی مارتینز فراتر از پیش‌بینی زمان وقوع آن، اهداف قیمتی نزولی احتمالی را نیز ترسیم کرده است.

    وب‌سایت CryptoPotato روز گذشته نتیجه‌گیری مشترک مارتینز، رکت فنسر، پیتر برانت و سایر تحلیلگران را گزارش داد که ادعا می‌کنند کف مورد انتظار و مورد بحث بیت‌کوین در اوایل ماه اکتبر رخ خواهد داد. ایده اصلی ساده اما به طرز شگفت‌آوری دقیق است: تاریخ.

    اگرچه عملکرد تاریخی تضمین‌کننده تکرار نیست، اما این واقعیت که ارز دیجیتال اصلی در بیش از یک مورد پس از اوج بازار صعودی، در حدود ۳۶۴ دلار به کف خود رسیده است، جامعه را منتظر اکتبر نگه داشته تا ببیند آیا این روند دوباره تکرار می‌شود. بر این اساس، تحلیلگران حدس می‌زنند که دوره بین ۴ تا ۱۶ اکتبر نشان‌دهنده یک کف کلان بالقوه است.

    از آنجایی که این موضوع از نظر تاریخی دقیق و امیدوارکننده به نظر می‌رسد، با توجه به اینکه شاید کمتر از دو ماه باقی مانده است، بیایید به این بحث بپیوندیم. فرض می‌کنیم که بیت‌کوین واقعاً در ابتدای فصل چهارم به کف خود می‌رسد. سوال بعدی این است: با چه قیمتی؟

    مارتینز به سرمایه‌گذاران توصیه کرد که آماده شوند و یک استراتژی میانگین هزینه دلاری بلندمدت را آغاز کنند و بیت‌کوین بیشتری را در محدوده وسیعی بین ۶۲,۰۰۰ تا ۴۸,۰۰۰ دلار جمع‌آوری کنند. او دومی را “آخرین شمع تسلیم” توصیف کرد و نتیجه گرفت که پس از آن “زمان صعودی شدن” فرا خواهد رسید.

    مرلین تریدر، تحلیلگر دیگر، نیز در مورد ساختار بیت‌کوین اظهار نظر کرد و اشاره کرد که واگرایی شاخص قدرت نسبی (RSI) که اوج‌های قبلی بازار را مشخص کرده بود، اکنون در کف، شکلی مشابه اما معکوس به خود گرفته است. برخلاف مارتینز، او خاطرنشان کرد که کف ممکن است در واقع نزدیک‌تر باشد و او منتظر افت قیمت زیر ۵۰,۰۰۰ دلار نخواهد بود، اگرچه بسته شدن ماهانه زیر ۵۸,۰۰۰ دلار این الگو را نامعتبر می‌کند.

    رکود آشکار بازار، سرمایه‌گذاران اهرمی را از باز کردن موقعیت‌های آتی بزرگ باز نداشته است. داده‌های به اشتراک گذاشته شده توسط تد پیلوز نشان می‌دهد که بهره باز (open interest) بیت‌کوین پس از افزایش شدید در حدود یک هفته گذشته، به بالاترین حد خود در سه سال اخیر رسیده است.

    این بدان معناست که هرگونه افزایش نوسانات بزرگ، به دلیل وجود اهرم زیاد در بازار، تشدید خواهد شد. رویدادهای “قتل عام اکتبر ۲۰۲۵” را به یاد بیاورید که در آن چنین سرمایه‌گذارانی با فروپاشی قیمت‌ها بیش از ۱۹ میلیارد دلار از دست دادند. بهره باز بیت‌کوین در آن زمان کمی کمتر از امروز بود. بر این اساس، پیلوز نتیجه گرفت که این حجم از اهرم معمولاً با موقعیت‌های از دست رفته فراوان به پایان می‌رسد.

    بهره باز بیت‌کوین اکنون در بالاترین سطح خود در ۳ سال اخیر قرار دارد.

    اهرم بیش از حد بازگشته است و این تنها با از دست دادن سرمایه افراد به پایان می‌رسد.

    [تصویر توییت از @TedPillows با تاریخ ۱۵ اوت ۲۰۲۶]

    بیت‌کوین تا کجا پایین خواهد رفت؟ تحلیلگران تاریخ و محدوده قیمتی کف را مشخص کردند.

  • صندوق‌های ETF ریپل سبز ماندند، اما جریان‌های ورودی واقعی داستان دیگری دارند

    صندوق‌های ETF ریپل سبز ماندند، اما جریان‌های ورودی واقعی داستان دیگری دارند

    صندوق‌های ETF اسپات XRP در محدوده سبز باقی ماندند، اما جریان‌های ورودی واقعی داستانی متفاوت را روایت می‌کنند

    در هفته‌ای که افشای سهامداران صندوق‌های ETF اسپات XRP خبرساز بود، این صندوق‌ها هفته را در محدوده مثبت به پایان رساندند، اما تنها یک روز شاهد فعالیت قابل توجهی بودند. این روند تکراری است و دارایی پایه همچنان از نظر قیمتی با افت مواجه بوده و برای اولین بار در نزدیک به دو سال گذشته، به زیر ۱ دلار سقوط کرده است.

    تحلیل آنچه در هفته گذشته برای جریان‌های خالص ورودی به صندوق‌های ETF اسپات XRP رخ داد، پیچیده نیست، زیرا این داستان مدتی است که تکرار می‌شود. بله، دوره معاملاتی پنج روزه در محدوده سبز بود. اما این تمام خبر خوب است. اعداد واقعی نشان‌دهنده ورود خالص ۲.۲۵ میلیون دلاری هستند که اندکی بیشتر از ۱.۰۱ میلیون دلار هفته گذشته است.

    برای درک بهتر موضوع، صندوق‌های قابل معامله در بورس که توکن پرداخت‌های برون‌مرزی را دنبال می‌کنند، در اواخر ژوئن بیش از ۲۰ میلیون دلار و در اواسط ماه مه بیش از ۶۰ میلیون دلار در هفته جذب می‌کردند.

    بررسی دقیق‌تر عملکرد روزانه، داستانی نگران‌کننده‌تر را آشکار می‌کند. تمام ۲.۲۵ میلیون دلار ورودی در یک روز – پنجشنبه – به صندوق وارد شده است. در بقیه روزهای هفته کاری، یعنی چهار روز از پنج روز معاملاتی، هیچ فعالیت قابل گزارشی مشاهده نشد و SoSoValue برای هر یک از این روزها رقم ۰.۰۰ دلار را نشان می‌دهد.

    علاوه بر این، شش روز از ده روز کاری ماه اوت نیز همین روند را نشان داده‌اند – ۰.۰۰ دلار. در نتیجه، کل جریان‌های خالص ورودی تجمعی تنها کمی بیش از ۱.۵۱ میلیارد دلار باقی مانده است و در دو هفته گذشته تحرک اندکی داشته است.

    در سمت مثبت، بسیاری از موسسات بزرگ آمریکایی، مانند مورگان استنلی، در هفته گذشته قرار گرفتن در معرض قابل توجهی از XRP را از طریق ETFها فاش کرده‌اند.

    شاید به دلیل فقدان علاقه واقعی نهادی، در حالی که نهنگ‌های ریپل در حال انباشت هستند، توکن بومی در هفته‌های اخیر به طور مداوم با قیمت پایین‌تری معامله شده است. این دارایی اخیراً در سطح ۱.۱۰ دلار رد شد و تا زمانی که در نهایت حمایت ۱.۰۵ دلاری را از دست داد، به سقوط خود ادامه داد. تقریباً اجتناب‌ناپذیر بود که در عرض چند روز، در چند نوبت به زیر ۱ دلار سقوط کرد و در حال حاضر برای بازپس‌گیری قاطعانه این سطح در تلاش است.

    از منظر فنی و آن‌چین، چشم‌انداز پیش رو کاملاً متناقض است. برخی از معیارهای آن‌چین نشان می‌دهند که فعالیت شبکه اخیراً افزایش یافته است، در حالی که احساسات کلی سرمایه‌گذاران به پایین‌ترین سطح چند ماهه خود تنزل یافته است. در عین حال، حجم معاملات باز XRP به بالاترین سطح خود از زمان سقوط معروف اکتبر ۲۰۲۵ رسیده است که می‌تواند منجر به نوسانات شدید در جلسات معاملاتی آینده شود.

  • جریان‌های ETF بیت‌کوین و اتریوم هفته گذشته تغییر کرد: آنچه از دست دادید

    جریان‌های ETF بیت‌کوین و اتریوم هفته گذشته تغییر کرد: آنچه از دست دادید

    صندوق‌های قابل معامله در بورس (ETF) که عملکرد بزرگترین ارز دیجیتال از نظر ارزش بازار را دنبال می‌کنند، در پنج روز معاملاتی گذشته دوباره با کاهش ارزش مواجه شدند و تنها در یک روز شاهد خالص ورودی سرمایه بیشتر از خروجی بودیم.

    اگرچه ETFهای اتریوم (ETH) به یک روند صعودی پنج هفته‌ای پایان دادند، اما میزان خالص خروج سرمایه از آن‌ها به طور قابل توجهی کمتر از همتایان بیت کوین (BTC) بود.

    هفته گذشته، گزارش شد که ETFهای بیت کوین بهترین هفته خود را از ماه آوریل از نظر خالص ورودی سرمایه ثبت کرده‌اند و بیش از ۸۵۰ میلیون دلار وارد این صندوق‌ها شده است. این موضوع در تضاد کامل با چند ماه گذشته بود که خروج سرمایه غالب بود و موارد نادر خالص ورودی سرمایه بسیار ناچیز بود.

    به این ترتیب، امید در جامعه ارزهای دیجیتال بازگشت که رکود اواخر سه ماهه دوم سال برای ETFها به پایان رسیده و سرمایه‌گذاران بالاخره رفتار خود را تغییر داده‌اند. با این حال، دومین هفته کامل ماه اوت، تأییدیه لازم را ارائه نکرد. برعکس؛ این صندوق‌ها تقریباً ۳۹۰ میلیون دلار سرمایه از دست دادند.

    روز دوشنبه دردناک‌ترین روز بود و ۱۴۴.۶۷ میلیون دلار از این صندوق‌ها خارج شد. ۶۱.۱۶ میلیون دلار دیگر در روز چهارشنبه، ۱۳۱.۱۳ میلیون دلار در روز پنجشنبه و ۵۷.۶۳ میلیون دلار در روز جمعه برداشت شد. تنها روز مثبت، سه‌شنبه بود، اما ۴.۸۹ میلیون دلار ورودی در آن روز به هیچ وجه برای جبران هیچ یک از زیان‌ها کافی نبود.

    در همین حال، IBIT بلک‌راک (BlackRock) همچنان بزرگترین ETF بیت کوین است و دارایی خالص آن نزدیک به ۴۷ میلیارد دلار است. ETFهای FBTC از فیلیتی (Fidelity) (۱۰.۷۰ میلیارد دلار) و GBTC از گریس‌کیل (Grayscale) (۸.۲۶ میلیارد دلار) در رده‌های بعدی قرار دارند.

    برخلاف ETFهای بیت کوین، صندوق‌هایی که بزرگترین آلت‌کوین را دنبال می‌کنند، در واقع در یک روند صعودی چشمگیر و کاملاً سبز قرار داشتند که پنج هفته متوالی به طول انجامید. این روند در اولین هفته کامل ماه جولای آغاز شد و تا اولین هفته کامل ماه اوت ادامه داشت. در این بازه زمانی، خالص ورودی سرمایه تجمعی از کمتر از ۱۰.۹۰ میلیارد دلار به ۱۱.۴۶ میلیارد دلار افزایش یافت.

    با این حال، این روند در هفته گذشته شکسته شد، اگرچه خروج سرمایه واقعی، تنها ۲.۲۶ میلیون دلار، بسیار ناچیز بود. به این ترتیب، ETFهای اتریوم یک بار دیگر از همتایان بیت کوین خود بهتر عمل کردند. روزهای دوشنبه و سه‌شنبه به ترتیب شاهد خالص خروج سرمایه ۱۴.۵۹ میلیون دلار و ۱.۷۶ میلیون دلار بودیم، در حالی که خالص ورودی سرمایه ۷.۳۸ میلیون دلار در روز چهارشنبه و ۶.۷۲ میلیون دلار در روز پنجشنبه نتوانست به جبران تمام زیان‌ها کمک کند.

    جالب اینجاست که روز جمعه یک روز بدون تغییر بود و SoSoValue هیچ خالص ورودی یا خروجی سرمایه‌ای را نشان نداد، که برای ETFهای اتریوم نادر است.

  • متا دوربین‌هایی ثبت اختراع کرد که چهره‌ها را تشخیص داده و اقدامات شما را ثبت می‌کنند

    متا دوربین‌هایی ثبت اختراع کرد که چهره‌ها را تشخیص داده و اقدامات شما را ثبت می‌کنند

    متا پلتفرمز تکنالوجیز، نهادی که مالکیت معنوی تحقیق و توسعه و سخت‌افزار متا را در اختیار دارد، حق اختراعی را برای یک سیستم دوربین منتشر کرده است که افراد را از طریق چهره شناسایی کرده و فعالیت‌های آن‌ها را ثبت می‌کند.

    این درخواست ثبت اختراع، دوربین‌هایی را توصیف می‌کند که تصاویر را به یک هوش مصنوعی تغذیه می‌کنند. این هوش مصنوعی افراد حاضر در تصویر را برچسب‌گذاری کرده، حرکات آن‌ها را تشخیص می‌دهد و هر دو مورد را در قالب کلیپ‌های رسانه‌ای که به صورت درخواستی به تلفن یا هدست ارائه می‌شوند، دسته‌بندی می‌کند.

    این ایده کاملاً جدید نیست. سخت‌افزار دوربین متا سال‌هاست که بر روی صورت‌ها قرار گرفته است: عینک‌های هوشمند ری-بن (Ray-Ban)، که اکنون بسیاری در اینترنت آن‌ها را با نامی نه چندان محبت‌آمیز “عینک‌های منحرف” می‌شناسند، با همکاری EssilorLuxottica ساخته شده و اولین بار در سال ۲۰۲۳ عرضه شدند. این عینک‌ها ویدئوهای اول شخص را ضبط کرده و به کاربر اجازه می‌دهند تا از هوش مصنوعی در مورد آنچه می‌بیند سوال کند.

    همین نهاد متا که پشت این قاب‌ها و هدست‌های Quest قرار دارد، مالک این درخواست ثبت اختراع است. نقشه‌ها نشان‌دهنده فردی با عینک است که اتاقی پر از افراد را مشاهده می‌کند. تشخیص چهره، این سخت‌افزار را از “ثبت آنچه به آن اشاره می‌کنم” به “شناختن و نام بردن از افراد حاضر در اتاق” ارتقا می‌دهد.

    این حق اختراع یک چرخه چهار مرحله‌ای را شرح می‌دهد. دوربین‌ها تصاویر زنده یا ضبط شده را ثبت کرده و به سیستم منتقل می‌کنند. یک لایه تشخیص چهره، فریم‌ها را اسکن کرده و حضور افراد را مشخص می‌کند – نه فقط اینکه شخصی در آنجا حضور دارد، بلکه کدام شخص خاص.

    یک لایه جداگانه تشخیص عمل، بر روی لایه قبلی اجرا می‌شود و حرکاتی مانند برداشتن چیزی، ترک کردن اتاق یا جمع شدن گروهی را می‌خواند. در نهایت، سیستم یافته‌های خود را در فایل‌های رسانه‌ای مجزا دسته‌بندی می‌کند که هر کدام با یک شخص، یک عمل یا هر دو برچسب‌گذاری شده‌اند.

    آنچه این سیستم را فراتر از یک زنگ درب هوشمند می‌برد، لایه دستیار آن است. این درخواست، بازیابی اطلاعات را به صورت مکالمه‌ای چارچوب‌بندی می‌کند: یک دستگاه متصل می‌تواند با پرس‌وجو، درخواست تصاویر را داشته باشد و سیستم به جای اینکه شما را مجبور به جستجوی دستی کند، پاسخ را از کلیپ‌های برچسب‌گذاری شده ترکیب می‌کند. نقشه‌ها جریان‌های پردازش سمت سرور و روی دستگاه را ترسیم می‌کنند، با یک خط لوله درک زبان طبیعی که آهنگساز کلیپ را تغذیه می‌کند.

    بخشی که مورد انتقاد قرار می‌گیرد، خود قابلیت شناسایی و ثبت افراد خاص از طریق چهره بدون رضایت فعال آن‌هاست. این دقیقاً همان نگرانی است که سناتورهای دموکرات هنگام پرس‌وجو از متا در مورد تشخیص چهره در عینک‌های هوشمندش مطرح کردند. همانطور که پیشتر توسط Decrypt گزارش شده بود، سناتورها هشدار دادند که شناسایی چهره در لحظه می‌تواند افراد را در معرض تعقیب و آزار قرار دهد.

    سخت‌افزار خود متا در حال حاضر در مرکز این مبارزه قرار دارد. صاحبان عینک‌های اخیر ری-بن از متا توانستند به طور مخفیانه از غریبه‌ها در مکان‌های عمومی فیلم بگیرند و پیمانکاران به تصاویر خصوصی دسترسی داشتند. یک دوربین پوشیدنی که همچنین غریبه‌ها را نام می‌برد، شکاف بین چارچوب‌بندی متا از “دستیار مفید” و آنچه فناوری می‌تواند انجام دهد را گسترش می‌دهد – و مردم در حال حاضر در حال ایجاد دفاعیات هستند.

    این یک حق اختراع است، نه یک محصول. وضعیت آن “آماده برای بررسی” است و Patentlyze احتمال اعطای آن را متوسط ارزیابی کرده است. متا پیش از این نیز کارهای مشابهی در زمینه بینایی کامپیوتری برای عینک‌ها ثبت کرده است و انتشار این حق اختراع به این معنی است که ایده ثبت شده است، نه اینکه این ویژگی ساخته شده یا تأیید شده باشد.

  • کالشی و پولیمارکت؛ دردسر قانونی فراتر از بالتیمور

    کالشی و پولیمارکت؛ دردسر قانونی فراتر از بالتیمور

    بالتيمور علیه اپراتورهای بازار پیش‌بینی Kalshi و Polymarket اقدام قانونی کرد

    بالتيمور، شهری که به دلیل تاریخ غنی و فرهنگ پر جنب و جوش خود شناخته شده است، اکنون در خط مقدم یک نبرد حقوقی جدید قرار گرفته است. این شهر با طرح شکایتی علیه دو شرکت اپراتور بازار پیش‌بینی، Kalshi و Polymarket، مدعی شده است که این شرکت‌ها در حال ارائه خدمات شرط‌بندی ورزشی غیرقانونی در بالتیمور هستند.

    اقدامات قانونی علیه Kalshi و Polymarket

    شهردار براندون ام. اسکات و شورای شهر بالتیمور در تاریخ ۱۳ اوت، شکایات جداگانه‌ای را در دادگاه منطقه‌ای ثبت کردند. این پرونده‌ها ادعا می‌کنند که این شرکت‌ها با نقض قانون حمایت از مصرف‌کننده بالتیمور، مصرف‌کنندگان را در مورد قانونی بودن و مقررات محصولات خود گمراه کرده‌اند.

    ادعاهای مطرح شده در شکایات

    شکایات ادعا می‌کنند که Kalshi و Polymarket به ساکنان بالتیمور اجازه می‌دهند تا بر روی برندگان بازی‌ها، امتیازات، مجموع امتیازات، آمار بازیکنان و سایر نتایج که معمولاً توسط سایت‌های شرط‌بندی مجاز ارائه می‌شوند، شرط‌بندی کنند. این شرکت‌ها این محصولات را “قراردادهای رویداد” یا معاملات بازار پیش‌بینی توصیف می‌کنند. با این حال، مقامات شهری معتقدند که این برچسب‌گذاری ماهیت واقعی محصولات را تغییر نمی‌دهد.

    فقدان مجوزهای لازم

    بر اساس این شکایات، هیچ یک از این دو پلتفرم مجوزهای لازم برای ارائه شرط‌بندی ورزشی در مریلند را ندارند. شهر بالتیمور ادعا می‌کند که این امر به آن‌ها اجازه می‌دهد تا با سایت‌های شرط‌بندی مجاز رقابت کنند و در عین حال از نظارت، مالیات، الزامات قمار مسئولانه و حمایت‌های مصرف‌کننده که بر اپراتورهای دارای مجوز اعمال می‌شود، اجتناب کنند.

    نگرانی‌ها در مورد تبلیغات

    همچنین در مورد نحوه تبلیغ این پلتفرم‌ها توسط شرکت‌ها، سوالاتی مطرح شده است. بالتیمور ادعا کرده است که Kalshi و Polymarket پلتفرم‌های خود را به گونه‌ای بازاریابی می‌کنند که می‌تواند تصور نادرست یا گمراه‌کننده‌ای از قانونی بودن و مقررات مناسب این پیشنهادات ایجاد کند. شهر افزود که این امر می‌تواند قمار را در دسترس‌تر کرده و مصرف‌کنندگان آسیب‌پذیر، از جمله جوانان و افراد معتاد به قمار را در معرض آسیب مالی قرار دهد.

    درخواست‌های بالتیمور

    بالتیمور به دنبال جریمه‌های مدنی، دستورات قضایی، جبران خسارت برای مصرف‌کنندگان متضرر، بازگرداندن سودهای ادعایی ناروا و سایر جبران‌های مجاز تحت قانون است.

    مشکلات حقوقی و نظارتی دیگر

    این دو شرکت در حال حاضر با چندین اختلاف حقوقی و نظارتی دیگر نیز روبرو هستند. به عنوان مثال، Kalshi اخیراً با شکایتی از سوی دادستان کل ایالت نیویورک، لتیتیا جیمز، مواجه شد که خواستار توقف فعالیت‌های آن در ایالت بود. سپس کمیسیون معاملات آتی کالا ایالات متحده (CFTC) از اختیارات اضطراری خود برای الزام Kalshi به ادامه فعالیت در نیویورک پس از درخواست کمک فدرال این شرکت استفاده کرد. این سازمان اعلام کرد که این دستور پس از درخواست کمک پلتفرم و پس از طرح شکایت ایالتی در پایان ماه ژوئیه صادر شده است.

    این شرکت همچنین با شکایتی از سوی شرکت ردیابی پرواز FlightAware در مورد بازارهای پیش‌بینی مرتبط با پرواز مواجه شد. FlightAware ادعا کرد که Kalshi از داده‌ها و نام آن بدون اجازه برای میزبانی بازارهایی در مورد لغو پروازها استفاده کرده است. اما این پرونده تنها یک روز بعد لغو شد. وکلای این شرکت اعلام کردند که شکایت به طور داوطلبانه و بدون prejudice علیه همه خواندگان رد شده است.

    Polymarket نیز با مشکلات جداگانه‌ای روبرو شده است. JPMorgan Chase در اواخر سال گذشته ارائه خدمات بانکی به این شرکت را متوقف کرد. Polymarket از آن زمان به وام‌دهنده دیگری منتقل شده است، اگرچه نام آن فاش نشده است.

    همچنین یک دعوی حقوقی جداگانه حمایت از مصرف‌کننده در واشنگتن دی سی علیه این شرکت مطرح شده است. انجمن ملی حامیان مصرف‌کننده ادعا می‌کند که این شرکت، مدیرعامل آن شین کوپلن و مدیر ارشد بازاریابی متیو مودابر، کمپین‌های تبلیغاتی “به وضوح فریبنده” در رسانه‌های اجتماعی را اجرا کرده‌اند که Polymarket را به مصرف‌کنندگان آمریکایی معرفی کرده و شرط‌بندی در پلتفرمی را که از نظر فنی در ایالات متحده در دسترس نبوده، تشویق کرده است.

    این شکایت همچنین به گزارش‌هایی از اینفلوئنسرهای سیاسی اشاره دارد که دقت Polymarket را ستایش کرده‌اند بدون اینکه معاملات پولی را افشا کنند. این شکایت به تحقیقی از وال استریت ژورنال استناد می‌کند که ویدئوهای ویروسی را که از نسخه‌های شبیه‌سازی شده پلتفرم برای نشان دادن برنده شدن خالقان در شرط‌بندی استفاده می‌کردند، کشف کرده است.

  • کارکنان اوپن‌ای‌آی: عجله در عرضه عامل مخرب را رقم زد

    کارکنان اوپن‌ای‌آی: عجله در عرضه عامل مخرب را رقم زد

    شتاب‌زدگی OpenAI در عرضه مدل‌های جدید، منجر به نقض امنیتی در Hugging Face شد

    رقابت فشرده در حوزه هوش مصنوعی و تلاش شتاب‌زده OpenAI برای عرضه مدل‌ها و محصولات جدید، زمینه‌ساز شرایطی شد که عوامل هوش مصنوعی این شرکت توانستند از محیط‌های آزمایشی داخلی فرار کرده و در اوایل سال جاری میلادی به Hugging Face نفوذ کنند.

    بر اساس گزارش «وایرد» (Wired) که با استناد به گفته‌های چندین کارمند فعلی و سابق OpenAI منتشر شده است، فشار رقابتی باعث شده تا کارکنان نتوانند توجه کافی را به مسائل ایمنی، امنیت و هم‌راستایی (Alignment) – یعنی اطمینان از رفتار سیستم‌های هوش مصنوعی مطابق با اهداف تعیین شده – اختصاص دهند.

    یکی از کارمندان سابق OpenAI در این باره به «وایرد» گفته است: «آنها فوق‌العاده بی‌دقت بودند. اگر واقعاً به این موضوع جدی هستید، نباید هوش مصنوعی شما بتواند به اینترنت نفوذ کند و بلافاصله دوباره این کار را تکرار کند. این بزرگترین حادثه امنیتی در تاریخ OpenAI بود.»

    در ماه مه، مدل GPT-5.6 Sol و یک مدل معرفی نشده دیگر از OpenAI، با سوءاستفاده از یک نقص نرم‌افزاری که پیش از این ناشناخته بود، از یک محیط آزمایشی محدود به اینترنت فرار کردند. این عوامل سپس به Hugging Face، مخزن هوش مصنوعی متن‌باز، نفوذ کرده تا پاسخ آزمون‌های امنیت سایبری خود را به دست آورند. OpenAI در ماه ژوئیه مسئولیت این حادثه را پذیرفت و در کنفرانس سالانه Black Hat که هفته گذشته برگزار شد، جزئیات بیشتری را ارائه کرد.

    گرگ براکمن، رئیس OpenAI، اعلام کرده است که این شرکت در حال تقویت تدابیر امنیتی خود با افزایش قابلیت‌های مدل‌هایش است. براکمن به «وایرد» گفت: «ما در حال رسیدن به سطوح جدیدی از قابلیت‌های مدل هستیم که نیازمند آموزش، هم‌راستایی، تست‌های ایمنی و امنیتی، شیوه‌های استقرار و حکمرانی قوی‌تر است.»

    کارمندان پیش از این نیز نگرانی‌های مشابهی را مطرح کرده بودند. از جمله یان لیک، رئیس سابق بخش هم‌راستایی OpenAI، که در سال ۲۰۲۴ پس از هشدار مبنی بر اینکه ایمنی «در اولویت دوم» نسبت به توسعه محصول قرار گرفته، به رقیب این شرکت، Anthropic، پیوست. لیک هشدار داده بود: «ساخت ماشین‌هایی با هوش برتر از انسان، ذاتاً یک تلاش خطرناک است. اما در سال‌های اخیر، فرهنگ و فرآیندهای ایمنی در اولویت دوم نسبت به محصولات درخشان قرار گرفته‌اند.»

    بواز باراک، یکی از رهبران گروه مشاوران ایمنی OpenAI، در پلتفرم X (توییتر سابق) نوشت که رسیدگی به این شکست اخیر نیازمند «نه تنها رفع برخی مشکلات، بلکه تغییر فرهنگ ما» است.

    این گزارش در بحبوحه ماه‌ها تغییرات مدیریتی در OpenAI منتشر می‌شود. در ماه آوریل، بیل پیبلز، رئیس پروژه تولید ویدئوی Sora، کوین وایل، مدیر ارشد محصول و رئیس بخش علم، و سرینواس نارایانان، مدیر فناوری برنامه‌های سازمانی، این شرکت را ترک کردند. در ماه ژوئیه نیز فیجی سیمو، مدیر محصول و کسب‌وکار، ساندینی آگاروال، رهبر بخش ایمنی، جاشوا آچیام، آینده‌نگر ارشد، و کلوئه باکالار، رهبر اخلاق هوش مصنوعی، از OpenAI رفتند. یوهانس هایدکه، رئیس سیستم‌های ایمنی، نیز پس از ادغام تیم‌های ایمنی و تحقیقات اصلی OpenAI، این شرکت را ترک کرد.

    اوایل این هفته، برد لایت‌کپ، مدیر عملیاتی OpenAI، پس از هشت سال خدمت، اعلام کرد که برای راه‌اندازی یک سرمایه‌گذاری جدید، این شرکت را ترک خواهد کرد.

  • چکیده: کیف پول‌های نرم‌افزاری از ریسک‌های نشت ترزور در امانند

    چکیده: کیف پول‌های نرم‌افزاری از ریسک‌های نشت ترزور در امانند

    افشای اطلاعات ۱۳۷۰۰ مشتری ترزور در پی نقض امنیتی شریک حمل‌ونقل

    شرکت ترزور (Trezor) روز ۱۳ اوت اعلام کرد که در پی وقوع یک نقض امنیتی در شرکت ShipMonk، شریک حمل‌ونقل این شرکت، اطلاعات شخصی حدود ۱۳۷۰۰ مشتری اخیر این شرکت شامل نام، شماره تلفن و آدرس منزل افشا شده است.

    واکنش بنیان‌گذار بایننس و مزیت کیف پول‌های نرم‌افزاری

    چانگ‌پنگ ژائو (CZ)، بنیان‌گذار بایننس، در واکنش به این حادثه، مزیت واقعی کیف پول‌های نرم‌افزاری خودنگهدار را برجسته کرد. وی استدلال کرد که این کیف پول‌ها نیازی به ارسال فیزیکی دستگاه ندارند و هویت خریدار را به آدرس منزل وی گره نمی‌زنند.

    جزئیات حادثه و زمان‌بندی آن

    ترزور پس از آنکه شرکت ShipMonk، ارائه‌دهنده خدمات لجستیک، در روز دوشنبه ۱۰ اوت این شرکت را از دسترسی غیرمجاز به سیستم‌های حاوی اطلاعات سفارش مشتریان مطلع ساخت، این حادثه را افشا کرد.

    تحلیل ریسک کیف پول‌های سخت‌افزاری و نرم‌افزاری

    CZ روز پنجشنبه در واکنش به این موضوع، اظهار داشت که این حادثه نمایانگر پروفایل ریسک متفاوتی برای کیف پول‌های سخت‌افزاری و نرم‌افزاری خودنگهدار است. وی نوشت: «کیف پول‌های سخت‌افزاری اغلب «امن‌تر» از کیف پول‌های نرم‌افزاری تلقی می‌شوند. در حالی که من هنوز معتقدم این موضوع «به طور کلی درست» است، اما این حادثه مزیت کیف پول‌های نرم‌افزاری خودنگهدار را تقویت می‌کند.»

    نمونه‌هایی از کیف پول‌های نرم‌افزاری

    وی به نمونه‌هایی مانند Binance Web3 Wallet و Trust Wallet اشاره کرد که نیازی به ارسال دستگاه فیزیکی ندارند و هویت و آدرس کاربر را به مالکیت رمزارز گره نمی‌زنند.

    عدم رد کیف پول‌های سخت‌افزاری

    CZ همچنین از رد کردن کیف پول‌های سخت‌افزاری خودداری کرد و نوشت: «نمی‌گویم کیف پول‌های سخت‌افزاری «بد» هستند. فقط پروفایل‌های متفاوتی دارند.» وی افزود که YZiLabs یکی از سرمایه‌گذاران در بسیاری از شرکت‌های تولیدکننده کیف پول سخت‌افزاری است.

    نگرانی‌های امنیتی و حملات احتمالی

    پروتکل NaoX نیز در این بحث مشارکت کرده و اظهار داشت که آدرس‌های افشا شده می‌تواند فهرستی از دارندگان رمزارز تأیید شده را در اختیار مهاجمان قرار دهد که هدف‌گیری حضوری آن‌ها ارزشمند است. نیک نیومن، مدیر اجرایی امنیت بیت‌کوین، نیز به طور مشابه هشدار داد که این اطلاعات می‌تواند منجر به مهندسی اجتماعی هدفمند و حملات احتمالی باج‌گیری شود، جایی که مجرمان از تهدیدات فیزیکی برای سرقت وجوه استفاده می‌کنند.

    توصیه‌های ترزور به کاربران

    ترزور اعلام کرد که مشتریان ممکن است با حملات فیشینگ پیچیده‌تر از طریق ایمیل، تماس تلفنی یا نامه‌های پستی مواجه شوند. این شرکت از کاربران خواست هرگز پشتیبان کیف پول خود را به صورت آنلاین وارد نکنند یا آن را با کسی به اشتراک نگذارند.

    سابقه مشکلات کیف پول‌های سخت‌افزاری

    این حادثه به دنبال مجموعه‌ای از اخبار ناخوشایند برای تولیدکنندگان کیف پول سخت‌افزاری رخ می‌دهد. در اواسط ژوئیه، زاک‌اکس‌بی‌تی (ZachXBT)، محقق بلاک‌چین، این دسته از محصولات را برای استفاده جدی نامناسب خواند و در تلگرام نوشت که «تمام کیف پول‌های سخت‌افزاری آشغال کامل هستند.» وی استدلال کرد که یک تلفن یدکی که فقط برای امضای تراکنش‌ها استفاده می‌شود، می‌تواند بهتر عمل کند و به مشکلاتی مانند باتری‌های تمام شده، به‌روزرسانی‌های اجباری سفت‌افزار و باگ‌های رابط کاربری به عنوان مشکلات مکرر اشاره کرد. نقض امنیتی ترزور نوع متفاوتی از شکست است، زیرا شامل افشای اطلاعات از طریق یک فروشنده است نه خود دستگاه، اما در بحث هزینه‌های فراتر از عبارت بازیابی (seed phrase) قرار می‌گیرد.

    نقص در فریم‌ور Coldcard

    علاوه بر این، هفته گذشته، گلکسی ریسرچ (Galaxy Research) بیش از ۱۰۰ میلیون دلار بیت‌کوین سرقت شده را به مشکلی جداگانه در فریم‌ور قدیمی Coldcard مرتبط دانست که بذرهای کیف پول را با تصادفی بودن ضعیف‌تر از حد انتظار تولید می‌کرد. Coinkite این نقص را در نسخه‌های جدیدتر برطرف کرده است، اما نمی‌تواند بذرهای تولید شده بر روی دستگاه‌های آسیب‌دیده را اصلاح کند و به دارندگان مدل‌های Mk3 تا Q خود توصیه کرده است که وجوه خود را به سخت‌افزارهای سالم منتقل کنند.

    سابقه مشابه برای ترزور

    این اولین بار نیست که ترزور در چنین وضعیتی قرار می‌گیرد؛ در ژانویه ۲۰۲۴، نقض امنیتی جداگانه‌ای که به یک فروشنده پشتیبانی شخص ثالث مرتبط بود، منجر به افشای اطلاعات تماس حدود ۶۶۰۰۰ کاربر شد.

  • کلاهبرداری‌های شغلی جعلی لینکدین در حوزه ارز دیجیتال ۱۱.۸ میلیون دلار هزینه داشت: سنگاپور

    کلاهبرداری‌های شغلی جعلی لینکدین در حوزه ارز دیجیتال ۱۱.۸ میلیون دلار هزینه داشت: سنگاپور

    کلاهبرداران با جعل هویت استخدام‌کنندگان شرکت‌های ارز دیجیتال، ۱۱.۸ میلیون دلار (۱۵.۱ میلیون دلار سنگاپور) را با استفاده از پیشنهادهای شغلی جعلی برای نفوذ به کارفرمایان قربانیان خود، سرقت کرده‌اند. این خبر بر اساس گزارشی مشترک از سوی نیروی پلیس سنگاپور و آژانس امنیت سایبری سنگاپور منتشر شده است.

    جزئیات طرح کلاهبرداری

    این آژانس‌ها روز جمعه در بیانیه‌ای که توسط روزنامه‌های The Straits Times و Channel NewsAsia منتشر شد، نحوه عملکرد این کلاهبرداری را تشریح کردند. بر اساس این گزارش، قربانی از طریق لینکدین با فردی که خود را استخدام‌کننده یک شرکت ارز دیجیتال معرفی کرده بود، تماس گرفته است. سپس ارتباط به ایمیل منتقل شده و فرستنده از یک دامنه جعلی که شباهت زیادی به دامنه یک شرکت واقعی داشته، استفاده کرده است. پس از آن، چندین مصاحبه از طریق Google Meet برگزار شده است. مصاحبه‌کننده در تمام طول مصاحبه دوربین خود را خاموش نگه داشته است.

    در ادامه، قربانی به یک وب‌سایت جعلی هدایت شده تا یک ارزیابی فنی کدنویسی را تکمیل کند. این ارزیابی با استفاده از دستگاهی که توسط شرکت در اختیار قربانی قرار گرفته بود، انجام شده و در این فرآیند، بدون اطلاع قربانی، نرم‌افزار مخربی دانلود شده است.

    این بدافزار یک توکن نشست (session token) را ضبط کرده است؛ رشته‌ای که یک سرویس برای حفظ ورود کاربر صادر می‌کند. از آنجایی که این توکن نشان‌دهنده یک نشست احراز هویت شده است، ارائه آن باعث دور زدن احراز هویت چندعاملی شده و به حساب Bitbucket قربانی، جایی که شرکت کد منبع خود را ذخیره و مدیریت می‌کند، دسترسی یافته است.

    آژانس‌ها اعلام کردند که مهاجمان از این طریق سیستم‌های نرم‌افزاری کارفرما را تغییر داده و به سرورهای داخلی آن دسترسی پیدا کرده‌اند. آن‌ها با جمع‌آوری اعتبارنامه‌ها، توانسته‌اند محدودیت‌های تراکنش و بررسی‌های تأیید را دور بزنند و وجوه را منتقل کنند. این گزارش به نام هیچ شرکتی اشاره نکرده، محل انتقال وجوه را مشخص نکرده و حملات را به هیچ گروهی نسبت نداده است. وب‌سایت Decrypt برای دریافت نظر با لینکدین تماس گرفته و در صورت دریافت پاسخ، این مقاله را به‌روزرسانی خواهد کرد.

    الگوهای مشابه و گروه‌های دخیل

    این الگو به خوبی مستند شده است. پژوهشگران عملیات طولانی‌مدتی را ردیابی کرده‌اند که آن را “مصاحبه مسری” (Contagious Interview) نامیده‌اند. در این عملیات، استخدام‌کنندگان جعلی توسعه‌دهندگان Web3 را به سمت کد مخرب هدایت می‌کنند و بیش از ۳۰۰ بسته نرم‌افزاری آلوده به npm registry آپلود شده است. گروهی که با نام TraderTraitor شناخته می‌شود، از پیشنهادهای شغلی جعلی برای دسترسی به سیستم‌های ابری شرکتی به جای کیف پول‌های فردی استفاده کرده است. یک پژوهشگر دلیل این امر را اینگونه عنوان کرده که پول در آنجا قرار دارد. گروه‌های دیگر نیز با جعل هویت استخدام‌کنندگان Coinbase و Uniswap، قربانیان را وادار به اجرای دستورات کرده‌اند.

    این کمپین‌ها به هکرهای کره شمالی نسبت داده شده‌اند، اما این روش منحصر به آن‌ها نیست. گروه روسی Crazy Evil، یک شرکت جعلی Web3 به نام ChainSeeker.io راه‌اندازی کرده و موقعیت‌های شغلی تحلیلگر بلاکچین را تبلیغ کرده تا متقاضیان را به نصب بدافزارهای تخلیه‌کننده کیف پول ترغیب کند.

    توصیه‌های امنیتی

    آژانس‌های سنگاپور به افراد توصیه می‌کنند که استخدام‌کنندگان را از طریق کانال‌های رسمی تأیید کنند، مصاحبه‌کننده‌ای که دوربین خود را روشن نمی‌کند را به عنوان یک علامت هشدار در نظر بگیرند و هرگز کدی را از منبع تأیید نشده اجرا نکنند. برای شرکت‌ها، این آژانس‌ها توصیه می‌کنند که کلیدهای API و اعتبارنامه‌های داخلی را ایمن کنند، احراز هویت چندعاملی را تقویت کرده و مراقب دستگاه‌های ناآشنا و فعالیت‌های غیرعادی شبکه باشند. در صورت مشکوک شدن به نفوذ، توصیه می‌شود سیستم‌های آسیب‌دیده را ایزوله کرده، نشست‌های فعال را لغو کنند، اعتبارنامه‌ها را بازنشانی کرده و گزارش‌های دسترسی را بررسی کنند.