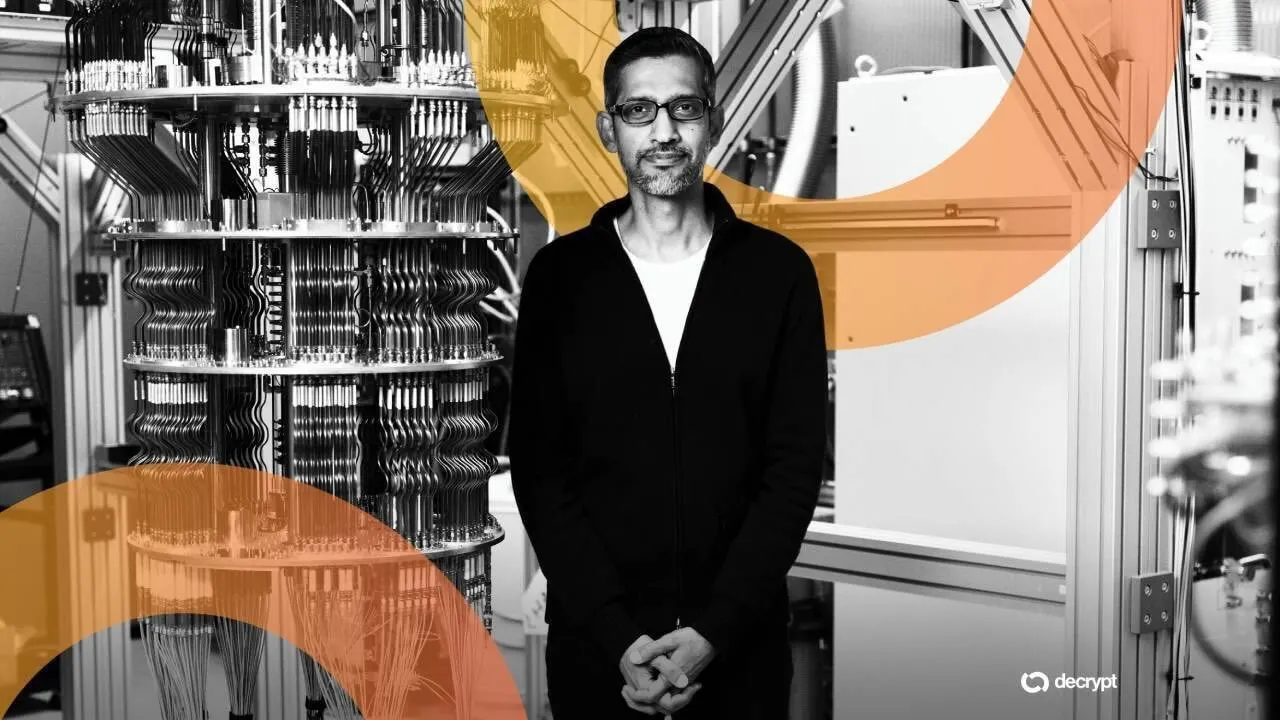
شرکت گوگل دیگر به محاسبات کوانتومی به عنوان یک مشکل آینده نگاه نمیکند. این شرکت روز سهشنبه جدول زمانی رسمیای را برای انتقال کل زیرساخت خود به رمزنگاری پساکوانتومی (PQC) تا سال ۲۰۲۹ منتشر کرد و این اقدام را فوری خواند و گفت که مرزهای کوانتومی “ممکن است نزدیکتر از آنچه به نظر میرسد، باشند.”
در این وبلاگ آمده است: “به عنوان پیشگام در هر دو حوزه کوانتومی و PQC، این مسئولیت ماست که با ارائه یک جدول زمانی بلندپروازانه، رهبری کنیم. کامپیوترهای کوانتومی تهدیدی جدی برای استانداردهای رمزنگاری فعلی، و بهویژه برای رمزگذاری و امضای دیجیتال، ایجاد خواهند کرد.”
این اطلاعیه که توسط هدر ادکینز، معاون مهندسی امنیت گوگل، و سوفی اشمیگ، مهندس ارشد رمزنگاری، امضا شده است، هدف سال ۲۰۲۹ را پاسخی به پیشرفتهای سریع در سختافزار کوانتومی، تصحیح خطا و برآوردهای منابع فاکتورسازی توصیف میکند.
به زبان ساده: ماشینهایی که از نظر تئوری میتوانند رمزگذاریهای امروزی را بشکنند، سریعتر از حد انتظار در حال واقعی شدن هستند.
تهدیدهای گوگل بر دو خطر مجزا استوار است. اولی در حال حاضر در حال وقوع است. حملات موسوم به “اکنون جمعآوری کن، بعداً رمزگشایی کن” به بازیگران بد اجازه میدهد تا امروز دادههای رمزگذاریشده را بدزدند و روی آن بنشینند، با اطمینان از اینکه میتوانند پس از قدرتمند شدن کامپیوترهای کوانتومی، قفل آن را باز کنند. این تهدید، تهدیدی در زمان حال است. دومی، آیندهنگر است: امضاهای دیجیتال، که اساس رمزنگاری احراز هویت در سراسر اینترنت را تشکیل میدهند، باید قبل از ظهور یک کامپیوتر کوانتومی مرتبط با رمزنگاری (CRQC) جایگزین شوند.
برای رهبری با مثال، گوگل اعلام کرد که اندروید ۱۷ از حفاظت از امضای دیجیتال پساکوانتومی با استفاده از ML-DSA، الگوریتمی که اخیراً توسط مؤسسه ملی استانداردها و فناوری ایالات متحده (NIST) استاندارد شده است، استفاده خواهد کرد. این شرکت همچنین در حال گسترش PQC در سراسر Google Cloud و سیستمهای ارتباطات داخلی خود است.
ضربالاجل ۲۰۲۹
ضربالاجل ۲۰۲۹ خودسرانه نیست. IBM نیز نقشه راه خود را دارد که سیستمهای کوانتومی تحملپذیر خطا را تا همان سال هدف قرار داده است. با توجه به اینکه هر دو شرکت به سمت این آستانه در حال رقابت هستند، سال ۲۰۲۵ نقطه عطفی در این زمینه بود – زمانی که پیشرفتهای تصحیح خطا، معماریهای پردازنده جدید و نتیجهای از مؤسسه فناوری کالیفرنیا (Caltech) که بیش از ۶۰۰۰ کیوبیت اتمی را بهطور همزمان به دام انداخت، بحث را از “اگر” به “چه زمانی” تغییر داد.
بیتکوین بر رمزنگاری منحنی بیضوی (یا امضاهای ECDSA) اجرا میشود، همان نوع ریاضیاتی که کامپیوترهای کوانتومی – که از چیزی به نام الگوریتم شور استفاده میکنند – میتوانند در نهایت مهندسی معکوس کنند. این بدان معناست: با توجه به کلید عمومی شما، یک ماشین کوانتومی به اندازه کافی قدرتمند میتواند کلید خصوصی شما را استخراج کند.
کامپیوترهای معمولی برای شکستن چیزی شبیه به این، قرنها زمان نیاز دارند. کامپیوترهای کوانتومی ممکن است این مشکل را به چیزی تبدیل کنند که در زمان عملی قابل حل باشد.
آسیبپذیری بیتکوین
آسیبپذیری بیشتر از آن چیزی است که اکثر مردم درک میکنند. طبق اعلامیه پروژه Eleven، یک استارتاپ متمرکز بر امنیت سایبری و رمزنگاری که روی محافظت از رمزنگاری در برابر حملات کامپیوترهای کوانتومی آینده کار میکند، بیش از ۶.۸ میلیون بیتکوین – به ارزش بیش از ۴۷۰ میلیارد دلار – در آدرسهایی قرار دارند که در برابر حملات کوانتومی آسیبپذیر هستند، از جمله سکههایی از روزهای اولیه بیتکوین. برآورد جداگانهای از Ark Invest و Unchained نشان میدهد که تقریباً ۳۵٪ از کل عرضه بیتکوین در انواع آدرسهایی قرار دارد که از نظر تئوری در برابر حمله کوانتومی آینده آسیبپذیر هستند.
محققان گوگل اخیراً دریافتند که شکستن رمزگذاری RSA ممکن است به ۲۰ برابر منابع کوانتومی کمتری نسبت به تخمینهای قبلی نیاز داشته باشد – یافتهای که جدول زمانی امنیتی را برای هر چیزی که به ساختارهای ریاضی مشابه، از جمله بیتکوین، متکی است، فشرده کرد. برآوردهای قبلی تعداد کیوبیتهای مورد نیاز برای شکستن بیتکوین را حدود ۲۰ میلیون تخمین میزد. محققان Iceberg Quantum اکنون پیشنهاد میکنند که این عدد میتواند به حدود ۱۰۰۰۰۰ کاهش یابد.
کامپیوترهای کوانتومی در پنج سال گذشته تقریباً ۱۰ برابر رشد قدرت داشتهاند.
آیا باید وحشت کنیم؟
بنابراین، آیا همه ما باید وحشت کنیم و سکههای خود را بفروشیم؟ واقعاً نه – اما باید توجه کنیم.
اول از همه، گوگل نمیگوید که کامپیوترهای کوانتومی تا سال ۲۰۲۹ رمزنگاری را خواهند شکست. این شرکت به سادگی میگوید که قصد دارد قبل از آنها آماده باشد.
همچنین، توسعهدهندگان بیتکوین در خواب نیستند. BIP 360، پیشنهادی که یک قالب آدرس مقاوم در برابر کوانتوم به نام Pay-to-Merkle-Root را معرفی میکند، اخیراً در مخزن بهبود رسمی بیتکوین ادغام شده است. این هیچ چیزی را فعال نمیکند – اما زمان را برای یک بازنگری جدی آغاز میکند.
جیمسون لوپ، همبنیانگذار شرکت نگهداری بیتکوین Casa، معتقد است که حتی اگر کامپیوترهای کوانتومی سالها از ایجاد یک تهدید واقعی فاصله داشته باشند، ارتقای پروتکل بیتکوین و انتقال میلیاردها دلار وجوه کاربران میتواند به تنهایی پنج تا ۱۰ سال طول بکشد.
لوپ در اوایل سال جاری به Decrypt گفت: “در حال حاضر، ما چندین مرتبه از داشتن یک کامپیوتر کوانتومی مرتبط با رمزنگاری فاصله داریم، حداقل تا جایی که میدانیم. اگر نوآوری در محاسبات کوانتومی با نرخ نسبتاً خطی مشابه ادامه یابد، سالها طول خواهد کشید – احتمالاً بیش از یک دهه، شاید حتی چندین دهه – قبل از اینکه به آن نقطه برسیم.”
حاکمیت غیرمتمرکز بیتکوین به این معنی است که هیچ تیم واحدی نمیتواند یک کلید را فشار دهد. ماینرها، توسعهدهندگان کیف پول، صرافیها و میلیونها کاربر فردی همگی باید همزمان حرکت کنند.
گوگل میتواند ضربالاجل ۲۰۲۹ را تعیین کند زیرا زیرساختهای خود را کنترل میکند. بیتکوین نمیتواند. و این عدم تقارن دقیقاً همان چیزی است که باعث میشود اعلامیه گوگل برای رمزنگاری مهم باشد – نه به عنوان یک حکم مرگ، بلکه به عنوان یک ضربالاجل سخت که شبکه برای خود تعیین نکرده است و نمیتواند آن را نادیده بگیرد.
Leave a Reply