امروز، هکرها با سوءاستفاده از رایانه یک کارمند و استفاده از یک افزونه آلوده VS Code، به مخازن داخلی GitHub دسترسی پیدا کردند.
ادعای فروش دادهها در یک انجمن سایبری
پس از این حادثه، گزارشهایی منتشر شد مبنی بر اینکه یک عامل تهدید با نام مستعار TeamPCP، ادعا میکند حدود ۴۰۰۰ مخزن خصوصی GitHub را در یک انجمن سایبری مجرمانه به فروش میرساند و حداقل قیمت درخواستی ۵۰ هزار دلار است.
تایید حمله توسط GitHub
GitHub این نفوذ را از طریق چندین توییت در حساب X خود تایید کرد و جزئیات آنچه تاکنون میدانست را شرح داد. طبق اعلام این پلتفرم میزبانی، مهاجم از طریق یک افزونه مخرب VS Code که بر روی یکی از دستگاههای کارمندان آن بارگذاری شده بود، به مخزن داخلی آن دسترسی پیدا کرد.
اقدامات GitHub
GitHub ادعا میکند که به محض اطلاع از حمله، نرمافزار مخرب را از دستگاه آلوده حذف کرده است. این شرکت تاکید کرد که در حال حاضر هیچ مدرکی مبنی بر دسترسی به دادههای مشتریان که خارج از سیستمهای داخلی آن نگهداری میشوند، وجود ندارد، به این معنی که به شرکتها، سازمانها یا مخازن کاربران جداگانه دسترسی پیدا نشده است.
سرویس میزبانی همچنین تایید کرد که به سرعت برای چرخاندن اعتبارنامهها اقدام کرده و ابتدا مهمترین اطلاعات محرمانه را تغییر داده است. این شرکت همچنین در حال بررسی گزارشها برای مشاهده هرگونه فعالیت اضافی است و پس از پایان تحقیقات، جزئیات بیشتری را در این مورد ارائه خواهد داد.
فهرست TeamPCP
در همین حال، محقق فرانسوی، سباستین لاتومبه، فهرستی را در یک تابلوی پیام مجرمانه توسط یک عامل تهدید با نام “TeamPCP” شناسایی کرد که ادعا میکند پشت این هک بوده است. این فهرست شامل اشارههایی به مخازن مربوط به GitHub Actions، GitHub Enterprise، GitHub Copilot، Azure، CodeQL، صورتحساب و خدمات احراز هویت است.
طبق ادعاها، آنها به دنبال باجگیری از GitHub نیستند، بلکه به دنبال یک خریدار واحد برای دادههای سرقتشده هستند و حداقل قیمت درخواستی ۵۰ هزار دلار است.
با این حال، باید توجه داشت که هیچ تایید رسمی از محتوای فهرست انجمن از سوی GitHub یا Microsoft وجود نداشته است و هرگونه ادعای مطرح شده در چنین سایتهای سایبری مجرمانهای ممکن است با احتیاط تلقی شود، زیرا هر دادهای که آنها در چنین مواردی ارائه میدهند ممکن است قدیمی یا اغراقآمیز باشد تا ارزش درکشده آن را افزایش دهد.
واکنشها به حمله
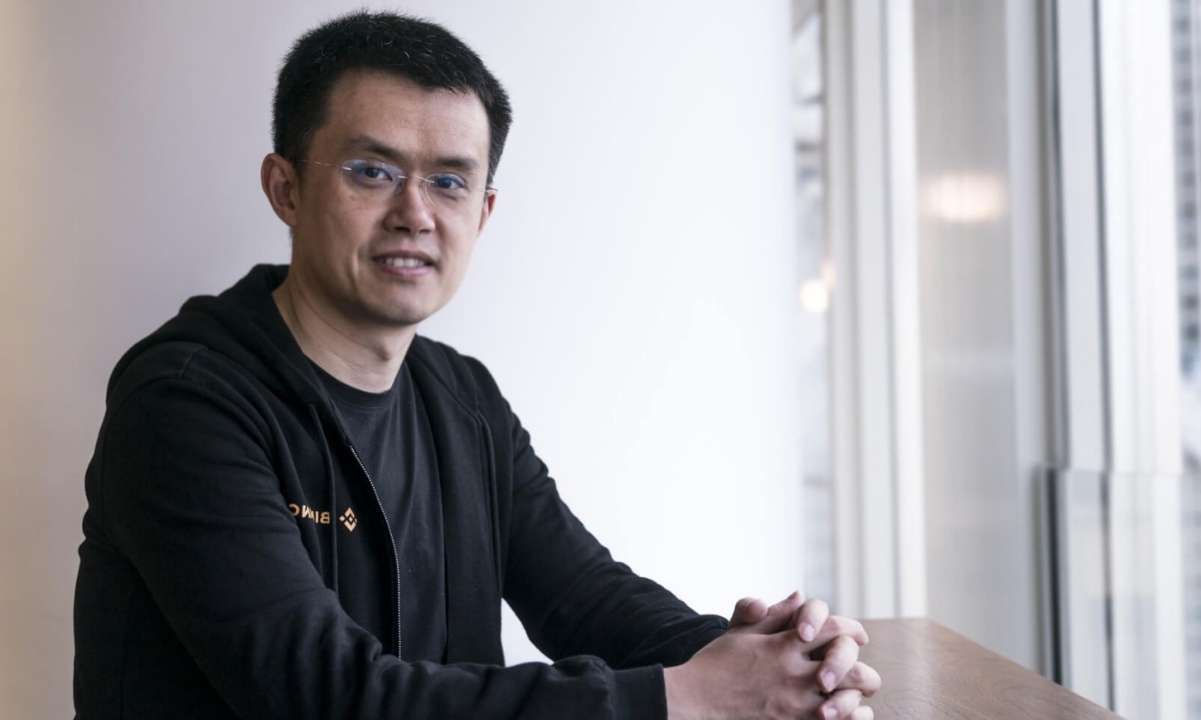
واکنشها به این نفوذ در فضای مجازی سریع بود. چانگپنگ ژائو (CZ)، همبنیانگذار Binance، یک پیام مستقیم به توسعهدهندگان ارزهای دیجیتال ارسال کرد:
“اگر کلیدهای API در کد خود دارید، حتی در مخازن خصوصی، اکنون زمان آن است که دوباره بررسی کرده و آنها را تغییر دهید.”
پاسخها، تصویری آشنا از یک مشکل در سراسر صنعت را نشان دادند. آرون شیمز، بنیانگذار Topaz DEX، آن را “یک عمل بد برای داشتن کلیدهای API در هر مخزنی، خصوصی یا غیره” خواند، اگرچه این هشدار را تایید کرد.
دیگران اشاره کردند که برای سازندگانی که صدها کلید را در پروژهها مدیریت میکنند، این یک راهحل ساده نیست.
Tuteth_، هنرمند دیجیتال، نوشت: “کل این روش ذخیرهسازی کلیدها نیاز به بهروزرسانی دارد.”
دھنوش نہرو، مفسر امنیتی، فراتر رفت:
“هیچکس نمیداند هر افزونه VS Code چه مجوزهایی دارد. چشمانداز تهدیدات امنیت سایبری ترسناک است.”
نگرانیهای امنیتی در صنعت ارزهای دیجیتال
زمانبندی این حادثه همچنین به نگرانیهای موجود در مورد امنیت ارزهای دیجیتال پس از چندین هک بزرگ در این ماه، که شامل حمله به Echo Protocol بود، که در آن هکرها موفق به ضرب ۷۶.۷ میلیون دلار eBTC شدند، دامن زد.
این حادثه خاص، تنها چند روز پس از دو حمله چند میلیون دلاری دیگر به THORChain و Verus-Ethereum Bridge رخ داد.
این مجموعه رویدادها منجر به بحثهای جدیدی در مورد مسائل مربوط به تأیید کد و آسیبپذیریهای زنجیره تأمین نرمافزار شده است، جایی که ویتالیک بوترین ادعا میکند که با کمک هوش مصنوعی، تأیید رسمی میتواند نرمافزار را با اثبات ریاضی رفتار آن، ایمنتر کند.
Leave a Reply