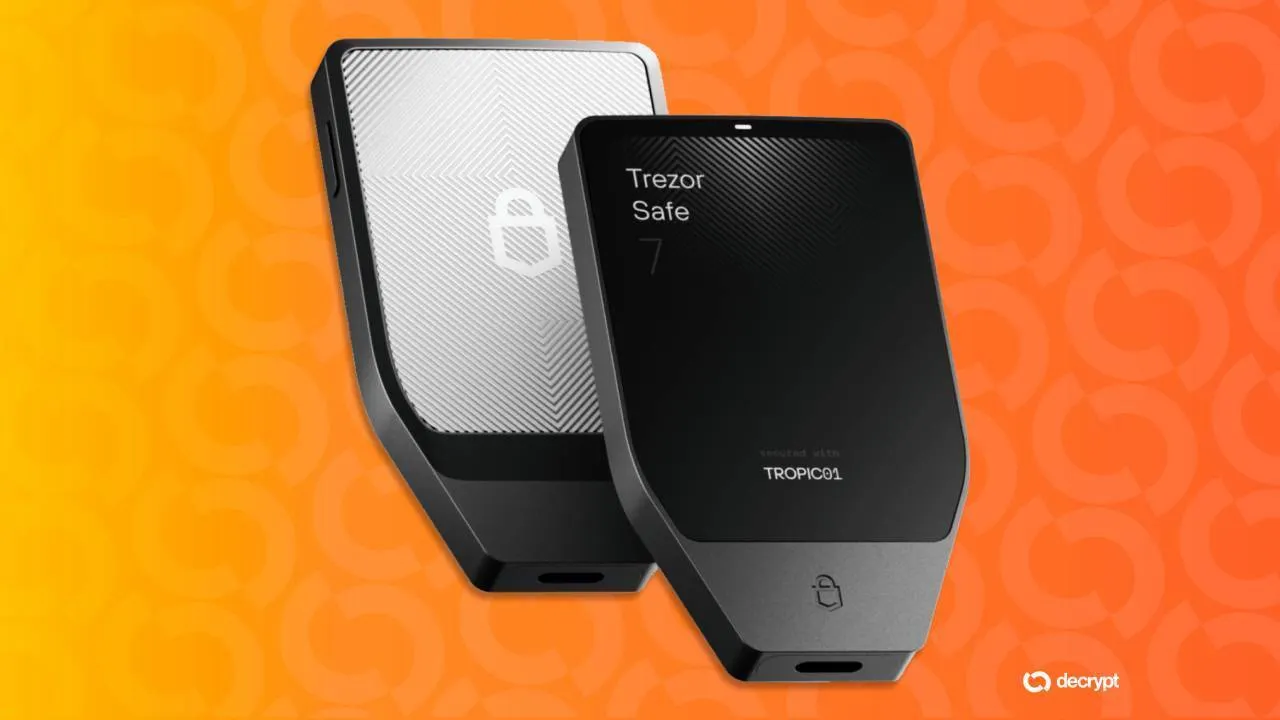
سازنده کیف پول سختافزاری ترزور (Trezor) روز چهارشنبه به کاربران خود هشدار داد که هکرها به ارائهدهنده ایمیل شخص ثالث این شرکت نفوذ کرده و از آن برای توزیع ایمیل فیشینگ با پوشش هشدار امنیتی حیاتی استفاده کردهاند.
هشدار ترزور درباره ایمیل فیشینگ
ترزور در پلتفرم X نوشت: «لطفاً توجه داشته باشید که ایمیل با عنوان «هشدار امنیتی حیاتی: آسیبپذیری آنتروپی STM32» از سوی ما ارسال نشده و یک تلاش برای فیشینگ است. روی هیچ لینکی کلیک نکنید.»
این شرکت اعلام کرد که دامنه مورد استفاده در این حمله را مسدود کرده و در حال تحقیق درباره چگونگی دسترسی هکرها به دامنه قانونی خود است.
ایمیل جعلی ترزور ادعا میکند که مهندسان این شرکت «یک آسیبپذیری حیاتی در سطح سختافزار» را در میکروکنترلرهای STM32 مورد استفاده در دستگاههای خود کشف کردهاند. سپس به دروغ ادعا میکند که این نقص، تخمین زده میشود یک چهارم دستگاهها را تحت تأثیر قرار داده و ممکن است عبارات بازیابی (recovery phrases) را با آنتروپی (تصادفی بودن) ناکافی مواجه کند. این ادعا احتمالاً با هدف سوءاستفاده از ترسهای مرتبط با اکسپلویت اخیر Coldcard که بیش از ۱۳۰ میلیون دلار بیتکوین را از کاربران ربود، مطرح شده است.
ترزور بیانیهای صادر کرد و این ایمیل را جعلی خواند و درست پس از ساعت ۴:۳۰ بعدازظهر به وقت شرقی به کاربران خود هشدار داد. این هشدار ساعتها پس از آن منتشر شد که چندین کاربر گزارش دادند ایمیل کلاهبرداری فیشینگ را از آدرسی دریافت کردهاند که به نظر میرسید آدرس ایمیل قانونی ترزور باشد.
گسترش احتمالی حمله
نیک نیومن، همبنیانگذار و مدیرعامل شرکت Casa، گفت که این کمپین ممکن است فراتر از ترزور گسترش یافته باشد و افزود که او همین موضوع را از کاربران Bitbox نیز شنیده است.
نیومن در X گفت: «به احتمال زیاد یک ارائهدهنده ایمیل بازاریابی مورد نفوذ قرار گرفته است. هوشیار باشید و به ایمیلهای ارائهدهندگان که سعی دارند شما را از طریق لینکهای مشکوک وادار به انجام اقداماتی کنند، اعتماد نکنید.»
هشدارهای مشابه از سوی کارشناسان امنیتی
جیمسون لوپ، محقق امنیت بیتکوین و مدیر ارشد امنیتی Casa، هشدار مشابهی را مطرح کرد.
او در پلتفرم X نوشت: «عوامل تهدید ممکن است ارائهدهندگان ایمیل مورد استفاده ترزور و BitBox را به خطر انداخته باشند. ایمیلهای مخربی که ادعا میکنند هر دو دارای مولدهای عدد تصادفی (RNG) معیوب هستند و نیاز به بهروزرسانی امنیتی دارند، ارسال میشوند و این ایمیلها به نظر نمیرسد جعل شده باشند. هیچ توصیه امنیتی رسمی در این زمینه صادر نشده است!»
سابقه حملات فیشینگ
در ماه اوت، ترزور و شرکت سازنده کیف پول سختافزاری Foundation به کاربران در مورد تلاشهای فیشینگ که از ترسهای امنیتی کیف پول سختافزاری سوءاستفاده میکردند، هشدار دادند. این هشدار پس از آن صادر شد که محققان آسیبپذیریهایی را در دستگاههای Coldcard افشا کردند.
در همان ماه، ترزور گزارش داد که نفوذ در ارائهدهنده خدمات حملونقل ShipMonk، دادههای مشتریان متعلق به ۸۰,۶۸۹ نفر از جمله نام، آدرس ایمیل، شماره تلفن و آدرس پستی را افشا کرده است. این شرکت هشدار داد که اطلاعات فاش شده میتواند در حملات فیشینگ پیچیدهتر مورد استفاده قرار گیرد.
Leave a Reply