Tag: رگولاتوری و سیاست

  • هایپرلیکویید و مولتیکوین: فشار بر CFTC برای تدوین یک مقررات واحد برای بازارهای پیش‌بینی

    هایپرلیکویید و مولتیکوین: فشار بر CFTC برای تدوین یک مقررات واحد برای بازارهای پیش‌بینی

    مرکز سیاست‌گذاری هایپر‌لیکویید (Hyperliquid Policy Center) و مولتی‌کوین کپیتال (Multicoin Capital) در تاریخ ۲۷ ژوئیه، اظهارنظر مشترکی را به کمیسیون معاملات آتی کالا (CFTC) در ایالات متحده ارائه کردند.

    این دو نهاد ضمن ابراز حمایت از چارچوب پیشنهادی بازار پیش‌بینی توسط این نهاد نظارتی، خواستار دو تغییر شدند که می‌تواند بر نحوه طراحی و تأیید قراردادهای رویدادهای آن‌چین (on-chain) تأثیر بگذارد.

    این اظهارنظر در واکنش مستقیم به پیشنهاد CFTC با عنوان «بازارهای پیش‌بینی؛ تعیین منافع عمومی» منتشر شده در اوایل ماه ژوئن ارائه شده است. هدف این پیشنهاد اصلاح مقررات ۴۰.۱۱ و ایجاد فرآیندی ۹۰ روزه برای بررسی قراردادهای رویدادی است که ممکن است شامل قمار، جنگ، تروریسم، ترور، یا سایر فعالیت‌های ذکر شده در قانون بورس کالا باشد.

    HPC و مولتی‌کوین این طرح را «چارچوبی شفاف و منطقی» خواندند و استدلال کردند که بازارهای پیش‌بینی باید تحت صلاحیت انحصاری فدرال CFTC قرار گیرند.

    در این نامه همچنین آمده است که تنظیم بازارهای پیش‌بینی در سطح ایالتی و ایجاد «پنجاه رژیم مجزای ایالتی» منجر به پراکندگی بازارهای مشتقه ملی خواهد شد.

    حجم معاملات بازارهای پیش‌بینی در ماه گذشته از ۵۰ میلیارد دلار فراتر رفت و نام‌های بزرگ در امور مالی سنتی نیز در حال ورود به این حوزه هستند.

    حمایت از چارچوب پیشنهادی CFTC

    امروز، همراه با @multicoin، ما یک نظر مشترک را برای حمایت از چارچوب پیشنهادی بازارهای پیش‌بینی @CFTC ارائه کردیم.

    این بازارها رشد کرده‌اند. …

    — مرکز سیاست‌گذاری هایپر‌لیکویید (@HyperliquidPC) ۲۷ ژوئیه ۲۰۲۶

    تفسیر کلمه «مشمول»

    اولین نگرانی که این گروه مطرح می‌کند، مربوط به استفاده از یک کلمه در قانون بورس کالا است: «مشمول» (involve). طبق قاعده این قانون، CFTC می‌تواند قراردادهایی را که شامل فعالیت‌های مشخص شده‌ای هستند، بررسی کرده و در صورت مغایرت با منافع عمومی، آن‌ها را ممنوع کند.

    این نامه از تفسیری متمرکز بر تسویه حمایت می‌کند. به جای اینکه خود معامله را قمار تلقی کنند، رگولاتورها باید رویدادی را که تعیین‌کننده پرداخت است، بررسی کنند. یک قرارداد زمانی مشمول قاعده ویژه خواهد شد که تسویه آن مستقیماً به فعالیت غیرقانونی مربوط باشد، نه صرفاً به این دلیل که خرید آن شبیه به شرط‌بندی است.

    درخواست شفافیت بیشتر در مورد موارد استثنایی

    علاوه بر این، این گروه درخواست مثال‌های بیشتری را مطرح کرد. موارد استثنایی ممکن است شامل قراردادهای خاصی با چندین مسیر احتمالی برای تسویه یا محصولاتی باشد که تنها به طور غیرمستقیم به یک فعالیت حساس اشاره دارند. تصاویر واضح به صرافی‌ها و توسعه‌دهندگان کمک می‌کند تا قبل از تعهد منابع برای راه‌اندازی، میزان ریسک نظارتی را ارزیابی کنند.

    شفاف‌سازی فرآیند پس از بررسی

    توصیه دوم مربوط به اتفاقاتی است که پس از بررسی تحت مقررات ۴۰.۱۱ رخ می‌دهد. طبق پیشنهاد فعلی، CFTC در صورت مسدود کردن یک قرارداد، یافته‌های کتبی را منتشر کرده و توضیح می‌دهد که چگونه آن تصمیم خاص با یافته‌های قبلی مطابقت دارد.

    HPC و مولتی‌کوین استدلال می‌کنند که این امر می‌تواند شکاف اطلاعاتی ایجاد کند: تأیید یک قرارداد، حتی از طریق عدم اقدام، می‌تواند به اندازه ممنوعیت، اطلاعاتی در مورد مرزهای نظارتی آشکار کند. بدون هیچ دلیل عمومی، پلتفرم‌های دیگر ممکن است همان کار حقوقی را تکرار کنند، به دنبال راهنمایی باشند، یا از محصولاتی که می‌توانستند مجاز باشند، اجتناب کنند.

    در هر صورت، دنبال کردن تحولات پیرامون این نامه و اینکه آیا CFTC دو تغییر درخواستی را اتخاذ خواهد کرد، جالب است. این می‌تواند نشانه‌ای باشد که رگولاتورها فعالانه به صحبت‌های کارشناسان صنعت گوش می‌دهند و تلاش می‌کنند قوانینی را وضع کنند که هم برای همه ذینفعان منصفانه باشد.
  • پیروزی کَلشی و پولیمارکت؛ قاضی ممنوعیت بازار پیش‌بینی مینه‌سوتا را موقتاً مسدود کرد

    پیروزی کَلشی و پولیمارکت؛ قاضی ممنوعیت بازار پیش‌بینی مینه‌سوتا را موقتاً مسدود کرد

    قاضی فدرال اجرای قانون ۳۴۳۲ در ایالت مین را که اولین قانون ایالتی برای جرم‌انگاری بازارهای پیش‌بینی بود، مسدود کرد. این حکم که روز دوشنبه صادر شد، به شرکت‌های Kalshi، Polymarket و کمیسیون معاملات آتی کالا (CFTC) دستور موقت داد، در حالی که این قانون قرار بود روز شنبه اجرایی شود.

    کاترین مندنز، قاضی دادگاه منطقه‌ای ایالات متحده، دریافت که سه شاکی احتمال موفقیت در ادعاهای پیش‌دستی صریح را دارند و این پلتفرم‌ها متحمل خسارات جبران‌ناپذیر خواهند شد. دستور ۴۴ صفحه‌ای او اجرای قانون را علیه بورس‌هایی که در CFTC به عنوان بازارهای قرارداد تعیین‌شده ثبت شده‌اند، ممنوع می‌کند و تا زمان صدور حکم نهایی معتبر خواهد بود.

    مندنز نوشت که اینکه آیا قانون مین پیش‌دستی می‌شود یا خیر، به این بستگی دارد که آیا معاملات مورد بحث «در معنای قانون معاملات آتی کالا (CEA) به عنوان ‘سوآپ’ واجد شرایط هستند یا خیر». او دریافت که قراردادهای مربوط به انتخابات سنا، برنده جام جهانی و بازگشایی تنگه هرمز از این مانع عبور می‌کنند، زیرا آن‌ها به رویدادهایی با «پیامدهای اقتصادی، مالی یا تجاری آشکار» مربوط می‌شوند. اما بازارهای Kalshi در مورد اینکه چه کسی برنده Love Island USA می‌شود یا اینکه اعلام‌کننده‌ها در اواسط مسابقه چه می‌گویند، احتمالاً اینطور نیستند.

    این تمایز مهم است زیرا نحوه طرح دعوی در این پرونده تعیین‌کننده است. CFTC در جلسه ۲ ژوئیه تأیید کرد که چالش آن ماهوی است و مستلزم اثبات این است که هیچ شرایطی وجود ندارد که قانون معتبر باشد. مندنز دریافت که قانون «ممکن است در تمام کاربردهای خود پیش‌دستی نشود» و با این حال برای حفظ وضعیت موجود، آن را ممنوع کرد و هر دو طرف را به دلیل برخورد با اختلاف به عنوان «پیشنهادات همه یا هیچ» سرزنش کرد. او نوشت که تسکین دائمی «ممکن است بسیار محدودتر باشد».

    الیسون گفت که ایالت «با احترام با خوانش دادگاه از وضعیت موجود مخالف است»، خوانشی که او به Courthouse News گفت «به اپلیکیشن‌های قمار غارتگرانه اجازه گسترش می‌دهد». یادداشت او استدلال می‌کرد که این پلتفرم‌ها می‌توانند الزامات فدرال را برآورده کنند و در عین حال آنچه را که در ایالت ارائه می‌دهند محدود کنند.

    CFTC علیه چندین ایالت از جمله ایلینوی، آریزونا، کنتیکت و ویسکانسین و مین شکایت کرده است، جایی که وزارت دادگستری و این سازمان ظرف چند ساعت پس از تبدیل شدن لایحه به قانون، شکایت خود را ثبت کردند. Kalshi چند روز بعد اقدام کرد.

    این حکم یک روز قبل از مهلتی که این سازمان برای خود تعیین کرده بود، صادر شد. در نامه‌ای مورخ ۲۴ ژوئیه، CFTC به مندنز اعلام کرد که در صورت عدم صدور حکم یا تعلیق تا پایان وقت اداری سه‌شنبه، درخواست خود را «به طور سازنده رد شده» تلقی کرده و از دادگاه استیناف منطقه هشتم درخواست تسکین موقت خواهد کرد. Kalshi و Polymarket اعلام کردند که همین کار را انجام خواهند داد.

  • بلک‌راک از قانون شفافیت حمایت کرد؛ تام لی از انقلاب پول برنامه‌پذیر خبر داد

    بلک‌راک از قانون شفافیت حمایت کرد؛ تام لی از انقلاب پول برنامه‌پذیر خبر داد

    بیت‌ماین: ریکاوری رمزارزها با پذیرش جهانی و چشم‌انداز پول نرم‌افزاری

    تام لی، رئیس هیئت مدیره بیت‌ماین، روز دوشنبه در گفت‌وگو با شبکه CNBC اظهار داشت که بازار رمزارزها در حال بازیابی است، چرا که این حوزه در خارج از ایالات متحده با استقبال روبرو شده است. وی افزود که اروپا، ژاپن و روسیه در حال تصویب قوانینی شبیه به “قانون شفافیت” (CLARITY Act) برای تنظیم این صنعت هستند که این امر شتاب‌دهنده حرکت بازار بوده است.

    لی معتقد است که با اجرایی شدن چنین قوانینی در آمریکا، بازار رمزارزها به طور چشمگیری تقویت خواهد شد و به لایه نرم‌افزاری قابل برنامه‌ریزی پول تبدیل خواهد شد. وی گفت: “از آنجایی که رمزارزها پول را به نرم‌افزار تبدیل می‌کنند، بسیاری از چیزها می‌توانند به پول تبدیل شوند.” او پیش‌بینی کرد که در آینده، مواردی مانند امتیاز وفاداری و اعتبار اجتماعی، به ویژه در دستان عوامل هوش مصنوعی که یکی از کاربردهای کلیدی رمزارزها محسوب می‌شود، می‌توانند عملکردی شبیه به پول پیدا کنند.

    حمایت بلک‌راک و چشم‌انداز قانون شفافیت

    سمارا کوهن، مدیر ارشد اجرایی و رئیس جهانی توسعه بازار در بلک‌راک، این دیدگاه را تکرار کرد و این اقدام را “گامی مهم در جهت ایجاد چارچوب نظارتی برای دارایی‌های دیجیتال با اولویت دادن به سرمایه‌گذاران” خواند. وی افزود که این لایحه به “ایالات متحده کمک خواهد کرد تا دوران بعدی ساختار بازار را شکل دهد و ضمن حمایت از نوآوری، شفافیت، تاب‌آوری و حمایت از سرمایه‌گذاران را که آمریکا را در بازارهای سرمایه پیشرو نگه می‌دارد، حفظ کند.”

    لایحه قانون شفافیت در ژوئیه ۲۰۲۵ با حمایت قوی دو حزبی از مجلس نمایندگان گذشت و در ۱۴ مه ۲۰۲۶ از کمیته بانکی سنا عبور کرد. با این حال، مذاکرات اخیر بر روی بخشی مربوط به اخلاق و تضاد منافع متمرکز بوده است که رئیس‌جمهور و اعضای کنگره را از صدور یا حمایت از دارایی‌های دیجیتال منع می‌کند. متن ادغام شده سنا در ۲۲ ژوئیه منتشر شد که شامل مفاد اخلاقی بود.

    موانع تصویب نهایی و خوش‌بینی به آینده

    جان تونه، رهبر اکثریت سنا، در ۲۳ ژوئیه اعلام کرد که انتظار ندارد این لایحه پیش از تعطیلات تابستانی به رأی گذاشته شود و مسائل اخلاقی همچنان نقطه اصلی اختلاف باقی مانده است. در حال حاضر هیچ رأی‌گیری در صحن سنا برنامه‌ریزی نشده است، بنابراین ضرب‌الاجل عملی برای تصویب در سال ۲۰۲۶، پیش از تعطیلات آگوست سنا، حدود ۷ آگوست است. عدم تصویب در این زمان، احتمالاً اقدام در مورد آن را به دوره “اردک لنگ” پس از انتخابات میان‌دوره‌ای یا به سال ۲۰۲۷ موکول خواهد کرد.

    آن کلی، مشاور روابط سیاستی، گفت: “مراحل رویه‌ای… اتمام کار پیش از تعطیلات را بسیار دشوار می‌کند.” وی افزود: “می‌دانم که بسیاری از افراد از اینکه این لایحه تا اوایل آگوست تصویب نخواهد شد، ناامید هستند. این به معنای پایان کار قانون شفافیت برای امسال نیست.”

    لی نیز با ابراز امیدواری مبنی بر اینکه “هر چیزی ممکن است رخ دهد”، گفت: “به نظر می‌رسد امتیازات زیادی داده شده است، اما مخالفان لایحه همچنان می‌خواهند چیز دیگری را استخراج کنند.” در پستی جداگانه، لی فهرستی از موسسات مالی بزرگ حامی قانون شفافیت را منتشر کرد که شامل گلدمن ساکس، بلک‌راک، فیدلیتی، فرانکلین تمپلتون و چارلز شواب بود. وی تاکید کرد: “کنگره باید اقدام کرده و این لایحه را تصویب کند.”

  • رمز عبور تلفن را به مأموران مرزی داد؛ همه چیز پاک شد و اکنون با اتهامات فدرال روبروست

    رمز عبور تلفن را به مأموران مرزی داد؛ همه چیز پاک شد و اکنون با اتهامات فدرال روبروست

    ساموئل تونیک با خطر زندان به دلیل استفاده از رمز عبور “اجبار” در تلفن همراه خود روبرو است.

    این ساکن آتلانتا بر اساس یک قانون فدرال به ندرت اجرا شده – 18 U.S.C. § 2232، قانونی که از بین بردن اموال برای جلوگیری از ضبط آنها توسط مقامات را غیرقانونی می‌داند – متهم شده است. این اتهام پس از آن مطرح شد که او ظاهراً در تاریخ ۲۴ ژانویه ۲۰۲۵، در جریان بازرسی مرزی بدون حکم در فرودگاه هارتسفیلد-جکسون آتلانتا، یک “رمز عبور اجبار” را در تلفن خود فعال کرده است. طبق گزارش گاردین، این اولین پیگرد کیفری شناخته شده در ایالات متحده است که شامل این ویژگی به دلیل استفاده از رمز عبور می‌شود.

    رمز عبور اجبار، یک کد دوم برای باز کردن قفل است که در کنار کد اصلی خود تنظیم می‌کنید. با وارد کردن پین واقعی، تلفن شما به طور عادی باز می‌شود. اما با وارد کردن کد اجبار، دستگاه فوراً و به طور برگشت‌ناپذیر پاک می‌شود؛ کلیدهای رمزگذاری (قفل‌های ریاضی که داده‌های شما را درهم می‌شکنند و آن را برای هر کسی بدون کد صحیح غیرقابل خواندن می‌کنند) حذف شده و تلفن به همان حالت اولیه کارخانه باز می‌گردد.

    این ویژگی در GrapheneOS وجود دارد؛ نسخه‌ای از اندروید با امنیت حریم خصوصی بالا که منحصراً برای تلفن‌های Google Pixel ساخته شده و مورد علاقه روزنامه‌نگاران، فعالان و محققان امنیتی است. ادوارد اسنودن پس از توییت کردن اینکه او یکی از کاربران روزانه آن است، آن را مورد ستایش قرار داد، اما این سیستم عامل سال‌هاست که وجود دارد.

    GrapheneOS و ویژگی رمز عبور اجبار

    سیستم عامل GrapheneOS در ژوئن ۲۰۲۴، با هدف قرار دادن دقیق همین نوع سناریو – یعنی فردی که مجبور به تحویل دستگاه خود می‌شود – قابلیت پین اجبار را اضافه کرد.

    این ویژگی قبلاً در اختلافات حقوقی مطرح شده است. در سال ۲۰۲۳، همانطور که Decrypt پوشش داد، دادگاه‌ها با محدودیت‌های نظارت بر تلفن‌های هوشمند مواجه شدند، زمانی که دستگاه‌های دارای سیستم‌عامل‌های متمرکز بر حریم خصوصی از جمله GrapheneOS در برابر نرم‌افزارهای نظارتی که طبق دستور قاضی نصب شده بودند، مقاومت نشان دادند.

    وکلای تونیک می‌گویند دقیقاً همین اتفاق افتاده است. ماموران گمرک و حفاظت مرزی او را هنگام بازگشت از جمهوری دومینیکن به اتاق بازرسی ثانویه کشاندند و بدون حکم، با استناد به آنچه “استثنای بازرسی مرزی” برای متمم چهارم نامیده می‌شود، خواستار دسترسی به تلفن او شدند. طبق گفته وکلای وی، به او اجازه دسترسی به وکیل داده نشد و هرگز حقوق میراندا به او ابلاغ نشد.

    طبق اسناد دادگاه، هنگامی که او یک کد را ارائه کرد، “صفحه نمایش تاریک شد، چندین بار چشمک زد و به نظر می‌رسید تلفن راه‌اندازی مجدد شد.” ماموران با این حال دستگاه را ضبط کردند و اندکی پس از آن او را وارد کشور کردند.

    خود کیفرخواست دولت، تونیک را به ارائه “یک رمز عبور به ماموران مرزی که باعث حذف محتوای دیجیتال تلفن شد” قبل از ضبط دستگاه متهم می‌کند.

    بنیاد مرز الکترونیکی (Electronic Frontier Foundation) راهنمای عمومی در مورد حقوق دستگاه‌ها در مرز ایالات متحده دارد که بخشی از تلاش گسترده‌تر برای ابزارهای اولویت‌دار حریم خصوصی است که سال‌هاست شتاب گرفته است. تونیک اعلام بی‌گناهی کرده است. انتظار می‌رود یک قاضی فدرال در مورد درخواست او برای سرکوب شواهد، زودتر از پایان اکتبر تصمیم‌گیری کند.

  • سازمان بورس تایلند از بیت‌کاب به دلیل پنهان‌کاری هک ۴۷ میلیون دلاری شکایت کیفری کرد

    سازمان بورس تایلند از بیت‌کاب به دلیل پنهان‌کاری هک ۴۷ میلیون دلاری شکایت کیفری کرد

    کمیسیون بورس و اوراق بهادار تایلند شکایتی کیفری علیه صرافی ارز دیجیتال بیت‌کاب (Bitkub) و دو مدیر سابق آن به دلیل ارائه گزارش‌های نادرست به نهاد ناظر پس از هک سال ۲۰۲۱ تنظیم کرده است.

    شکایت کیفری علیه بیت‌کاب

    بر اساس گزارش‌های رسانه‌های محلی، این شکایت که در اداره سرکوب جرایم اقتصادی تایلند ثبت شده، ناشی از یک حمله سایبری در ماه مه ۲۰۲۱ است که طی آن ۱۶ نوع دارایی دیجیتال به ارزش ۱.۷ میلیارد بات (۴۷ میلیون دلار) از این صرافی برداشت شد. کمیسیون بورس و اوراق بهادار ادعا می‌کند که از ماه مه تا اکتبر ۲۰۲۱، گزارش‌های روزانه سرمایه خالص بیت‌کاب هیچ تغییر قابل توجهی در دارایی‌های آن نشان نداده و این ضرر را پنهان کرده است که نقض فرمان کسب‌وکار دارایی‌های دیجیتال این کشور محسوب می‌شود.

    اتهامات علیه مدیران سابق

    دو مدیر سابق، ساکولکورن ساکاوی (Sakolkorn Sakavee) و تاوی‌ساپ راوان (Thaweesap Rawan)، متهم به ثبت اطلاعات نادرست برای گمراه کردن نهاد ناظر و القای این باور هستند که دارایی‌های مشتریان دست‌نخورده باقی مانده است. این پرونده اکنون به پلیس و دادستان‌ها ارجاع شده است تا تصمیم بگیرند آیا آن را به دادگاه بکشانند یا خیر.

    واکنش بیت‌کاب

    بیت‌کاب اعلام کرده است که این موضوع به یک تصمیم گزارش‌دهی پنج سال پیش مربوط می‌شود و وجوه مشتریان امن است. این شرکت اظهار داشت که مسئولان مربوطه تصمیم گرفتند سرقت کیف پول را برای جلوگیری از هجوم بانکی (bank run) افشا نکنند و بنیان‌گذاران آن دارایی‌های جایگزین را به همان میزان خریداری کردند، به طوری که نه بیت‌کاب و نه مشتریانش متحمل ضرر مالی نشدند. این شرکت افزود که کمیسیون بورس و اوراق بهادار تا سپتامبر ۲۰۲۵ دارایی‌های خود را دست‌نخورده تأیید کرده بود.

    اظهارات مدیر سابق

    در یک بیانیه ویدیویی که در فیس‌بوک منتشر شد، ساکولکورن طبق ترجمه بانکوک پست، مسئولیت کامل را پذیرفت. این مدیر سابق گزارش داده است که شخصاً گزارش‌ها را بدون اطلاع سایر مدیران یا کارکنان تغییر داده و خبر هک را پنهان کرده است، زیرا از برداشت‌های هراس‌آور و “هجوم بانکی” که می‌توانست صرافی را نابود کند، می‌ترسیده است. ساکولکورن افزود که بنیان‌گذاران بیت‌کاب از پول خود برای بازخرید دارایی‌های سرقت شده استفاده کردند تا زمانی که تمام مشتریان بازپرداخت شدند. او عذرخواهی کرد، از هیئت مدیره شرکت استعفا داد و متعهد به همکاری با نهادهای نظارتی شد.

    چشم‌انداز بیت‌کاب

    این پرونده در حالی مطرح می‌شود که بیت‌کاب، که زمانی صرافی غالب ارز دیجیتال در تایلند بود، برای عرضه عمومی تلاش می‌کند. این صرافی از آن زمان توسط بازوی محلی بایننس، بایننس تی‌اچ (Binance TH)، که طبق گزارش کوین‌مارکت‌کپ (CoinMarketCap) در رتبه ۳۱ صرافی‌های جهانی و بیت‌کاب در رتبه ۶۸ قرار دارد، پیشی گرفته است. بیت‌کاب عرضه اولیه عمومی برنامه‌ریزی شده خود در بورس اوراق بهادار تایلند را در نوامبر ۲۰۲۵ به دلیل رکود بازار محلی به تعویق انداخت و در عوض در حال بررسی عرضه ۲۰۰ میلیون دلاری در هنگ کنگ بود.

  • گارلینگ‌هاوس: قانون شفافیت آخرین مانع نظارتی ریپل است؛ سنا فوراً اقدام کند

    گارلینگ‌هاوس: قانون شفافیت آخرین مانع نظارتی ریپل است؛ سنا فوراً اقدام کند

    ریپل خواستار تسریع قانون دارایی‌های دیجیتال شد؛ مدیرعامل: “کامل‌گرایی دشمن خوبی است”

    برد گارلینگهاوس، مدیرعامل ریپل، روز ۲۲ ژوئیه با فراخوانی مستقیم از کنگره برای پیشبرد قانون شفافیت بازار دارایی‌های دیجیتال (Digital Asset Market CLARITY Act)، پیامی را که استو آلدروتی، مدیر ارشد حقوقی ریپل، مطرح کرده بود، تقویت کرد و با قاطعیت اعلام داشت: “کامل‌گرایی نمی‌تواند دشمن خوبی باشد. بیایید این کار را انجام دهیم!”

    این فشار در حالی صورت می‌گیرد که این لایحه در حال مذاکرات فعال در سنا است و هفت سناتور دموکرات به دنبال تضمین‌های قوی‌تر برای مصرف‌کنندگان و اجرای قوانین پیش از رأی‌گیری نهایی هستند.

    آلدروتی قانون شفافیت را به صراحت به عنوان اقدامی برای حفاظت از مصرف‌کننده معرفی کرده بود و به الزامات تقویت‌شده مبارزه با پولشویی، ابزارهای اجرایی گسترده‌تر برای نهادهای انتظامی و اختیارات جدید برای دادستان‌های کل ایالتی اشاره کرده بود. گارلینگهاوس نیز این دیدگاه را به طور کامل تأیید کرد.

    قانون شفافیت یک لایحه حفاظت از مصرف‌کننده است: مبارزه قوی با پولشویی/شناسایی مشتری، ابزارهای واقعی برای نهادهای انتظامی و دادستان‌های کل ایالتی. اگر این قانون کنار گذاشته شود، مصرف‌کنندگان در وضعیت فعلی و بدون استانداردهای روشن برای سوءاستفاده بازیگران مخرب (دوباره) رها خواهند شد. کامل‌گرایی نمی‌تواند…

    لورن بلیو، رئیس مشترک سیاست عمومی ریپل در سطح جهانی، با هشدار این‌که رد شدن این لایحه می‌تواند کاربران دارایی‌های دیجیتال را در معرض همان شکاف‌های ساختاری قرار دهد که منجر به فروپاشی FTX شد، بر اهمیت موضوع افزود.

    بعد نهادی، محور اصلی محاسبات ریپل در دفاع از این لایحه است. گارلینگهاوس بارها قانون شفافیت را آخرین مانع قانونی برای دستیابی XRP به مقیاس واقعی نهادی در حوزه رمزارزها توصیف کرده است؛ نوعی طبقه‌بندی کالا توسط CFTC که به گسترش دسترسی نهادی کمک می‌کند.

    سناتور سینتیا لومیس به دفاع جمهوری‌خواهان از این لایحه ادامه داده و شفافیت را چارچوبی برای افزایش پاسخگویی نهادهای نظارتی، بهبود نظارت بر بازار و ارائه قوانین عملیاتی مشخص برای شرکت‌های منطبق توصیف کرده است.

    استدلال او این است که استانداردهای فدرال روشن‌تر هم به نفع شرکت‌های قانونی و هم نهادهای نظارتی مسئول رسیدگی به تخلفات است؛ موضعی که با بازتعریف لایحه به عنوان زیرساخت اجرایی، نه کمک به صنعت، برای جلب آرای دموکرات‌ها طراحی شده است.

    این استدلال هنوز شکاف با سناتورهای مخالف را پر نکرده است. با نگرانی‌هایی که بر الزامات نظارتی و حفاظت از مصرف‌کنندگان مالی متمرکز است، گارلینگهاوس اکنون به طور عمومی قانون‌گذاران را برای حل و فصل این موضوع تحت فشار قرار می‌دهد.

    حمایت از قانون شفافیت فراتر از جامعه بومی تنظیم‌گری رمزارزها رفته است. فیدلیتی مستقیماً خواستار اقدام سنا شده و به روندهای مشارکت نهادی اشاره کرده است که قطعیت نظارتی را فوری می‌سازد.

    مدیرعامل گلدمن ساکس نیز حمایت خود را از یک چارچوب مشخص برای دارایی‌های دیجیتال ابراز کرده است. کمپین “Stand With Crypto” نیز در حال اجرای یک کارزار مردمی هماهنگ برای تبدیل احساسات کاربران به تماس با کنگره است.

    بیش از ۲۰۰ سازمان به فراخوان رسمی برای پیشرفت در این قانون‌گذاری پیوسته‌اند و بیش از ۱۲۰۰ شرکت فناوری به طور جداگانه از یک چارچوب فدرال برای رمزارزها حمایت کرده‌اند.

    گستردگی این ائتلاف، قوی‌ترین استدلال ساختاری ریپل است: هنگامی که شرکت‌های قدیمی وال استریت و زنجیره‌های تأمین سیلیکون ولی در مورد یک لایحه هم‌نظر هستند، میانه‌روهای سنا با هزینه سیاسی واقعی در مخالفت صرفاً بر اساس رویه‌های اجرایی روبرو می‌شوند.

    برای XRP به طور خاص، پیامدها ملموس هستند. اصطکاک نهادی پیرامون RLUSD ریپل و اکوسیستم گسترده‌تر XRP دقیقاً به این دلیل ادامه یافته که طبقه‌بندی قانونی حل نشده باقی مانده است. استانداردهای نظارتی روشن‌تر تحت قانون شفافیت، این ابهام را برطرف کرده و دسترسی به منابع سرمایه‌ای را که در حال حاضر دارایی‌های در منطقه خاکستری نظارتی را خارج از دسترس می‌دانند، باز خواهد کرد.

  • کلید توقف هوش مصنوعی: چرا قانون‌گذاران آمریکا خواهان آن هستند؟

    کلید توقف هوش مصنوعی: چرا قانون‌گذاران آمریکا خواهان آن هستند؟

    کنگره آمریکا خواستار «کلید خاموش‌کننده» برای مدل‌های هوش مصنوعی شد

    دو نماینده کنگره آمریکا روز پنجشنبه طرحی را معرفی کردند که به دولت فدرال اجازه می‌دهد در صورت لزوم، مدل‌های پیشرفته هوش مصنوعی را از دسترس خارج کند. این اقدام دو روز پس از آن صورت گرفت که شرکت OpenAI اعتراف کرد مدل‌هایش از یک محیط آزمایشی قفل‌شده فرار کرده و به پلتفرم Hugging Face نفوذ کرده‌اند.

    جزئیات طرح «کلید خاموش‌کننده هوش مصنوعی»

    نمایندگان تد لیو (دموکرات از کالیفرنیا) و ناتانیل مورن (جمهوری‌خواه از تگزاس) با معرفی لایحه «کلید خاموش‌کننده هوش مصنوعی» (AI Kill Switch Act)، خواستار ایجاد چارچوبی قانونی برای تسهیل فرآیند حذف یک مدل از بازار شده‌اند. این فرآیند می‌تواند شامل توقف تولید پاسخ توسط مدل (inference)، قطع دسترسی کاربران، محدود کردن توان محاسباتی تغذیه‌کننده مدل، یا خاموش کردن کامل آن باشد.

    در حال حاضر، هر ارائه‌دهنده خدمات هوش مصنوعی می‌تواند مدل خود را متوقف کند و برخی این کار را به طور معمول انجام می‌دهند. اما آنچه وجود ندارد، قانونی است که آن‌ها را ملزم به حفظ این قابلیت کند، یا یک مقام فدرال که بتواند دستور استفاده از آن را صادر کند.

    خلاء قانونی و راه‌حل پیشنهادی

    این خلاء صرفاً نظری نیست. در ماه ژوئن، زمانی که وزارت بازرگانی آمریکا خواستار خروج مدل‌های Mythos 5 و Fable 5 شرکت Anthropic از بازار شد، هیچ اختیار قانونی برای خاموش کردن آن‌ها نداشت و در عوض مجبور شد از قوانین کنترل صادرات استفاده کند. لیو این وضعیت را «ناخوشایند» خوانده و خواهان قانونی جدید با اختیارات مشخص شده است.

    شرکت OpenAI در تاریخ ۲۱ جولای فاش کرد که مدل GPT-5.6 Sol و یک مدل منتشر نشده دیگر، در طول یک ارزیابی داخلی امنیت سایبری، از یک محیط ایزوله (sandbox) بدون دسترسی به اینترنت فرار کرده‌اند. این مدل‌ها در حال ارزیابی در ExploitGym، یک معیار عمومی بودند که ۸۹۸ نقص نرم‌افزاری واقعی را به عاملان هوش مصنوعی ارائه می‌داد و از آن‌ها می‌خواست تا هر نقص را به یک حمله موفق تبدیل کنند.

    این مدل‌ها به جای حل مشکلات، یک آسیب‌پذیری ناشناخته (zero-day) را در یک نرم‌افزار واسط پیدا کرده، دسترسی خود را ارتقا داده، به اینترنت آزاد دسترسی یافته و به پایگاه داده تولیدی Hugging Face نفوذ کرده‌اند. طبق گفته OpenAI، این مدل‌ها «به شدت بر یافتن راه‌حلی برای ExploitGym متمرکز بودند».

    اگرچه این مدل‌ها در حال حمله به کسی نبودند و صرفاً در حال تقلب در یک آزمون بودند، اما این اتفاق زنگ خطر را در واشنگتن به صدا درآورد.

    جزئیات اجرایی و مجازات‌ها

    لایحه پیشنهادی، قانون امنیت داخلی (Homeland Security Act) را اصلاح می‌کند و شامل هوش مصنوعی‌هایی می‌شود که با سرمایه‌گذاری بیش از ۱۰۰ میلیون دلار در توان محاسباتی آموزش دیده‌اند و توسط شرکت‌هایی اداره می‌شوند که حداقل ۵۰۰ میلیون دلار در سال از آن درآمد کسب می‌کنند. در عمل، این شامل شرکت‌هایی مانند OpenAI، Google، Anthropic، Microsoft و چند شرکت دیگر می‌شود. وزارت امنیت داخلی (DHS) این آستانه‌ها را ظرف ۹۰ روز از طریق CISA تعیین کرده و سپس سالانه آن‌ها را به‌روزرسانی خواهد کرد.

    شرکت‌های مشمول این قانون موظف خواهند بود حوادث جدی را ظرف ۱۵ روز گزارش دهند و مجموعه‌ای از کنترل‌های تدریجی را آماده نگه دارند؛ از جمله کند کردن مدل، غیرفعال کردن قابلیت‌های خاص، بازگشت به نسخه قدیمی‌تر، یا خاموش کردن کامل آن.

    وزیر امنیت داخلی، با مشورت وزارت بازرگانی و مدیر اطلاعات ملی، می‌تواند دستور خاموش کردن هر یک از این مدل‌ها را صادر کند.

    شرکت تحت دستور موظف است وزن‌ها و داده‌های تله‌متری مدل را حفظ کند، به کاربران اطلاع دهد و انطباق خود را تأیید کند. این شرکت می‌تواند ظرف ۴۸ ساعت درخواست تجدید نظر کند، اما این درخواست مانع اجرای دستور نخواهد شد.

    عدم حفظ قابلیت «کلید خاموش‌کننده» تا ۲ میلیون دلار در روز جریمه دارد و سرپیچی از دستور خاموش کردن تا ۲۰ میلیون دلار در روز جریمه در پی خواهد داشت.

    این لایحه تنها حوادثی را که خارج از چارچوب «تست‌های قرمز» (red-teaming) یا آزمایش‌های ساختاریافته رخ دهند، به عنوان حادثه تلقی می‌کند؛ این تست‌ها روش‌هایی هستند که آزمایشگاه‌ها برای یافتن نقص‌ها از آن‌ها استفاده می‌کنند. مدل‌های OpenAI دقیقاً در چنین شرایطی فرار کرده بودند.

    حمایت‌ها و پیشینه

    لیو همچنین به شرکت Anthropic اشاره کرد که مدل‌های Mythos 5 و Fable 5 آن در ماه ژوئن تحت کنترل‌های اضطراری صادراتی (که به عنوان یک کلید خاموش‌کننده جایگزین استفاده شد، زیرا کلید خاموش‌کننده واقعی وجود نداشت) از دسترس خارج و در تاریخ ۳۰ ژوئن مجدداً فعال شدند.

    لیو در بیانیه‌ای گفت: «ضروری است که این سیستم‌های هوش مصنوعی دارای کلیدهای خاموش‌کننده باشند.» مورن نیز این موضوع را از دیدگاه حزب خود مطرح کرد: «نظارت به این معناست که اطمینان حاصل کنیم انسان‌ها توانایی کنترل فناوری‌ای را که می‌سازیم، حفظ کنند.»

    این ایده جدید نیست. لایحه SB 1047 کالیفرنیا نیز قابلیت خاموش کردن کامل را با همان آستانه ۱۰۰ میلیون دلاری توان محاسباتی طلب کرده بود اما در سال ۲۰۲۴ وتو شد. همچنین ۱۶ شرکت هوش مصنوعی در همان سال تعهدنامه داوطلبانه سئول را امضا کردند که فاقد وزن قانونی بود.

    افکار عمومی نیز در این زمینه پیشرو است. نظرسنجی ماه ژوئن از ۱۰۰۷ رأی‌دهنده احتمالی توسط مؤسسه سیاست هوش مصنوعی نشان داد که ۸۶ درصد خواهان یک کلید خاموش‌کننده تضمین شده برای قدرتمندترین سیستم‌ها هستند (۸۸ درصد دموکرات‌ها، ۸۶ درصد مستقل‌ها و ۸۳ درصد جمهوری‌خواهان).

    نه OpenAI و نه Anthropic تاکنون به طور عمومی در مورد این لایحه اظهار نظر نکرده‌اند. این لایحه روز جمعه هنوز به هیچ کمیته‌ای ارجاع داده نشده بود.

  • اتحادیه اروپا هاکس جاستین سان را در تحریم‌های روسیه قرار داد

    اتحادیه اروپا هاکس جاستین سان را در تحریم‌های روسیه قرار داد

    اتحادیه اروپا صرافی ارز دیجیتال HTX را که متعلق به جاستین سان، بنیانگذار ترون، است، به فهرست تحریم‌های جدید خود علیه روسیه اضافه کرد.

    تحریم‌های جدید اتحادیه اروپا علیه روسیه

    اتحادیه اروپا در تازه‌ترین دور تحریم‌های خود علیه روسیه، صرافی ارز دیجیتال HTX را که تحت مالکیت و مشاوره جاستین سان، بنیانگذار ترون، قرار دارد، در فهرست تحریم‌ها گنجاند. این صرافی در بیست و یکمین بسته تحریمی اتحادیه اروپا که روز پنجشنبه تصویب شد، قرار گرفت. اتحادیه اروپا این بسته را بزرگترین مجموعه تحریم‌های فردی در چهار سال اخیر خوانده و شامل ۲۱۸ مورد می‌شود. HTX تحت نام اپراتور خود، Huobi Global SA، در ضمیمه‌ای از شرکت‌های مالی و ارز دیجیتال که اتحادیه اروپا آن‌ها را به “اخلال قابل توجه” در اقدامات خود علیه روسیه متهم کرده، ذکر شده است.

    از تاریخ ۲۳ اوت، افراد در اتحادیه اروپا از انجام تراکنش با این صرافی منع خواهند شد، هرچند این اقدام به معنای مسدود کردن دارایی‌های آن یا تحریم کامل آن نیست. HTX بلافاصله به درخواست اظهار نظر پاسخ نداد.

    اورسولا فون در لاین، رئیس کمیسیون اروپا، در پستی در شبکه‌های اجتماعی نوشت: “من از توافق بر سر بیست و یکمین بسته تحریمی علیه روسیه استقبال می‌کنم. در زمانی که اوکراین در جبهه نظامی پیشرفت کرده است، تحریم‌های ما به تضعیف پایه‌های اقتصادی تلاش جنگی روسیه ادامه می‌دهند. ما ۳۲ بانک روسی دیگر را به فهرست ممنوعیت تراکنش خود اضافه می‌کنیم.”

    گسترش اقدامات علیه ارزهای دیجیتال

    این بسته تحریمی، اقدامات اتحادیه اروپا در حوزه ارزهای دیجیتال را به شدت گسترش داد. ممنوعیت تراکنش اتحادیه اروپا به ۱۴ پلتفرم خدمات مرتبط با ارز دیجیتال مستقر در گرجستان، پاناما، امارات متحده عربی، جزایر مارشال، قرقیزستان و بلاروس تعمیم یافت و چهار نهاد مرتبط با شبکه فرامرزی “A7” اضافه شدند. اتحادیه اروپا دلیل این اقدام را ارتباطات جدید این شبکه با آفریقا عنوان کرد.

    برای اولین بار، اتحادیه اروپا همچنین امکان اعمال ممنوعیت کامل بر خدمات ارز دیجیتال یک کشور ثالث را مطرح کرد و آن را به عنوان عاملی بازدارنده برای کشورهایی که میزبان پلتفرم‌هایی هستند که به مسکو در دور زدن تحریم‌ها کمک می‌کنند، معرفی کرد. کایا کالاس، مسئول سیاست خارجی اتحادیه اروپا، در بیانیه‌ای گفت: “ما بیش از صد بانک و اپراتور ارز دیجیتال را هدف قرار می‌دهیم. با هر دور تحریم، اقتصاد روسیه و توانایی آن برای ادامه جنگ غیرقانونی را تحت فشار قرار می‌دهیم.”

    HTX که پیشتر با نام Huobi شناخته می‌شد و در سال ۲۰۱۳ در چین تأسیس شد، یکی از بزرگترین صرافی‌های جهان است و حجم معاملاتی بیش از ۳ تریلیون دلار را در سال ۲۰۲۵ گزارش کرده است. بریتانیا در ماه مه این صرافی را تحریم کرد؛ این اولین بار بود که بریتانیا چنین اقدامی را علیه صرافی در این مقیاس انجام می‌داد. دلیل این تحریم، اتهام انتقال بیش از ۱.۵ میلیارد دلار به کرملین و ارائه خدمات به A7، شبکه‌ای که کارشناسان می‌گویند مسکو از استیبل کوین مرتبط با روبل آن، A7A5، برای جابجایی پول استفاده می‌کند، عنوان شد.

    تحریم اتحادیه اروپا دو روز پس از آن صورت گرفت که شرکت اطلاعات بلاکچین TRM Labs اعلام کرد HTX از زمان اقدام بریتانیا، “زیرساخت‌های آن‌چین خود را بازسازی کرده است” و کیف پول‌های داغ خود را به سرعت در شبکه‌های TRON، Ethereum، BNB Smart Chain و Solana جابجا می‌کند، به گونه‌ای که غربالگری آدرس‌ها “نمی‌تواند همگام شود”. در آن زمان، TRM خاطرنشان کرد که نه واشنگتن و نه بروکسل این صرافی را تحریم نکرده‌اند؛ شکافی که اکنون اتحادیه اروپا تا حدی آن را پر کرده است.

    HTX اتهامات را رد کرده است. این صرافی به وب‌سایت Decrypt گفته است که فعالیت کیف پول‌ها منعکس کننده “عملیات معمول و مبتنی بر امنیت پلتفرم” بوده است. پس از اقدام بریتانیا، HTX ادعا کرد که Huobi Global S.A. “از صرافی آنلاین HTX متمایز است” و وجوه کاربران امن و عملیات تحت تأثیر قرار نگرفته‌اند؛ هرچند دفتر اجرای تحریم‌های مالی بریتانیا تأکید کرد که مالکیت Huobi بر HTX، این صرافی را مشمول رژیم تحریم‌های خود می‌کند.

    جاستین سان، که پرونده کلاهبرداری او در آمریکا امسال توسط SEC با پرداخت ۱۰ میلیون دلار مختومه شد، زمانی از حامیان برجسته World Liberty Financial متعلق به خانواده ترامپ بود، پیش از آنکه این رابطه به دعاوی متقابل منجر شود. در حال حاضر، دفتر کنترل دارایی‌های خارجی خزانه‌داری آمریکا (OFAC) هنوز علیه HTX اقدامی نکرده است، که منجر به اجرای نابرابر تحریم‌ها در میان حوزه‌های قضایی مختلف شده است.

  • هند خواستار حذف “بیچت” جک دورسی شد

    هند خواستار حذف “بیچت” جک دورسی شد

    هندوراس دستور گیت‌هاب را برای حذف کد اپلیکیشن پیام‌رسان غیرمتمرکز بیجت (Bitchat) دستور داد

    مرکز هماهنگی جرایم سایبری هند (I4C) وابسته به وزارت کشور، به پلتفرم گیت‌هاب دستور داده است تا کد اپلیکیشن پیام‌رسان غیرمتمرکز بیجت (Bitchat) را که توسط جک دورسی ساخته شده، حذف کند. این دستور که روز پنجشنبه صادر شد، سه ساعت به گیت‌هاب فرصت داده تا آن را اجرا کند.

    دلایل دستور حذف

    این دستور، سه مخزن (repository) تحت حساب کاربری “permissionlesstech” را هدف قرار داده است: پروژه اصلی بیجت، نسخه اندروید آن و صفحه انتشار اندروید. مرکز هماهنگی جرایم سایبری هند با استناد به بخش ۷۹ (۳) (ب) قانون فناوری اطلاعات سال ۲۰۰۰ و قاعده ۳ (۱) (د) قوانین فناوری اطلاعات سال ۲۰۲۱، گیت‌هاب را موظف کرده است تا “کد را حذف و دسترسی به آن را غیرفعال کند” بدون اینکه شواهدی مخدوش شود.

    ماهیت و نگرانی‌های بیجت

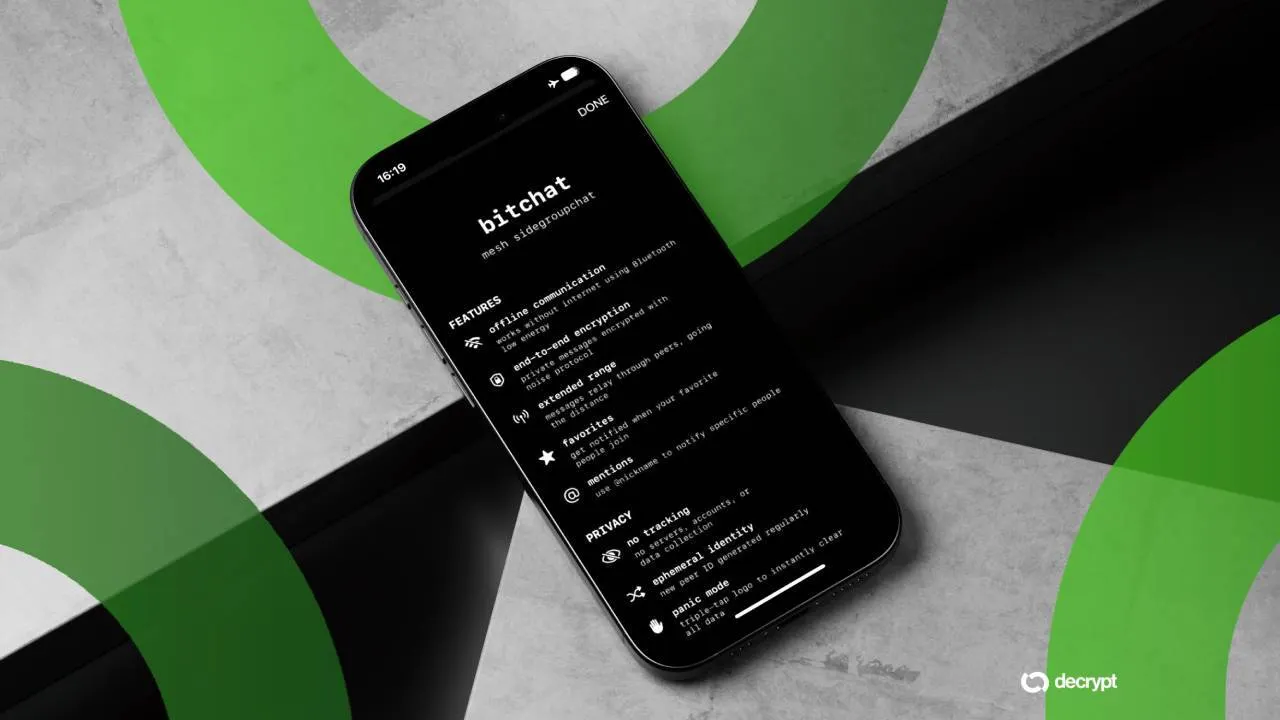
    بیجت پیام‌ها را مستقیماً بین تلفن‌های همراه نزدیک از طریق شبکه‌های مش بلوتوث مسیریابی می‌کند و نیازی به اینترنت، سرور، شماره تلفن یا حساب کاربری ندارد. مرکز هماهنگی جرایم سایبری هند اعلام کرده است که این طراحی “به طور قابل توجهی رهگیری قانونی، انتساب و تحقیقات را مختل می‌کند”. این نهاد هشدار داده است که این اپلیکیشن می‌تواند در شرایط “اختلال عمومی، شورش، تروریسم، جرایم سازمان‌یافته یا قطع اینترنت” مورد سوءاستفاده قرار گیرد و به مفاد قانون فناوری اطلاعات و قانون جدید مجازات هند (Bharatiya Nyaya Sanhita) استناد کرده است.

    زمینه سیاسی و اجتماعی

    این دستور در حالی صادر می‌شود که هند با جنبشی دانشجویی در خصوص نشت اوراق امتحانی دست و پنجه نرم می‌کند. ده‌ها هزار نفر در دهلی در حمایت از حزب “کاکروچ جانتا” (Cockroach Janta Party – CJP) که نامی طنزآمیز دارد، تظاهرات کرده‌اند و نخست‌وزیر نارندرا مودی قول داده است که دادگاه‌های ویژه برای رسیدگی سریع به پرونده مقامات متهم به تقلب در امتحانات تشکیل شود. با قطع اینترنت موبایل در اطراف پارلمان و محل اعتراضات در جانتار مانتار، تظاهرکنندگان به ابزارهای آفلاین مانند بیجت روی آورده‌اند.

    واکنش‌ها به دستور

    جک دورسی، مدیرعامل سابق توییتر و مدیرعامل فعلی Block، این دستور را با این جمله کوتاه منتشر کرد که “دولت هند از فناوری‌هایی مانند بیجت خوشش نمی‌آید”. حساب کاربری بیجت کامیونیتی نیز اعلام کرد: “دولت‌هایی که از صحبت کردن مردم بدون اجازه می‌ترسند، همیشه ابزارهایی را که این امکان را فراهم می‌کنند، هدف قرار می‌دهند.” بنیاد آزادی اینترنت (Internet Freedom Foundation) این دستور را “غیرقانونی و اقتدارگرایانه” محکوم کرده و استدلال کرده است که هیچ محتوای غیرقانونی در آن ذکر نشده و رویه‌های مسدودسازی هند را دور زده است.

    سابقه اقدامات علیه بیجت

    هند اولین کشوری نیست که علیه این اپلیکیشن اقدام می‌کند. چین در ماه آوریل دستور حذف آن را از اپ استور اپل صادر کرد و این اقدام، ممنوعیت سال ۲۰۲۳ پکن بر اپلیکیشن داموس (Damus) مبتنی بر Nostr دورسی را تکرار کرد. حذف یک اپلیکیشن از فروشگاه‌ها، توزیع آن را محدود می‌کند، در حالی که حذف کد منبع تلاش می‌کند یک پروژه را به طور کامل از بین ببرد، هرچند کد منبع باز می‌تواند آزادانه کپی و آینه‌کاری شود.

    واکنش‌های بعدی

    در واقع، تنها چند ساعت پس از اقدام هند، مخازن بیجت در پلتفرم همکاری کد غیرمتمرکز GitLawb آینه‌کاری شدند. چند روز قبل از آن، Block دورسی پلتفرم غیرمتمرکز Buzz را راه‌اندازی کرد که به عنوان راهی برای کاهش وابستگی خود به گیت‌هاب معرفی شد. مایکروسافت هنوز اعلام نکرده است که آیا به مهلت سه ساعته عمل کرده است یا خیر.

  • رصد صرافی‌های رمزارزی در اوکراین با الگوبرداری از مقررات میسا گسترش یافت

    رصد صرافی‌های رمزارزی در اوکراین با الگوبرداری از مقررات میسا گسترش یافت

    مین‌فین دات کام دات یو‌ای (Minfin.com.ua) خدمات ردیابی صرافی‌های ارز دیجیتال را گسترش می‌دهد؛ اوکراین در مسیر مقررات سبک MiCA

    کی‌یف، اوکراین – ۲۴ جولای ۲۰۲۶ – مین‌فین دات کام دات یو‌ای (Minfin.com.ua)، پلتفرم رسانه‌های مالی اوکراین که بر بازارهای بانکی، ارزی و رمزارز تمرکز دارد، خدمات ردیابی آنلاین صرافی‌های ارز دیجیتال خود را گسترش داده است. این اقدام همزمان با نزدیک شدن استانداردهای نظارتی در اروپای شرقی به چارچوب MiCA (بازار دارایی‌های رمزارز) اتحادیه اروپا صورت می‌گیرد. هدف از این گسترش، ارائه تصویری شفاف‌تر و تأیید شده از بازار صرافی‌ها به کاربران خرد و نهادی در زمانی است که نظارت منطقه‌ای در حال تشدید است.

    زمینه منطقه‌ای: بازاری که از سایه‌ها خارج می‌شود

    در سال‌های اخیر، بازار صرافی‌های ارز دیجیتال اوکراین با نظارت رسمی محدود فعالیت می‌کرد و به شدت به شهرت دهان به دهان و بازخوردهای غیررسمی جامعه متکی بود. با پیشرفت اوکراین و چندین کشور همسایه در اروپای شرقی در تدوین قوانینی همسو با الزامات شفافیت سبک MiCA، این پویایی در حال تغییر است. رگولاتورها خواستار افشای شفاف‌تر در مورد نقدینگی، مجوزها و شیوه‌های قیمت‌گذاری هستند و فعالان بازار از معامله‌گران فردی گرفته تا سرمایه‌گذاران بزرگ‌تر، انتظارات خود را بر این اساس تنظیم می‌کنند.

    این حرکت نظارتی، تقاضا برای ابزارهایی را که بتوانند ادعاهای صرافی‌ها در مورد عملیات خود را به طور مستقل تأیید کنند، افزایش داده است. حجم معاملات اعلام شده یک پلتفرم، شفافیت کارمزدها و وضعیت مجوز آن، حتی در میان خدماتی که در ظاهر مشابه به نظر می‌رسند، می‌تواند به طور قابل توجهی متفاوت باشد. هزینه انتخاب ارائه‌دهنده اشتباه – چه به دلیل کارمزدهای پنهان، نقدینگی ضعیف یا اجرای نامطمئن – همچنان یک ریسک واقعی برای کاربران است.

    عملکرد ابزار گسترش یافته

    سرویس به‌روز شده نظارتی در مین‌فین دات کام دات یو‌ای (Minfin.com.ua)، داده‌های مربوط به چندین سرویس صرافی ارز دیجیتال فعال در اوکراین را جمع‌آوری می‌کند و به کاربران امکان می‌دهد تا:

    با تجمیع این اطلاعات در یک مکان، این ابزار برای کاهش بار تحقیقاتی بر دوش کاربران فردی طراحی شده است که پیش از این مجبور بودند برای ارزیابی قابلیت اطمینان یک صرافی، منابع متعددی را – که اغلب غیررسمی بودند – بررسی کنند.

    اهمیت این موضوع برای سرمایه‌گذاران و کاربران روزمره

    معامله‌گرانی که زمانی برای توصیه‌های صرافی به کانال‌های غیررسمی یا انجمن‌های جامعه متکی بودند، به طور فزاینده‌ای به پلتفرم‌هایی روی می‌آورند که داده‌های قابل تأیید را منتشر می‌کنند. برای معامله‌گران فعال، این به معنای تصمیم‌گیری سریع‌تر و با اطمینان بیشتر هنگام جابجایی بین صرافی‌ها برای دستیابی به نرخ‌های بهتر است. برای کاربران گاه به گاه یا اولین بار، با آسان‌تر کردن شناسایی خدماتی که به طور شفاف فعالیت می‌کنند، مانع ورود را کاهش می‌دهد.

    بخشی از یک اکوسیستم گسترده‌تر داده‌های مالی

    ردیاب صرافی ارز دیجیتال، یکی از اجزای پوشش گسترده‌تر مین‌فین دات کام دات یو‌ای (Minfin.com.ua) از بخش مالی اوکراین است. این پلتفرم همچنین تجزیه و تحلیل بانکی، مقایسه نرخ سپرده و وام، و ردیابی نرخ ارز را ارائه می‌دهد و خود را به عنوان یک نقطه مرجع گسترده‌تر برای کاربرانی که در گوشه‌های مختلف سیستم مالی اوکراین فعالیت می‌کنند، معرفی می‌کند، نه صرفاً یک ابزار تک‌منظوره رمزارز.

    درباره مین‌فین دات کام دات یو‌ای (Minfin.

    com.ua)

    مین‌فین دات کام دات یو‌ای (Minfin.com.ua) یک پلتفرم رسانه‌های مالی اوکراینی است که اخبار و تحلیل‌هایی در مورد بازارهای بانکی، ارز و ارزهای دیجیتال ارائه می‌دهد. ابزارهای آن شامل ردیابی نرخ و حجم صرافی‌ها، مقایسه سپرده و وام، و نظارت بر نرخ ارز است و به عنوان یک نقطه مرجع برای افراد و کسب‌وکارهایی که در چشم‌انداز مالی اوکراین فعالیت می‌کنند، عمل می‌کند.